


В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

Исследователи из компании ERNW рассказали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивает 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

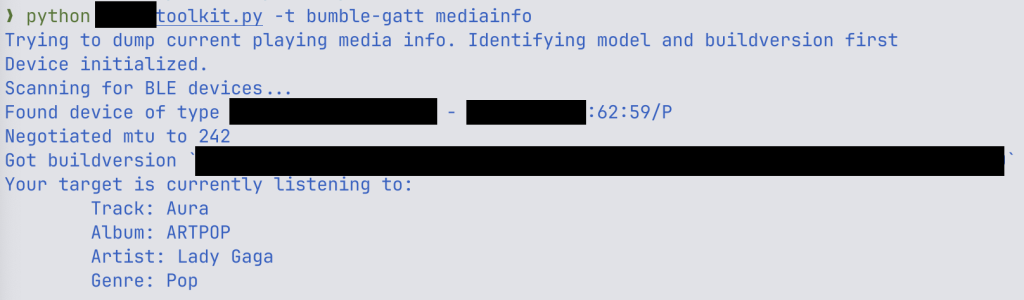
На конференции TROOPERS в Германии специалисты показали, как с помощью этих уязвимостей можно, например, считать песню, которая в данный момент играет в наушниках жертвы. Вот список уязвимостей:

  • CVE-2025-20700 (6.7 балла) — отсутствие аутентификации при доступе к GATT-сервисам
  • CVE-2025-20701 (6.7 балла) — отсутствие проверки при соединении по Bluetooth BR/EDR
  • CVE-2025-20702 (7.5 балла) — уязвимость в кастомном протоколе, открывающая критические возможности

Исследователи указали и на более серьёзные сценарии: кража контактов и истории звонков, подслушивание разговоров рядом с телефоном, а также захват управления соединением между телефоном и наушниками. Через Bluetooth Hands-Free Profile (HFP) можно, например, заставить телефон позвонить по произвольному номеру — и всё это без ведома владельца.


А если покопаться глубже, можно даже перепрошить уязвимое устройство и запустить через него червя, который сам будет заражать другие Bluetooth-устройства. Звучит как шпионский триллер.

Однако есть важное «но». Чтобы провернуть такую атаку, злоумышленнику нужно быть в пределах действия Bluetooth, то есть буквально рядом. Плюс — требуется высокая квалификация. Поэтому массовых атак ждать не стоит. А вот если вы — дипломат, активист или журналист, который может представлять интерес, — лучше быть настороже.

Разработчик чипов Airoha уже выпустил обновлённый SDK с патчами, производители устройств начали работу над прошивками. Но, как пишет немецкое издание Heise, большинство обновлений на текущий момент — с датой до 27 мая, то есть до выхода исправлений от Airoha. Так что пока остаётся только ждать апдейтов и, возможно, лишний раз подумать, где и с кем вы носите свои Bluetooth-наушники.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru