


Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

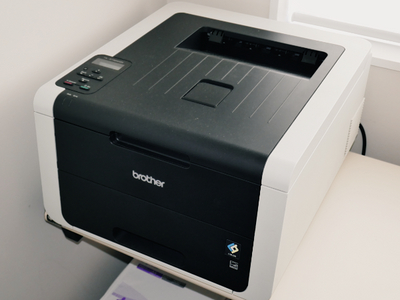
Исследователи из Rapid7 обнаружили восемь уязвимостей в устройствах для печати, сканирования и маркировки от пяти крупных производителей. Самое серьёзное — почти 700 моделей от Brother содержат критическую дыру, которую нельзя закрыть обновлением прошивки.

Главная угроза — это CVE-2024-51978, получившая 9.8 балла по шкале CVSS.

Проблема, как объяснили в Rapid7, кроется в том, как принтер генерирует стандартный пароль администратора: он создаётся на основе серийного номера устройства. А серийный номер, как выяснилось, можно легко узнать с помощью других уязвимостей, например CVE-2024-51977, или обычного запроса через PJL или SNMP.

Если злоумышленник узнает этот номер, а владелец принтера не сменил стандартный пароль, дальше дело техники — доступ к административной панели получен. А это уже может привести к удалённому выполнению кода, DoS-атакам и доступу к конфиденциальным данным.

Brother уже признал, что этот баг невозможно исправить через прошивку — потребуется менять сам производственный процесс. Поэтому единственное, что сейчас могут сделать пользователи, — срочно сменить пароль администратора на всех устройствах Brother.

Всего под удар попало 695 моделей Brother, а также устройства от Fujifilm (46 моделей), Ricoh (5 моделей), Toshiba (2 модели) и Konica Minolta (6 моделей). По оценкам Rapid7, пострадать могли миллионы устройств по всему миру.

Эксплуатации в реальных кибератаках пока не зафиксировано, но эксперты предостерегают: принтеры давно стали лакомой целью — они редко обновляются и часто слабо защищены. А тут ещё и баг, который не лечится.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru