


Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

Уязвимость без патча: сотни принтеров Brother под угрозой взлома

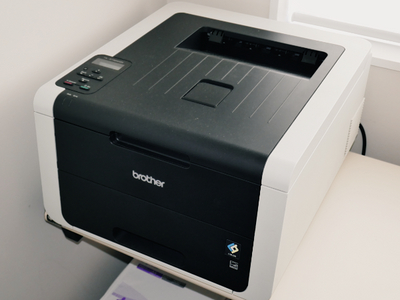
Исследователи из Rapid7 обнаружили восемь уязвимостей в устройствах для печати, сканирования и маркировки от пяти крупных производителей. Самое серьёзное — почти 700 моделей от Brother содержат критическую дыру, которую нельзя закрыть обновлением прошивки.

Главная угроза — это CVE-2024-51978, получившая 9.8 балла по шкале CVSS.

Проблема, как объяснили в Rapid7, кроется в том, как принтер генерирует стандартный пароль администратора: он создаётся на основе серийного номера устройства. А серийный номер, как выяснилось, можно легко узнать с помощью других уязвимостей, например CVE-2024-51977, или обычного запроса через PJL или SNMP.

Если злоумышленник узнает этот номер, а владелец принтера не сменил стандартный пароль, дальше дело техники — доступ к административной панели получен. А это уже может привести к удалённому выполнению кода, DoS-атакам и доступу к конфиденциальным данным.

Brother уже признал, что этот баг невозможно исправить через прошивку — потребуется менять сам производственный процесс. Поэтому единственное, что сейчас могут сделать пользователи, — срочно сменить пароль администратора на всех устройствах Brother.

Всего под удар попало 695 моделей Brother, а также устройства от Fujifilm (46 моделей), Ricoh (5 моделей), Toshiba (2 модели) и Konica Minolta (6 моделей). По оценкам Rapid7, пострадать могли миллионы устройств по всему миру.

Эксплуатации в реальных кибератаках пока не зафиксировано, но эксперты предостерегают: принтеры давно стали лакомой целью — они редко обновляются и часто слабо защищены. А тут ещё и баг, который не лечится.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru