


Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

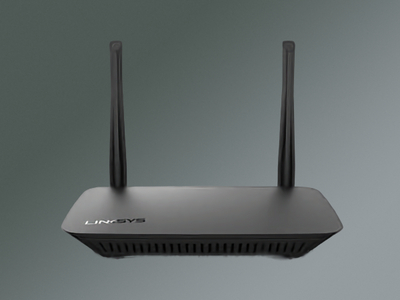
Эксперты фиксируют новые атаки сетевого червя TheMoon на маршрутизаторы. Самоходный зловред активно сканирует сети интернет-провайдеров в поисках устройств Linksys с критической уязвимостью CVE-2025-34037.

Данная проблема безопасности представляет собой возможность инъекции команд, которая возникла из-за неадекватной санации ввода скриптами /tmUnblock.cgi и /hndUnblock.cgi, доступными по HTTP на порту 8080.

Эксплойт не требует аутентификации (в запрос можно включить произвольные учетные данные — к примеру, «admin», дефектные CGI все равно не будут проверять подлинность), и позволяет через атаку zero-click выполнить на устройстве любую шелл-команду.

Степень опасности CVE-2025-34037 оценена в 10 баллов из 10 возможных по шкале CVSS. Ее наличие подтверждено для десятка моделей роутеров Linksys серии Е; не исключено, что уязвимости также подвержены сетевые устройства WAG, WAP, WES, WET, WRT и точки доступа Wireless-N.

Проводя сканирование, сетевой червь подключается к роутерам на порту 8080/ TCP и проверяет модель и версию прошивки. Обнаружив подходящую мишень, вредонос подает эксплойт-запрос, запускающий выполнение небольшого шелл-скрипта для загрузки бинарника ELF MIPS весом 2 Мбайт — копии TheMoon.

Зараженное устройство сразу начинает искать другие мишени по списку, вшитому в код зловреда (670 блоков IP-адресов, в основном /21 и /24). Также на нем на произвольном порту < 1024 временно запускается HTTP-сервер для раздачи полезной нагрузки новым жертвам.

Пока вредонос просто расширяет свои владения, однако в его коде обнаружены строки, указывающие на возможность создания C2-канала. Видимо, позднее зараженные устройства будут приобщены к ботнету для сдачи в аренду другим злоумышленникам.

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru