


Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Расследование, запущенное в HarfangLab по результатам анализа эксплойта нулевого дня, обнаруженного в LNK-файлах, показало, что он используется в рамках новой шпионской кампании XDSpy на территории Белоруссии и России.

Промышляющая шпионажем кибергруппа XDSpy интересуется секретами стран Восточной Европы с 2011 года. В минувшем марте злоумышленники возобновили атаки на госструктуры и частные компании.

Эксплойт к уязвимости в Windows, которую Microsoft отказалась патчить из-за ничтожного, по ее мнению, риска, применяется для доставки загрузчика, которого в HarfangLab нарекли ETDownloader.

Конечной целью подобных атак, по всей видимости, является развертывание стилера XDigo. В ходе исследования французские эксперты обнаружили ряд новых образцов написанного на Go трояна.

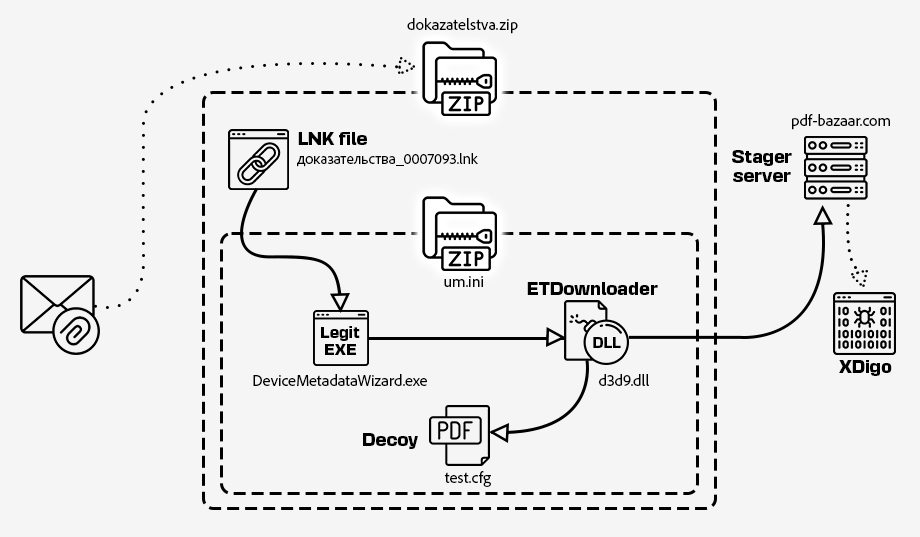
Девять подвергнутых анализу эксплойт-файлов LNK с именами «доказательство», «проект» и т. п., распространяются через так же названные, но на латинице, архивы, содержащие помимо LNK еще один ZIP.

При распаковке последнего высвобождаются переименованный легитимный экзешник с подписью Microsoft, маскировочный PDF и вредоносная DLL (ETDownloader) , загружаемая по методу sideloading.


Целевой стилер XDigo умеет воровать данные из браузеров (почти 30 имен) и клиентов имейл (Mozilla Thunderbird, Microsoft Outlook), отыскивать нужные файлы, извлекать содержимое из буфера обмена, делать скриншоты, а также выполнять команды на запуск бинарников, загруженных со стороннего сервера.

Выявленные мишени текущих атак XDSpy — минская компания с господдержкой, российские ретейлеры, финансисты, страховщики, почтовые госсервисы. Шпионы даже заточили самозащиту своих инструментов под цели в этих регионах: зловреды неизменно пытаются обойти PT Sandbox, сетевую песочницу в исполнении Positive Technologies.

Подпишитесь на новости

WhatsApp начал блокировать вход на устройствах с устаревшими Android и iOS

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) вводит новое ограничение: некоторым пользователям устаревших Android и iOS мессенджер не дает войти в аккаунт, пока они не обновят операционную систему. Кнопки, позволяющей решить проблему потом, не предусмотрено.

По данным WABetaInfo, механизм распространяется через серверное обновление.

Устанавливать конкретную версию WhatsApp для его появления не требуется. Пока ограничение включают для отдельных пользователей обеих платформ.

При попытке входа появляется экран с инструкцией: открыть настройки телефона, установить доступное обновление ОС и снова попробовать аутентифицироваться. Там же объясняется, как проверить текущую версию системы. Пропустить этот шаг нельзя.


При этом точного списка версий Android и iOS, которые вызывают блокировку, WhatsApp пока не опубликовал. Поэтому говорить, что мессенджер разом отрезал все старые смартфоны, рано.

WABetaInfo связывает меру с безопасностью устройства: известные уязвимости устаревшей ОС могут помочь злоумышленникам установить вредоносную программу. Сквозное шифрование переписки не спасает, если данные перехватывают уже на самом телефоне.

Главный вопрос остается открытым: что делать владельцам устройств, которым производитель больше не выпускает обновления? В опубликованном описании механизма ответа нет.

RSS: Новости на портале Anti-Malware.ru