


Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Расследование, запущенное в HarfangLab по результатам анализа эксплойта нулевого дня, обнаруженного в LNK-файлах, показало, что он используется в рамках новой шпионской кампании XDSpy на территории Белоруссии и России.

Промышляющая шпионажем кибергруппа XDSpy интересуется секретами стран Восточной Европы с 2011 года. В минувшем марте злоумышленники возобновили атаки на госструктуры и частные компании.

Эксплойт к уязвимости в Windows, которую Microsoft отказалась патчить из-за ничтожного, по ее мнению, риска, применяется для доставки загрузчика, которого в HarfangLab нарекли ETDownloader.

Конечной целью подобных атак, по всей видимости, является развертывание стилера XDigo. В ходе исследования французские эксперты обнаружили ряд новых образцов написанного на Go трояна.

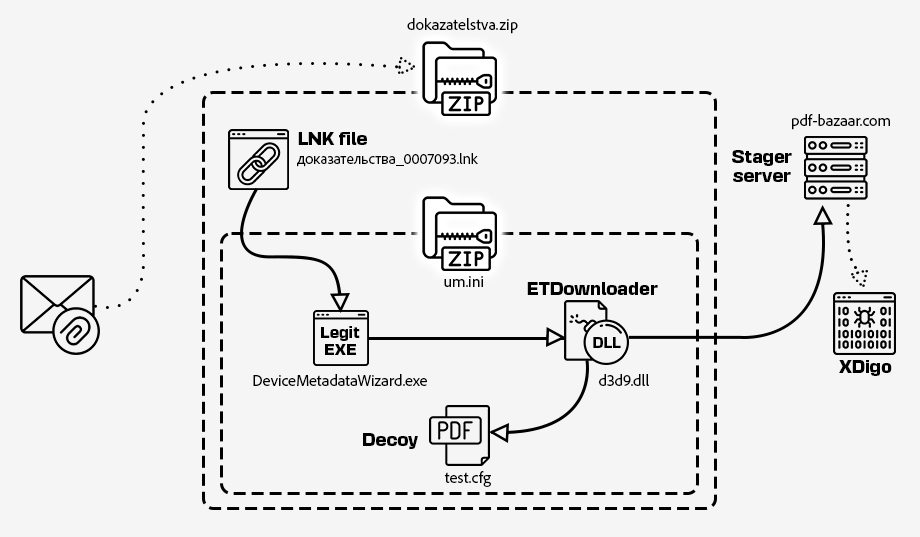
Девять подвергнутых анализу эксплойт-файлов LNK с именами «доказательство», «проект» и т. п., распространяются через так же названные, но на латинице, архивы, содержащие помимо LNK еще один ZIP.

При распаковке последнего высвобождаются переименованный легитимный экзешник с подписью Microsoft, маскировочный PDF и вредоносная DLL (ETDownloader) , загружаемая по методу sideloading.


Целевой стилер XDigo умеет воровать данные из браузеров (почти 30 имен) и клиентов имейл (Mozilla Thunderbird, Microsoft Outlook), отыскивать нужные файлы, извлекать содержимое из буфера обмена, делать скриншоты, а также выполнять команды на запуск бинарников, загруженных со стороннего сервера.

Выявленные мишени текущих атак XDSpy — минская компания с господдержкой, российские ретейлеры, финансисты, страховщики, почтовые госсервисы. Шпионы даже заточили самозащиту своих инструментов под цели в этих регионах: зловреды неизменно пытаются обойти PT Sandbox, сетевую песочницу в исполнении Positive Technologies.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru