


Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Шпионы XDSpy используют 0-day в Windows LNK для атак на госструктуры

Расследование, запущенное в HarfangLab по результатам анализа эксплойта нулевого дня, обнаруженного в LNK-файлах, показало, что он используется в рамках новой шпионской кампании XDSpy на территории Белоруссии и России.

Промышляющая шпионажем кибергруппа XDSpy интересуется секретами стран Восточной Европы с 2011 года. В минувшем марте злоумышленники возобновили атаки на госструктуры и частные компании.

Эксплойт к уязвимости в Windows, которую Microsoft отказалась патчить из-за ничтожного, по ее мнению, риска, применяется для доставки загрузчика, которого в HarfangLab нарекли ETDownloader.

Конечной целью подобных атак, по всей видимости, является развертывание стилера XDigo. В ходе исследования французские эксперты обнаружили ряд новых образцов написанного на Go трояна.

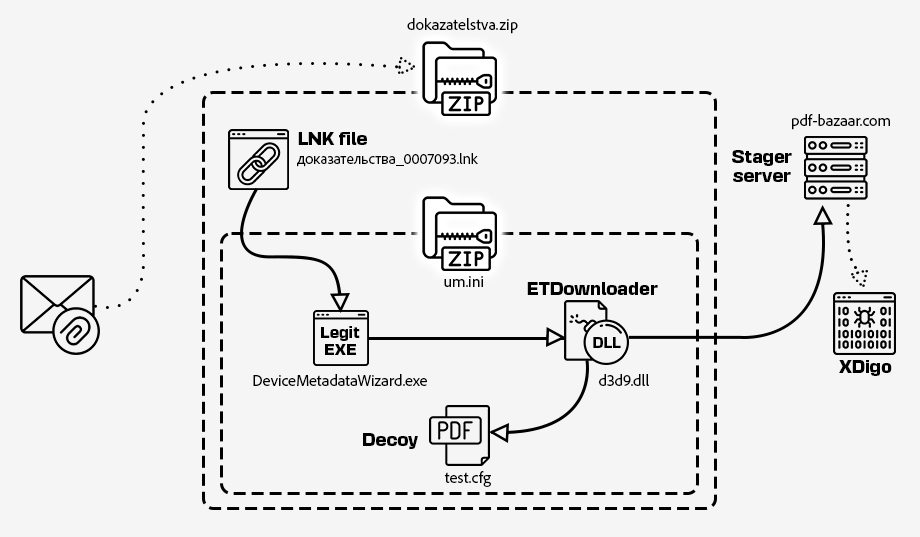
Девять подвергнутых анализу эксплойт-файлов LNK с именами «доказательство», «проект» и т. п., распространяются через так же названные, но на латинице, архивы, содержащие помимо LNK еще один ZIP.

При распаковке последнего высвобождаются переименованный легитимный экзешник с подписью Microsoft, маскировочный PDF и вредоносная DLL (ETDownloader) , загружаемая по методу sideloading.


Целевой стилер XDigo умеет воровать данные из браузеров (почти 30 имен) и клиентов имейл (Mozilla Thunderbird, Microsoft Outlook), отыскивать нужные файлы, извлекать содержимое из буфера обмена, делать скриншоты, а также выполнять команды на запуск бинарников, загруженных со стороннего сервера.

Выявленные мишени текущих атак XDSpy — минская компания с господдержкой, российские ретейлеры, финансисты, страховщики, почтовые госсервисы. Шпионы даже заточили самозащиту своих инструментов под цели в этих регионах: зловреды неизменно пытаются обойти PT Sandbox, сетевую песочницу в исполнении Positive Technologies.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru