


«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

Вчерашние заголовки пестрили сообщениями о «матери всех утечек» — мол, снова слили кучу паролей, и всё пропало — целых 16 млрд записей с учётными данными. Но на деле никакой новой атаки не случилось. Это не взлом, не свежая утечка и даже не новость, если честно.

На самом деле всё куда прозаичнее: кто-то собрал воедино старые базы с уже украденными логинами и паролями — в основном те, что были добыты инфостилерами, в ходе прошлых утечек и брутфорс-атак. Потом этот «сборник» оказался в открытом доступе.

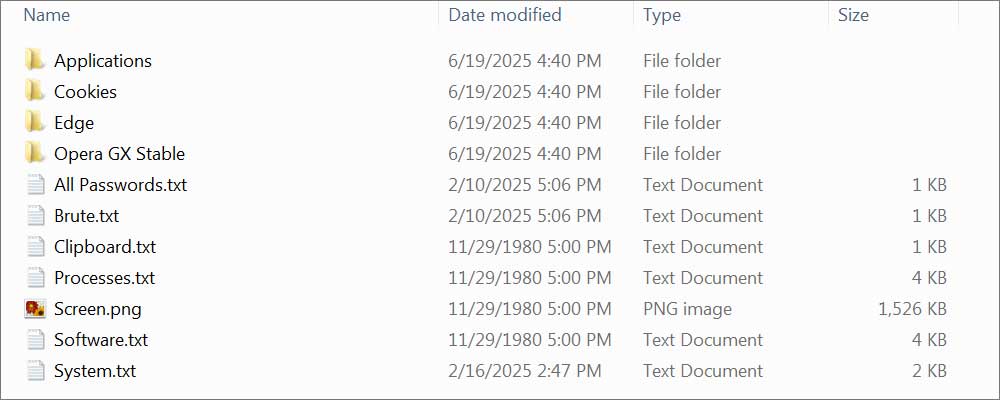
Судя по формату, база была собрана из логов, которые оставляют после себя инфостилеры. Как это выглядит? Вредонос лезет в браузер, вытаскивает все сохранённые логины и пароли и сохраняет в текстовом файле. Один лог — одна строка:

https://www.bank.com/login:username:password

Источник: BleepingComputer


Потом это упаковывается и либо продаётся на даркнете, либо раздаётся бесплатно — в Telegram, Discord, на Pastebin. Например, в одном только 1,2-гигабайтном архиве, который показали на скриншоте, было свыше 64 000 пар логинов и паролей.

Таких сборников сейчас гуляет по Сети тысячи, если не сотни тысяч. Некоторые становятся «легендарными» — вроде RockYou2024 с девятью миллиардами записей или Collection #1, где было 22 миллиона уникальных паролей. Вчерашняя «утечка» — просто ещё один мешок из этой кучи.

Что делать?

Паниковать точно не стоит. Но повод задуматься — хороший. Вот базовые советы:

  • Проверьте устройство на вредоносы, прежде чем менять пароли. Иначе новые тоже утекут.
  • Используйте уникальные пароли для каждого сервиса. Один пароль на всё — прямой путь к проблемам.
  • Установите менеджер паролей, чтобы не держать всё в голове.
  • Включите двухфакторную аутентификацию (2FA), желательно через приложение, а не СМС. Google Authenticator, Authy, Bitwarden, 1Password — хорошие варианты.
  • Проверьте себя на Have I Been Pwned — вдруг ваш имейл уже где-то засветился.

И главное — не игнорируйте новости о подобных сливах, но и не паникуйте. Угрозы есть, но при базовой цифровой гигиене всё будет в порядке.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru