


Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Атаки PhantomCore в 2025-м: самописный бэкдор и приманка-договор

Эксперты из департамента киберразведки компании F6 рассказали о новых атаках группировки PhantomCore, которые произошли в мае этого года. Они также нашли следы деятельности этой же группы, датированные 2022 годом, о которых ранее ничего не было известно.

Специалисты проследили, как со временем менялись инструменты и цели атак: если изначально злоумышленники занимались кражей, повреждением и уничтожением данных, то ближе к 2024 году они переключились на шифрование инфраструктуры и вымогательство денег.

PhantomCore нацелена в основном на российские и белорусские компании. Впервые её активность зафиксировали в 2024 году. Отличительная черта этой группировки — использование самописных программ.

Судя по их количеству и разнообразию, у PhantomCore есть команда разработчиков, которая регулярно совершенствует инструменты и отслеживает новые уязвимости.

Во время анализа инфраструктуры PhantomCore специалисты F6 нашли пересечения в регистрационных данных доменов. Это позволило выявить дополнительные ресурсы и связанные с ними образцы вредоносных файлов, датируемые 2022 годом.

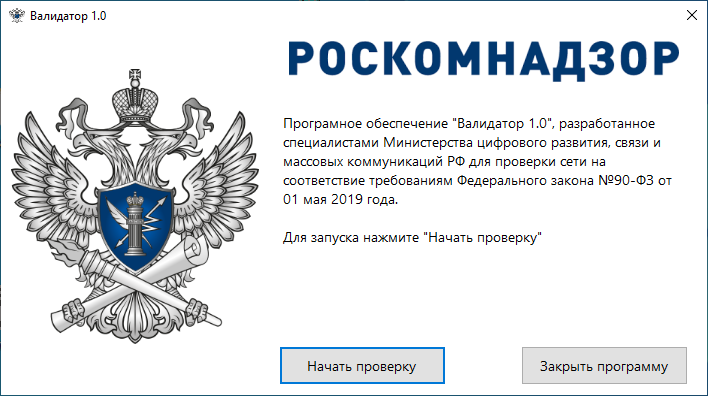
Тогда группа распространяла файл VALIDATOR.msi, в котором находились троян StatRAT и исполняемый файл-приманка, маскирующийся под легитимную утилиту «Валидатор 1.0» для проверки сетей на соответствие федеральному закону. StatRAT позволял выполнять команды с управляющего сервера, извлекать данные и удалять файлы на заражённой системе.


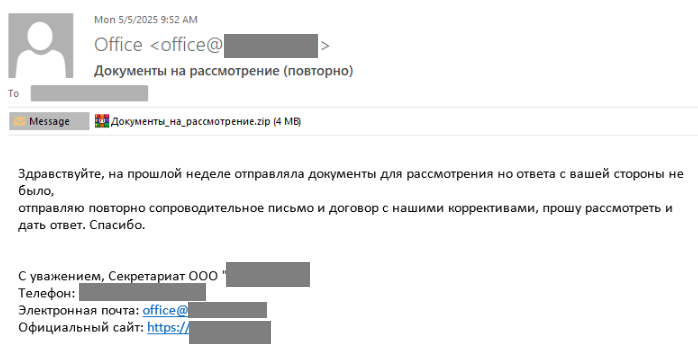
В 2025 году PhantomCore продолжила дорабатывать свои инструменты и переписывать их на разные языки программирования. 5 мая благодаря системе почтовой защиты F6 удалось выявить и заблокировать вредоносные рассылки, которые связали с этой группой. Письма с темой «Документы на рассмотрение (повторно)» пришли с трёх, вероятно, взломанных доменов. Получателями стали организации из промышленного сектора, энергетики и ЖКХ.

Во вложении находился архив с названием «Документы_на_рассмотрение.zip». Внутри — PDF-файл с договором между двумя компаниями и исполняемый файл, который оказался обновлённой версией бэкдора PhantomCore под названием PhantomeCore.GreqBackdoor v.2.

Подпишитесь на новости

Женщина в США перекрыла дорогу роботу-доставщику и оказалась в полиции

В Филадельфии задержали женщину, которая перекрывала дорогу роботу-доставщику Uber в знак протеста против замены людей машинами. Кэролин Марвин считает, что такие устройства отбирают работу у курьеров. Свой аргумент она решила предъявить буквально: встала перед роботом и не давала ему ехать.

Как сообщает ABC13, полиция прибыла к рынку Reading Terminal Market после сообщений о конфликтной ситуации.

По версии полицейских, Марвин неоднократно блокировала устройство и игнорировала требования отойти. Ей предъявили обвинение в нарушении общественного порядка.


Сама женщина считает свои действия формой выражения позиции, защищённой свободой слова. И это не первая её встреча с доставщиками на колёсах: раньше она уже останавливала роботов, в том числе во время сентябрьского эпизода, который разошёлся по соцсетям.


Одна из свидетельниц рассказала, что сначала решила, будто робот сбил Марвин. Но та объяснила: она намеренно мешает ему двигаться, поскольку выступает против распространения таких машин.

После задержания отступать протестующая не собирается. Она заявила, что продолжит акции и надеется привлечь внимание к роли роботов и ИИ в повседневной жизни.

RSS: Новости на портале Anti-Malware.ru