


Google: взломать RSA-2048 можно за неделю с помощью 1 млн кубитов

Google: взломать RSA-2048 можно за неделю с помощью 1 млн кубитов

Google: взломать RSA-2048 можно за неделю с помощью 1 млн кубитов

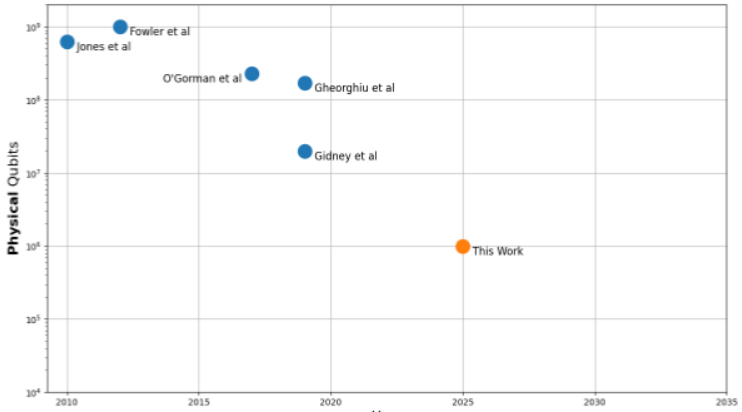
Новое исследование, проведенное командой Google Quantum AI, показало, что квантовому компьютеру на 1 млн шумных кубитах потребуется 1 неделя для взлома 2048-битного ключа RSA. Это в 20 раз меньше ресурсов, чем предполагалось ранее.

Переоценка произведена с учетом успехов в оптимизации алгоритмов прогнозирования возведения в степень больших чисел по модулю, а также в области коррекции ошибок.

Со времени публикации алгоритма Шора, созданного для решения задач факторизации, оценку квантовых ресурсов, необходимых для взлома RSA-шифрования, проводили неоднократно, и значение каждый раз снижалось.

Так, в 2012 году было спрогнозировано, что RSA-2048 можно победить с помощью 1 млрд физических кубитов, в 2019-м этот порог был определен как 20 млн кубит.


Тем не менее это все чисто теоретические выкладки, современные квантовые компьютеры пока не в состоянии обеспечить нужную производительность и приемлемый уровень ошибок (0,1%).

Ни один из экспериментальных образцов не дотягивает до 1000 кубитов (в России предел пока 50 кубитов), хотя Microsoft недавно представила прототип 8-кубитного процессора на сверхпроводниках с возможностью масштабирования до 1 млн кубит на чипе.

Ключ RSA длиной 2048 бит пока считается безопасным, но, по прогнозам, с 2030 года этого будет уже недостаточно. К этому времени американский Институт стандартов и технологий (NIST) намерен признать все подверженные квантовому взлому криптоалгоритмы устаревшими, а после 2035 года запретить их использование.

В качестве альтернативы разработчикам, вендорам, провайдерам рекомендуется уже сейчас озаботиться переходом на квантово-устойчивое шифрование. Над соответствующими стандартами трудится NIST, и поддержку постквантовых алгоритмов уже предлагают Google, Microsoft, Apple.

По самым оптимистичным прогнозам, квантовые компьютеры, способные за считаные часы взломать любую криптосхему с открытым ключом, должны появиться через десять лет. К этому времени энтузиасты успеют еще больше усовершенствовать алгоритм Шора; так, два года назад китайские ученые создали аналог, пригодный для взлома RSA-2048 на 372 кубитах.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru