


Google: взломать RSA-2048 можно за неделю с помощью 1 млн кубитов

Google: взломать RSA-2048 можно за неделю с помощью 1 млн кубитов

Google: взломать RSA-2048 можно за неделю с помощью 1 млн кубитов

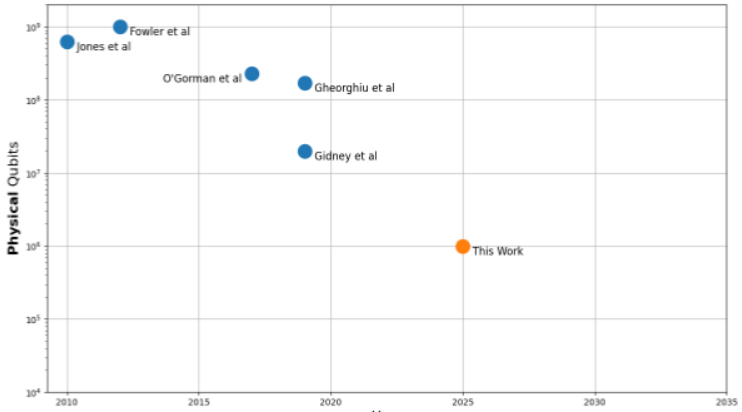
Новое исследование, проведенное командой Google Quantum AI, показало, что квантовому компьютеру на 1 млн шумных кубитах потребуется 1 неделя для взлома 2048-битного ключа RSA. Это в 20 раз меньше ресурсов, чем предполагалось ранее.

Переоценка произведена с учетом успехов в оптимизации алгоритмов прогнозирования возведения в степень больших чисел по модулю, а также в области коррекции ошибок.

Со времени публикации алгоритма Шора, созданного для решения задач факторизации, оценку квантовых ресурсов, необходимых для взлома RSA-шифрования, проводили неоднократно, и значение каждый раз снижалось.

Так, в 2012 году было спрогнозировано, что RSA-2048 можно победить с помощью 1 млрд физических кубитов, в 2019-м этот порог был определен как 20 млн кубит.


Тем не менее это все чисто теоретические выкладки, современные квантовые компьютеры пока не в состоянии обеспечить нужную производительность и приемлемый уровень ошибок (0,1%).

Ни один из экспериментальных образцов не дотягивает до 1000 кубитов (в России предел пока 50 кубитов), хотя Microsoft недавно представила прототип 8-кубитного процессора на сверхпроводниках с возможностью масштабирования до 1 млн кубит на чипе.

Ключ RSA длиной 2048 бит пока считается безопасным, но, по прогнозам, с 2030 года этого будет уже недостаточно. К этому времени американский Институт стандартов и технологий (NIST) намерен признать все подверженные квантовому взлому криптоалгоритмы устаревшими, а после 2035 года запретить их использование.

В качестве альтернативы разработчикам, вендорам, провайдерам рекомендуется уже сейчас озаботиться переходом на квантово-устойчивое шифрование. Над соответствующими стандартами трудится NIST, и поддержку постквантовых алгоритмов уже предлагают Google, Microsoft, Apple.

По самым оптимистичным прогнозам, квантовые компьютеры, способные за считаные часы взломать любую криптосхему с открытым ключом, должны появиться через десять лет. К этому времени энтузиасты успеют еще больше усовершенствовать алгоритм Шора; так, два года назад китайские ученые создали аналог, пригодный для взлома RSA-2048 на 372 кубитах.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru