


Бэкдор Pure маскируется под «сверки» и «акты» — волна атак в РФ

Бэкдор Pure маскируется под «сверки» и «акты» — волна атак в РФ

Бэкдор Pure маскируется под «сверки» и «акты» — волна атак в РФ

Мошенники активно рассылают в российские организации троянов Pure под видом бухгалтерских документов. По данным «Лаборатории Касперского», с января число таких имейл-атак возросло в четыре раза в сравнении с показателем годовой давности.

Семейство Windows-зловредов Pure (загрузчик PureCrypter, инфостилер PureLogs, бэкдоPureRAT) в ИБ-компании отслеживают с 2022 года. Многофункциональные трояны предоставляются в пользование по модели MaaS (Malware-as-a-Service, «вредонос как услуга»).

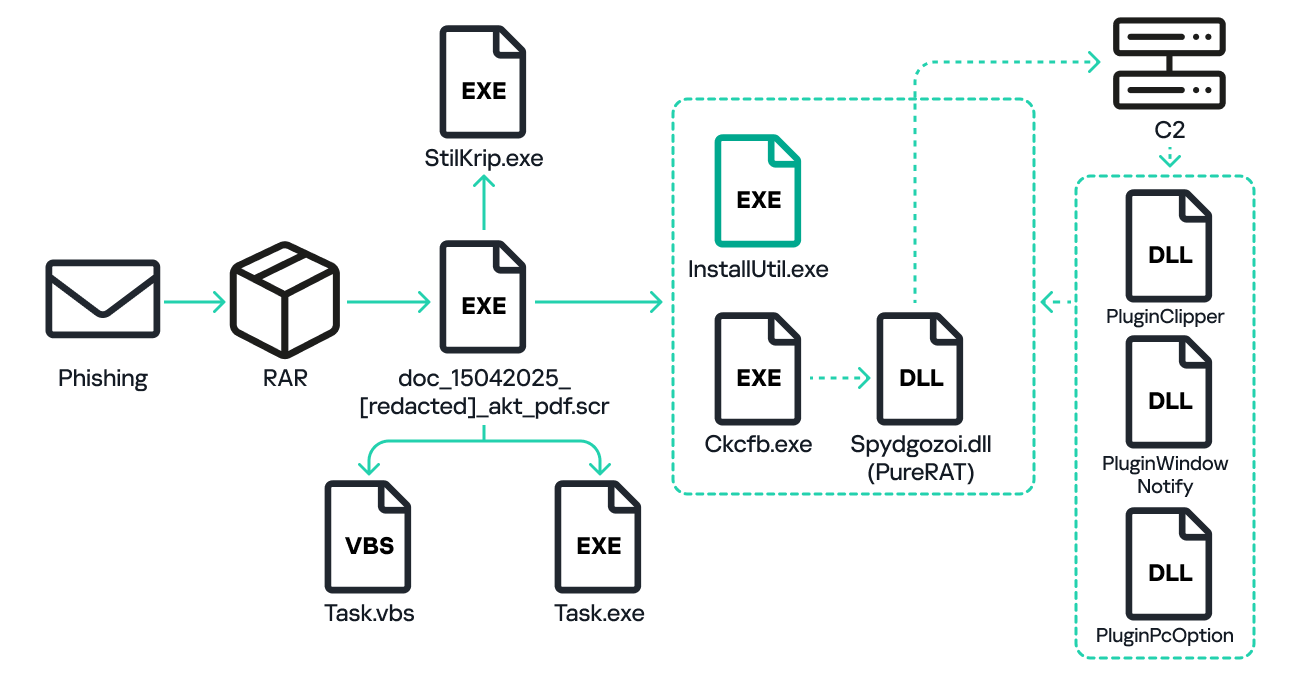
В рамках текущей кампании злоумышленники распространяют поддельные письма с вредоносной ссылкой или RAR-вложением, которое содержит исполняемый файл, замаскированный под документ PDF.

Имена архивных файлов обычно содержат слова doc, akt, sverka, buh, oplata. Иногда также встречаются упоминания компаний, разрабатывающих бухгалтерский софт или предоставляющих услуги по его внедрению.

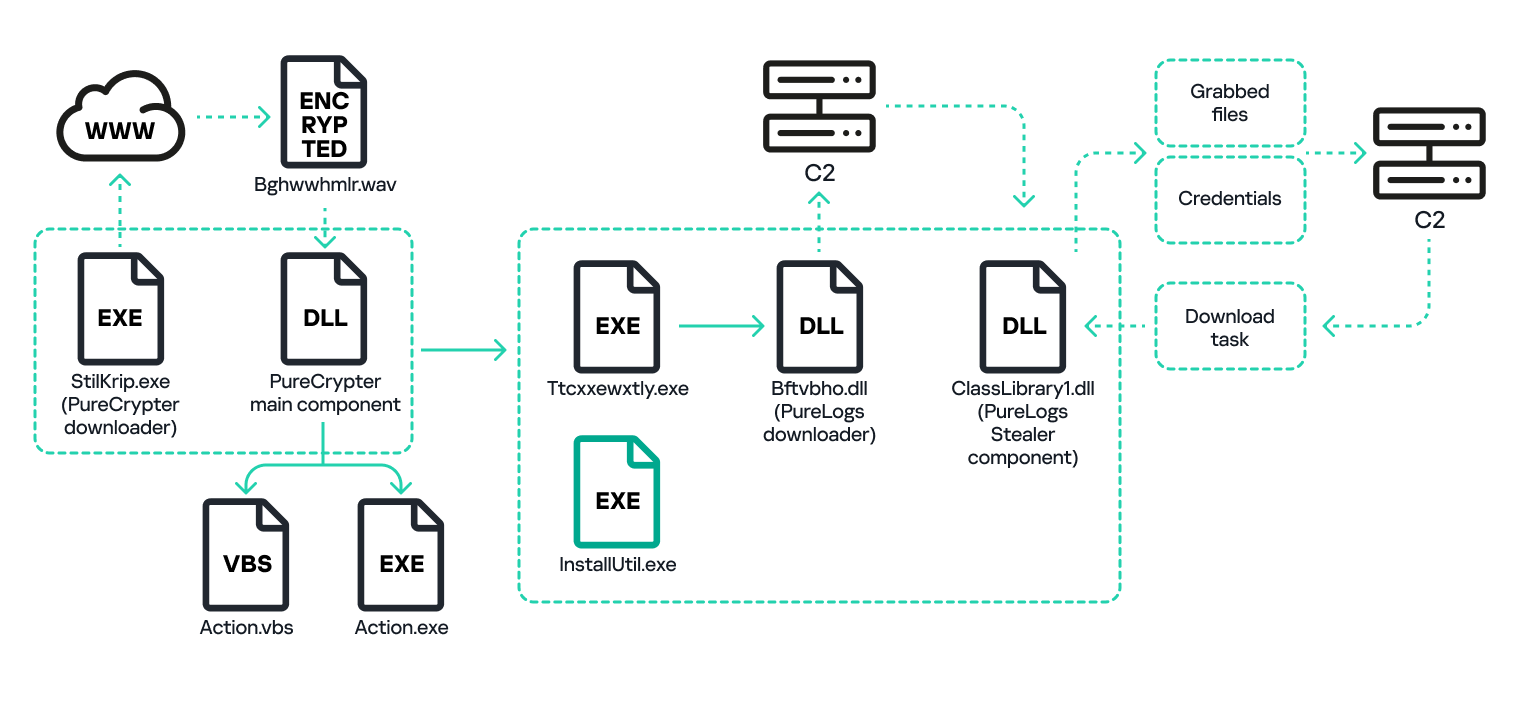
При запуске вредоносный экзешник копирует себя в папку %AppData% под именем Task.exe, создает в папке автозапуска скрипт Task.vbs и извлекает из ресурсов файлы StilKrip.exe (PureCrypter, загружающий PureLogs) и Ckcfb.exe (PureRAT).

Последний собирает информацию о зараженной системе (версия ОС, имя пользователя и компьютера, установленный антивирус) и в формате protobuf передает ее на C2-сервер, устанавливая SSL-соединение.

В ответ троян может получить команду на загрузку дополнительных модулей с данными конфигурации. Таких плагинов у PureRAT несколько десятков.

Модуль PluginPcOption, например, способен по команде выполнять самоудаление, перезапуск текущего файла, выключение / перезагрузку компьютера. Компонент PluginWindowNotify отслеживает запуск финансовых сервисов, чтобы оператор зловреда смог подключиться в режиме удаленного стола и опустошить счет жертвы.


Вредонос PureLogs умеет воровать данные из браузеров на основе Chromium и Gecko, а также из следующих приложений:

  • почтовых клиентов Foxmail, Mailbird, Outlook, MailMaster;
  • файловых менеджеров FileZilla, WinSCP;
  • мессенджеров Discord, Pidgin, Signal, Telegram;
  • OpenVPN, Proton VPN;
  • Steam, DownloadManager, OBS Studio, ngrok;
  • криптокошельков (40 наименований).

Стилер также интересуется браузерными расширениями (кошельки, менеджеры паролей) и обладает функциями загрузчика — по команде с С2 скачивает с указанного ресурса файл и запускает на исполнение.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru