Исследователи из ETH Zurich нашли новую уязвимость в всех современных процессорах Intel — даже в тех, где уже были включены защиты от Spectre. Проблема получила название Branch Privilege Injection и отслеживается под кодом CVE-2024-45332. Да, опять атака через спекулятивное выполнение.
Когда процессор «угадывает», куда прыгнет ветка кода (это делает так называемый branch predictor), он может ошибиться.
Обычно это не страшно — ошибку откатывают. Но если предсказание окажется «успешным», оно выполняется так быстро, что может вмешаться в переход между пользовательским режимом и ядром. Получается, обновление предсказаний ветвлений пересекает границы привилегий.
Это означает, что обычное приложение может подсунуть процессору «приманку», а затем запустить системный вызов — и в этот короткий момент CPU будет выполнять инструкции с уровня ядра, но по сценарию атакующего. Результат — можно слить, например, содержимое /etc/shadow, где хранятся хеши паролей.
Насколько это серьёзно?
Очень. Исследователи продемонстрировали утечку данных из ядра на Ubuntu 24.04, причём со всеми стандартными мерами защиты включёнными. Скорость утечки — до 5.6 КБ/с при 99.8% точности.
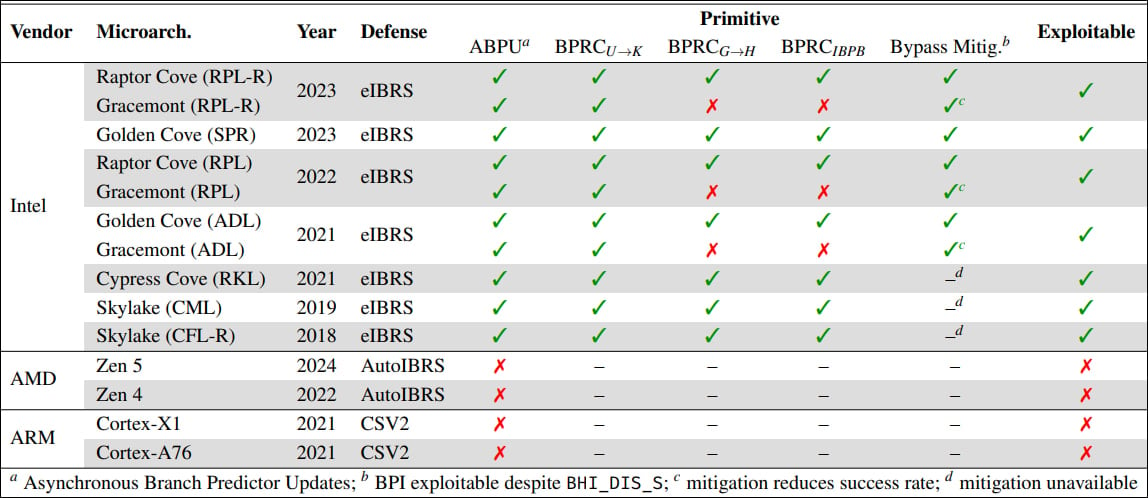
Затронуты все процессоры Intel начиная с 9-го поколения (Coffee Lake Refresh) и до свежих Raptor Lake. Более старые — не проверялись, но, по словам исследователей, предсказания ветвлений могли прорываться через защиту даже на 7-м поколении (Kaby Lake).
У AMD и Arm такой проблемы нет — у них предсказатели работают синхронно с выполнением инструкций.
Intel уже выпустила микрокодные обновления, устраняющие уязвимость. Производительность падает умеренно:
Микрокод — до 2.7% замедления
Защитный софт — от 1.6% до 8.3%, в зависимости от CPU
Никаких атак в реальной жизни пока не зафиксировано, но Intel советует срочно обновить BIOS/UEFI и операционную систему. А если вы используете уязвимые процессоры в облаке или при работе с критичными данными — отнестись к этому особенно серьёзно.
Где будут детали?
Полное описание атаки ETH Zurich представит на конференции USENIX Security 2025. А Intel, в свою очередь, опубликовала бюллетень и поблагодарила исследователей за сотрудничество.
«Мы усиливаем защиту от Spectre v2 и рекомендуем пользователям обратиться к производителям систем для получения обновлений», — заявили в Intel.
Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.
Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.
У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.
Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.
Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.
Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.