


Новая уязвимость в Intel CPU позволяет сливать данные из ядра ОС

Новая уязвимость в Intel CPU позволяет сливать данные из ядра ОС

Новая уязвимость в Intel CPU позволяет сливать данные из ядра ОС

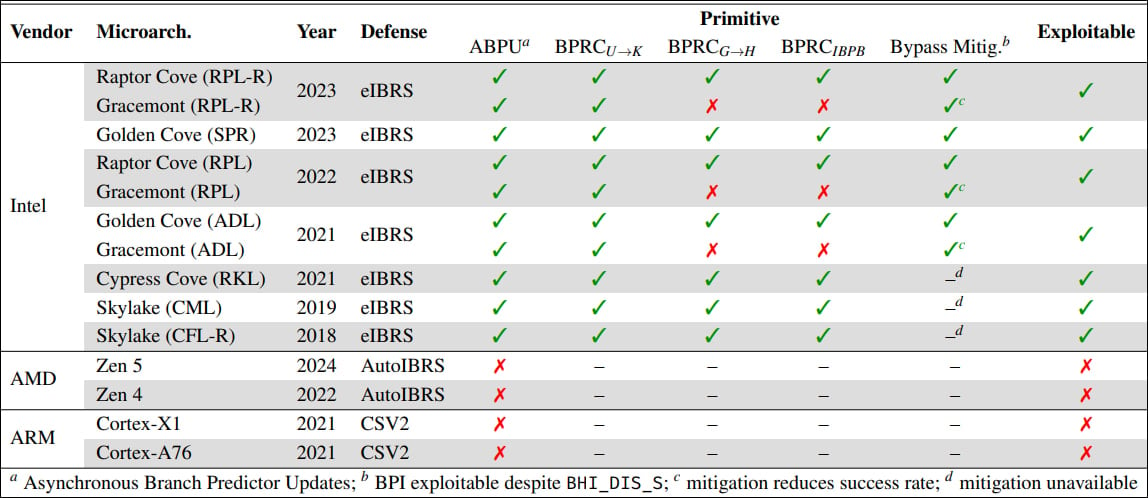
Исследователи из ETH Zurich нашли новую уязвимость в всех современных процессорах Intel — даже в тех, где уже были включены защиты от Spectre. Проблема получила название Branch Privilege Injection и отслеживается под кодом CVE-2024-45332. Да, опять атака через спекулятивное выполнение.

Когда процессор «угадывает», куда прыгнет ветка кода (это делает так называемый branch predictor), он может ошибиться.

Обычно это не страшно — ошибку откатывают. Но если предсказание окажется «успешным», оно выполняется так быстро, что может вмешаться в переход между пользовательским режимом и ядром. Получается, обновление предсказаний ветвлений пересекает границы привилегий.

Это означает, что обычное приложение может подсунуть процессору «приманку», а затем запустить системный вызов — и в этот короткий момент CPU будет выполнять инструкции с уровня ядра, но по сценарию атакующего. Результат — можно слить, например, содержимое /etc/shadow, где хранятся хеши паролей.

Насколько это серьёзно?

Очень. Исследователи продемонстрировали утечку данных из ядра на Ubuntu 24.04, причём со всеми стандартными мерами защиты включёнными. Скорость утечки — до 5.6 КБ/с при 99.8% точности.


Затронуты все процессоры Intel начиная с 9-го поколения (Coffee Lake Refresh) и до свежих Raptor Lake. Более старые — не проверялись, но, по словам исследователей, предсказания ветвлений могли прорываться через защиту даже на 7-м поколении (Kaby Lake).

У AMD и Arm такой проблемы нет — у них предсказатели работают синхронно с выполнением инструкций.

Intel уже выпустила микрокодные обновления, устраняющие уязвимость. Производительность падает умеренно:

  • Микрокод — до 2.7% замедления
  • Защитный софт — от 1.6% до 8.3%, в зависимости от CPU


Никаких атак в реальной жизни пока не зафиксировано, но Intel советует срочно обновить BIOS/UEFI и операционную систему. А если вы используете уязвимые процессоры в облаке или при работе с критичными данными — отнестись к этому особенно серьёзно.

Где будут детали?

Полное описание атаки ETH Zurich представит на конференции USENIX Security 2025. А Intel, в свою очередь, опубликовала бюллетень и поблагодарила исследователей за сотрудничество.

«Мы усиливаем защиту от Spectre v2 и рекомендуем пользователям обратиться к производителям систем для получения обновлений», — заявили в Intel.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru