


LockBit снова взломали: дамп базы, переговоры и пароли в открытом виде

LockBit снова взломали: дамп базы, переговоры и пароли в открытом виде

LockBit снова взломали: дамп базы, переговоры и пароли в открытом виде

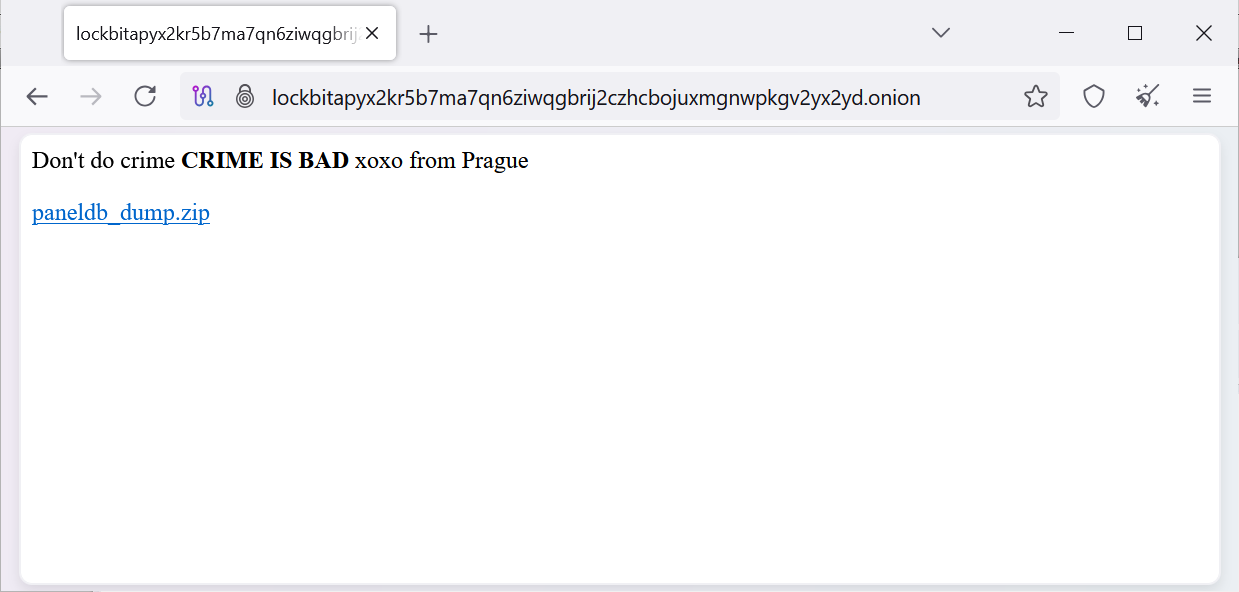
У группировки LockBit снова большие неприятности. Их веб-сайт для партнёров по распространению шифровальщика был взломан и изуродован — прямо на главной теперь красуется надпись:

"Don't do crime. CRIME IS BAD. xoxo from Prague"
(«Не делай преступлений. Преступления — это плохо. Целуем, Прага»)

А чуть ниже — ссылка на архив paneldb_dump.zip, в котором лежит… дамп базы данных MySQL. Да, прям вот так — с табличками, логинами, чатами и криптовалютными адресами.


Что утекло?

Исследователи (в том числе BleepingComputer) уже заглянули в архив и нашли там кое-что интересное:

  • Почти 60 тысяч биткоин-адресов в таблице btc_addresses.
  • Таблица builds — со списком скомпилированных билдов вредоносного ПО, включая названия некоторых атакованных компаний.
  • Конфиги атак (builds_configurations) — например, какие ESXi-серверы пропускать, какие файлы шифровать.
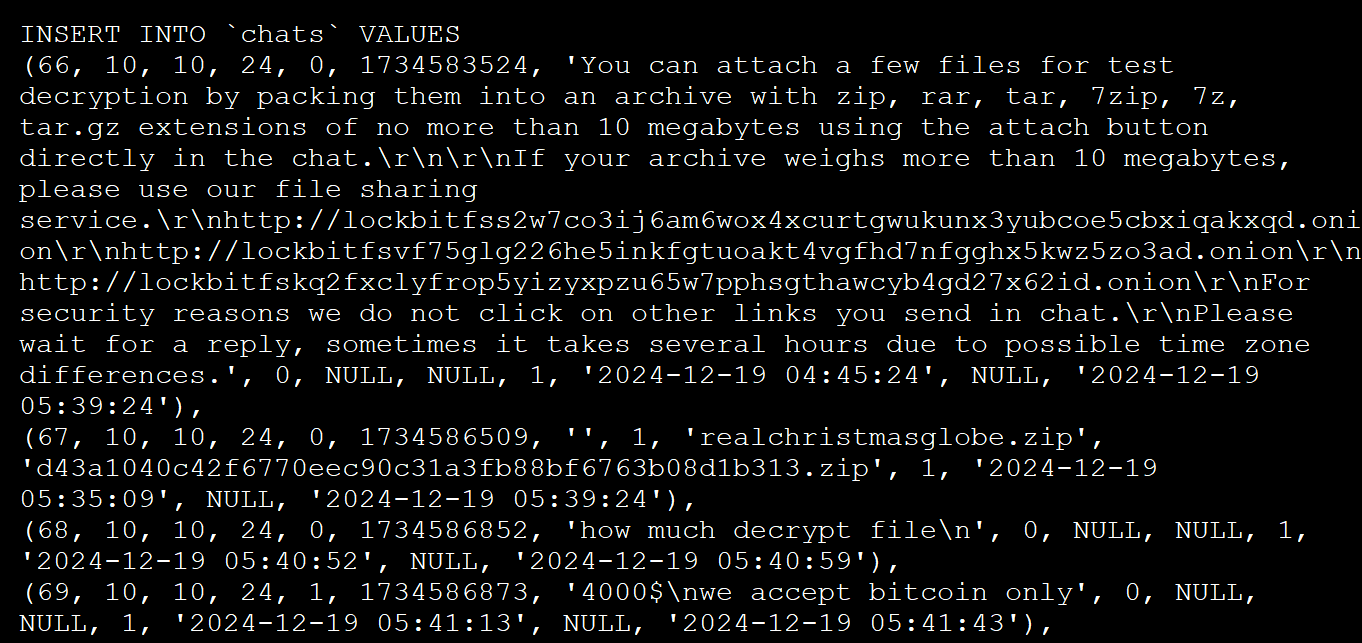
  • Самое сочное — таблица chats с 4 442 сообщениями переговоров между LockBit и их жертвами, с декабря по конец апреля.
  • Таблица users — 75 пользователей, включая админов и аффилиатов. Там же — пароли в открытом виде. Примеры:
    Weekendlover69, MovingBricks69420, Lockbitproud231. Стильно, модно, небезопасно.


Кто взломал?

Точно пока неизвестно, но фраза "CRIME IS BAD" уже всплывала ранее — при взломе другого шифровальщика, Everest, так что, возможно, за операцией стоит тот же хакер или группа. Есть ощущение, что у кого-то личная вендетта против киберпреступников.

Сам LockBitSupp (официальный представитель LockBit в Tox) признал факт взлома, но утверждает, что приватные ключи не утекли, и «всё под контролем» (ну-ну).

В прошлом году Operation Cronos уже нанесла серьёзный удар по LockBit — снесли 34 сервера, изъяли данные, криптокошельки, тысячу дешифраторов и, собственно, саму аффилиат-панель. Но LockBit тогда восстановился. Сейчас — новое падение. Очередной удар по репутации.

Станет ли этот взлом финальной точкой? Пока неясно. Но если даже шифровальщики начинают сливать пароли с никнеймами вроде Lockbitproud231, то всё идёт к развязке.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru