


В Сеть выложили базу с 6,8 млрд адресов электронной почты

В Сеть выложили базу с 6,8 млрд адресов электронной почты

В Сеть выложили базу с 6,8 млрд адресов электронной почты

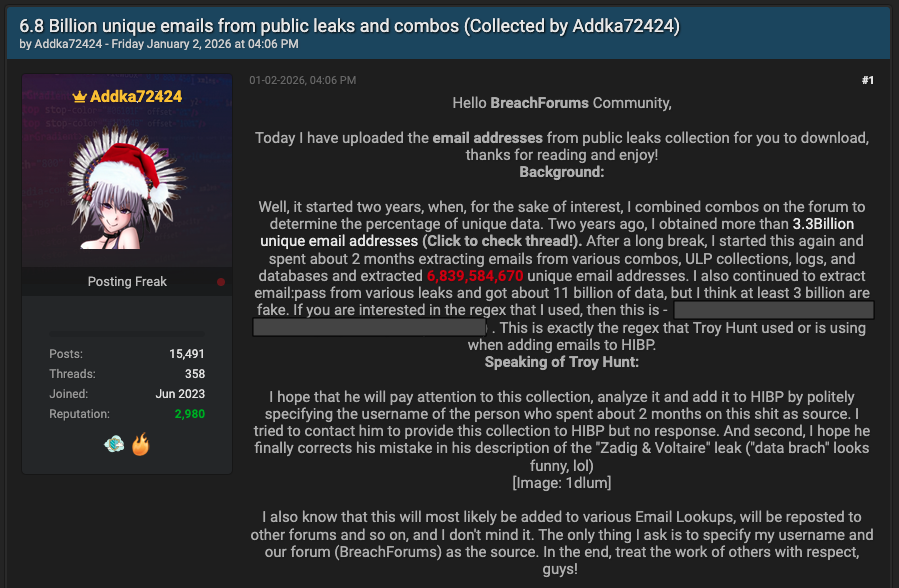
На одном из популярных форумов для киберпреступников появился интересный пост: пользователь под ником Adkka72424 заявил, что собрал базу из 6,8 млрд уникальных адресов электронной почты. По его словам, на это ушло несколько месяцев; он выгружал данные из логов инфостилеров, ULP-коллекций и различных баз, циркулирующих в Сети.

Цифра звучит почти фантастически. Однако исследователи Cybernews изучили массив объёмом около 150 ГБ и пришли к несколько иным выводам.

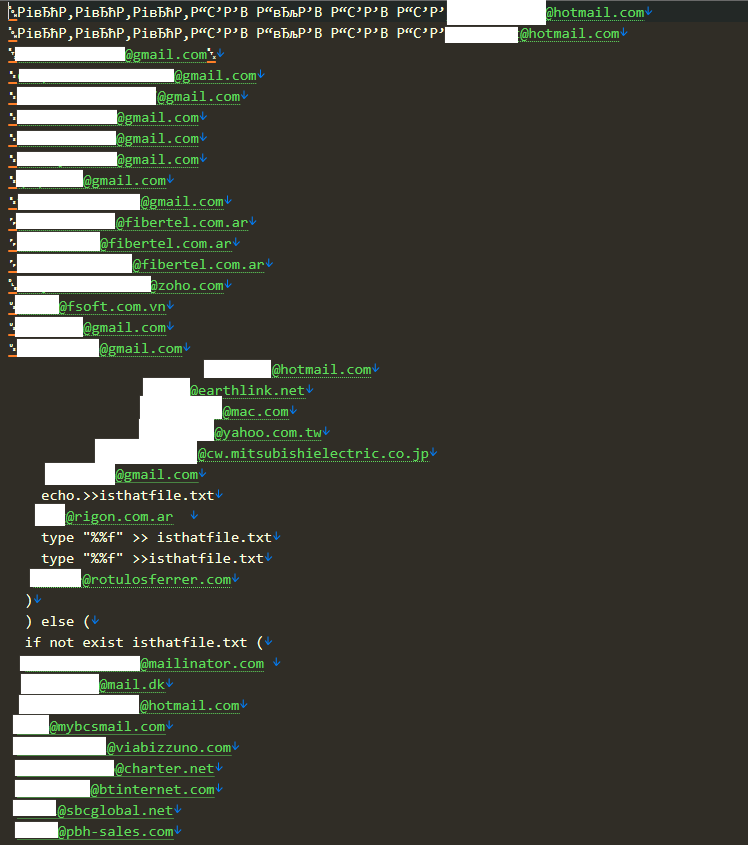
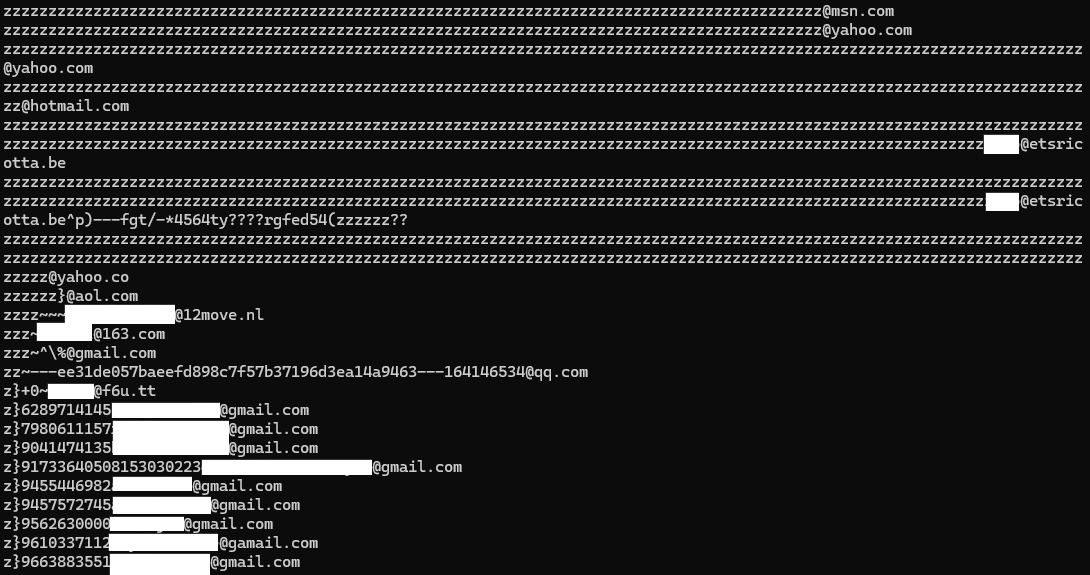
Формально автор не соврал: в файле действительно более 6,8 млрд строк. Но внутри оказалось множество дубликатов и откровенно невалидных адресов. После «очистки» реальное количество рабочих имейлов, по оценке экспертов, может составлять около 3 млрд.


Даже если это «всего лишь» 3 млрд, масштаб всё равно впечатляющий. В эпоху автоматизации фишинговых кампаний и атак вида «credential stuffing» объём решает многое. При конверсии всего 0,001% из трёх миллиардов злоумышленники теоретически могут получить около 30 тысяч потенциальных жертв. Для массовых рассылок этого более чем достаточно.


Сам автор публикации утверждает, что хотел «повысить осведомлённость» и привлечь внимание эксперта по утечкам Троя Ханта. Параллельно он дал традиционный совет пользователям: сменить пароли и включить двухфакторную аутентификацию. Впрочем, по комментариям на форуме видно, что аудитория интересуется базой прежде всего как инструментом для кросс-проверки других утечек: сопоставляя записи, злоумышленники могут быстрее находить «свежие» скомпрометированные аккаунты и экономить время.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru