


Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

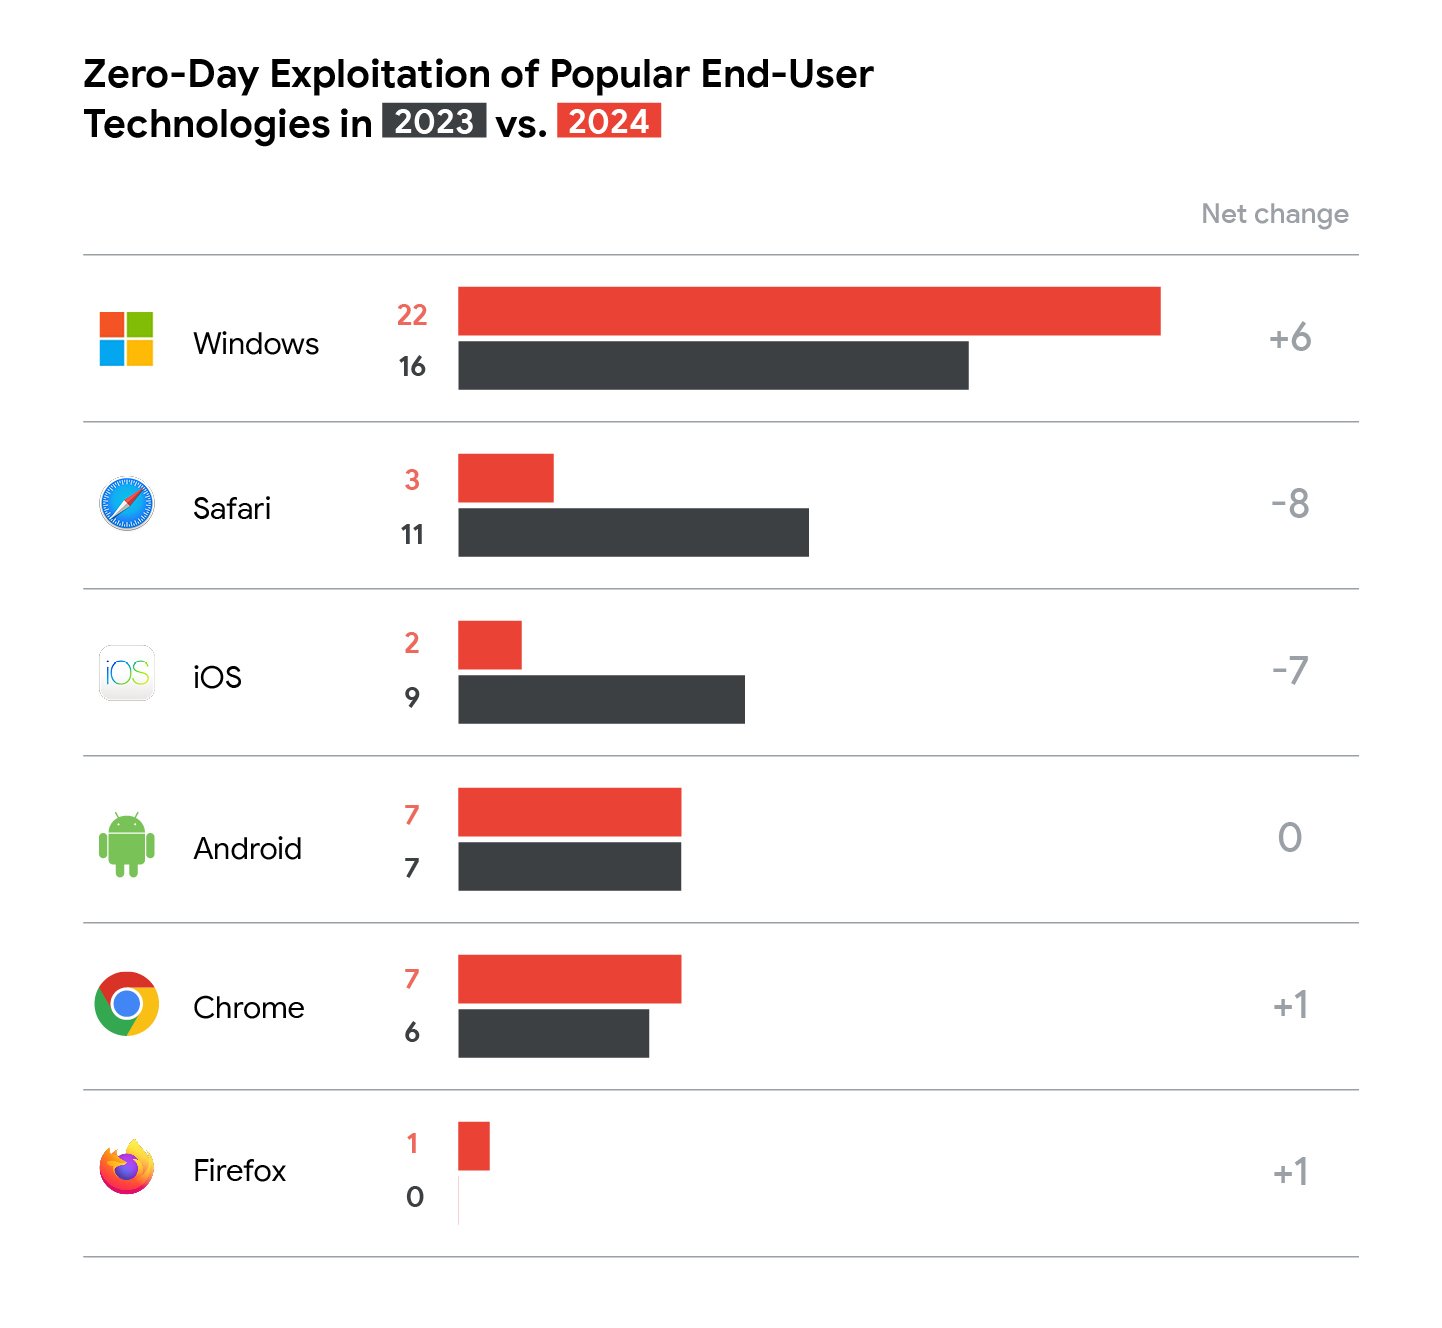
В 2024 году специалисты Google выявили 75 уязвимостей нулевого дня под атакой. На 56% это были дыры в браузерах, мобильных устройствах, десктопных ОС, остальные содержались в продуктах корпоративного класса.

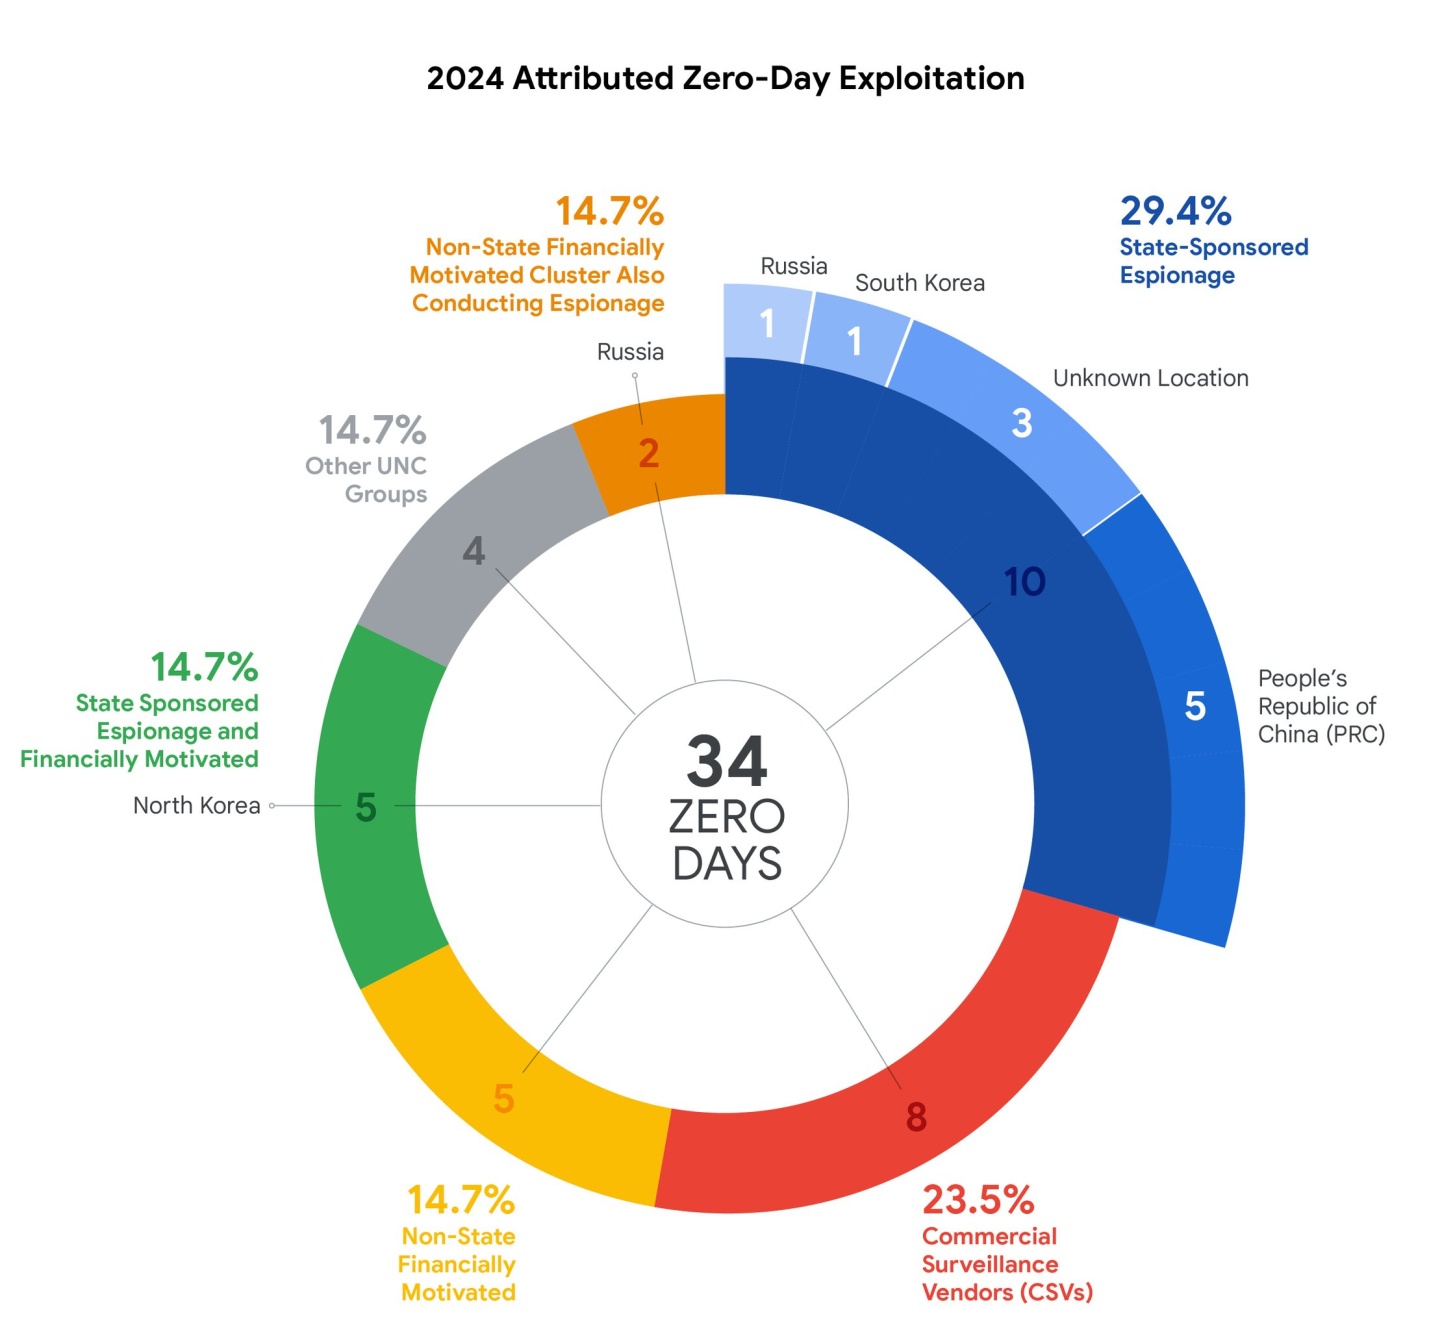
Более половины эксплойт-атак, авторство которых удалось определить, были проведены группировками с господдержкой или пользователями коммерческих продуктов для шпионажа и слежки.

Аналитики особо отметили сдвиг в предпочтениях злоумышленников в пользу продуктов, используемых в корпоративном окружении. Из 33 обнаруженных в них 0-day 20 присутствовали в комплексных СЗИ и сетевых устройствах.

Сокращение числа атак на конечные точки эксперты объясняют успехами вендоров по повышению безопасности браузеров и мобильных устройств, а также эффективностью мер, принимаемых против эксплойта. Примечательно, что три из семи атакуемых 0-day в Android крылись в сторонних компонентах.


Между тем использование уязвимостей в бизнес-продуктах Ivanti, Palo Alto Networks (PAN-OS), Cisco (ASA) способно открыть злоумышленникам привилегированный доступ к корпоративным сетям. К тому же надзор за такими системами со стороны традиционных EDR сильно ограничен.

Наиболее часто эксплойту подвергались три типа 0-day: use-after-free, инъекция команд и XSS. Список вендоров, продукты которых засветились в подобных атаках, возглавили Microsoft (26 уязвимостей), Google (11), Ivanti (7) и Apple (5).

Более 45% эксплойтов удалось связать с групповой вредоносной активностью:


Цепочки 0-day по-прежнему в основном (~90%) применяются в атаках на мобильные устройства.

Отчет Google Threat Intelligence Group также содержит результаты анализа целевых атак CIGAR, она же UNC4895 or RomCom. В прошлом году она предпочитала использовать связку эксплойтов CVE-2024-9680 (для Firefox) и CVE-2024-49039 (к уязвимости в Планировщике Windows). Этот же тандем чуть позже помог еще одной кибергруппе провести атаку на посетителей сайта новостей криптовалютного рынка.

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru