



Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Киберпреступная группировка RomCom использует вредоносные версии популярного софта для заражения пользователей трояном, открывающим удалённый доступ к устройству. Зловред маскируют под менеджер паролей KeePass, инструмент для пентеста SolarWinds и PDF Reader Pro.

О новой кампании пишут специалисты в блоге BlackBerry. Изучив атаки киберпреступников и используемые SSL-сертификаты, исследователи сделали вывод, что они нацелены на пользователей из Великобритании.

Дмитрий Бестужев из BlackBerry считает, что главной географической мишенью киберпреступников является Британия. Эксперт отмечает, что причина заключается в позиции по поводу военных действий на территории Украины.

Как только вредоносная программа RomCom попадает на устройство, она вытаскивает все личные данные жертвы, включая пароли. По словам Бестужева, нет ничего удивительного в том, что группировка поменяла TTP (tactics, techniques, and procedures), поскольку злоумышленники поставили целью расширить географию атак.

Кстати, операторам RomCom не впервой менять тактику и инструменты.

«Когда операции RomCom только обнаружили, его связывали с деятельностью программы-вымогателя. Тем не менее последняя кампания доказала, что основной мотив злоумышленников — не деньги. Оказалось, что цели определяет геополитика», — объясняет специалист BlackBerry.

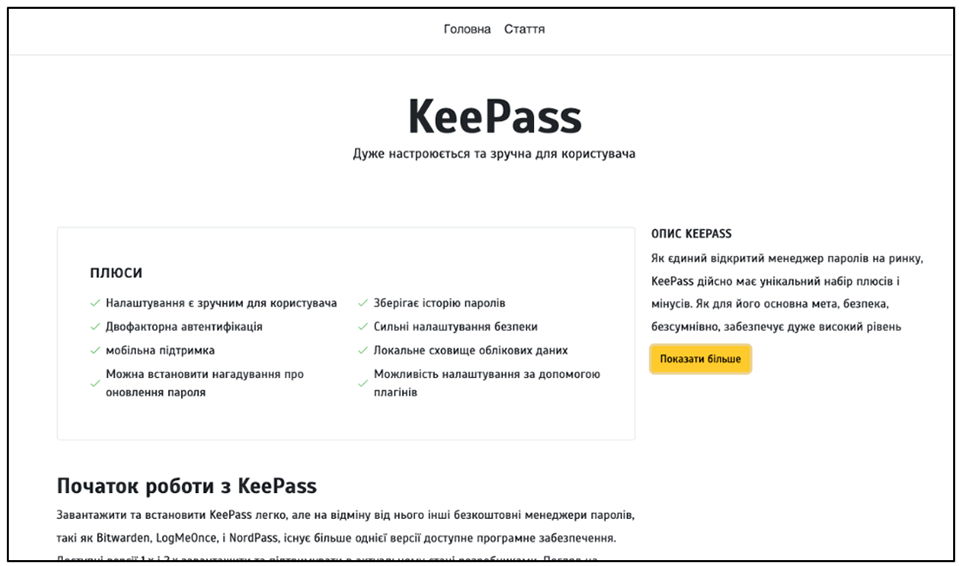
Как уже отмечалось выше, операторы вредоноса маскируют его под KeePass. На устройство жертвы загружается архив с именем KeePass-2.52.zip, который после распаковки сбрасывает следующие файлы:

  • Setup.exe — запускает дроппер RomCom (C:\Users\123\source\repos\ins_asi\Win32\Release\setup.pdb);
  • hlpr.dat — сам дроппер.

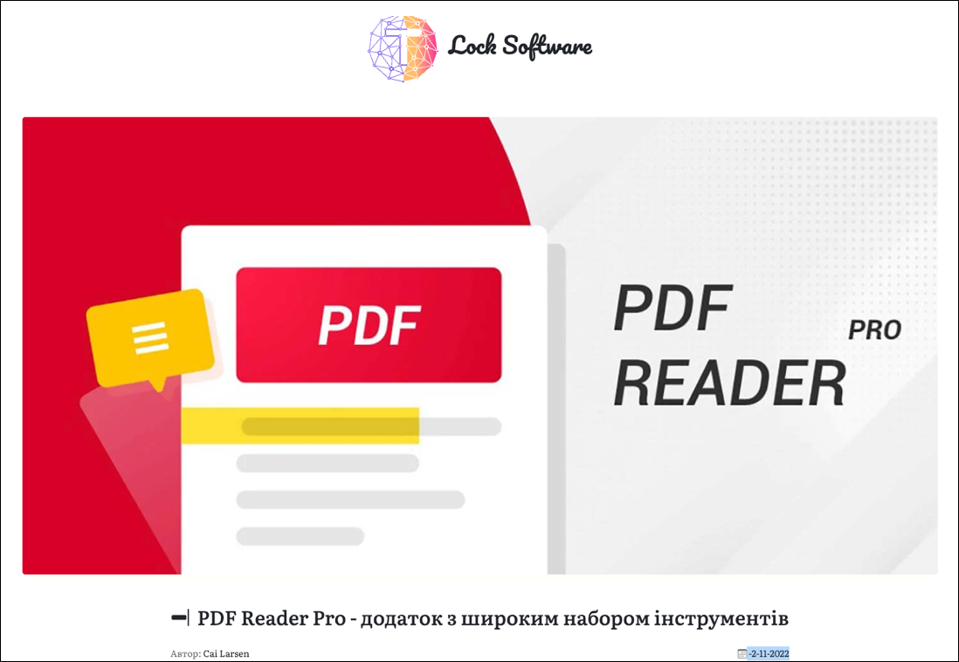
Чтобы ввести пользователей в заблуждение, киберпреступники создали копию сайтов KeePass и PDF Reader Pro. Оба ресурса представлены на украинском языке:

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru