


Инфраструктура банковского Android-трояна Mamont все еще активна

Инфраструктура банковского Android-трояна Mamont все еще активна

Инфраструктура банковского Android-трояна Mamont все еще активна

Эксперты ГК «Солар» обнаружили четыре рабочих сервера Mamont с панелью управления и билдером вредоносных APK. Находки, видимо, — лишь часть инфраструктуры банковского трояна для Android, и она по-прежнему активна.

Действующие C2 были выявлены в ходе изучения образца зловреда (уровень детектирования на VirusTotal — 20/63 на 6 марта), найденного незадолго до новости о задержании трех предполагаемых разработчиков Mamont.

Пресс-служба МВД России тогда сообщила, что в ходе обысков был «изъят управляющий сервер» трояна, а ресурсы, использовавшиеся в криминальных целях, заблокированы.

Многофункциональный Mamont активен в рунете с 2023 года. Согласно статистике «Лаборатории Касперского» за 2024 год, это одна из топовых финансовых угроз для Android.

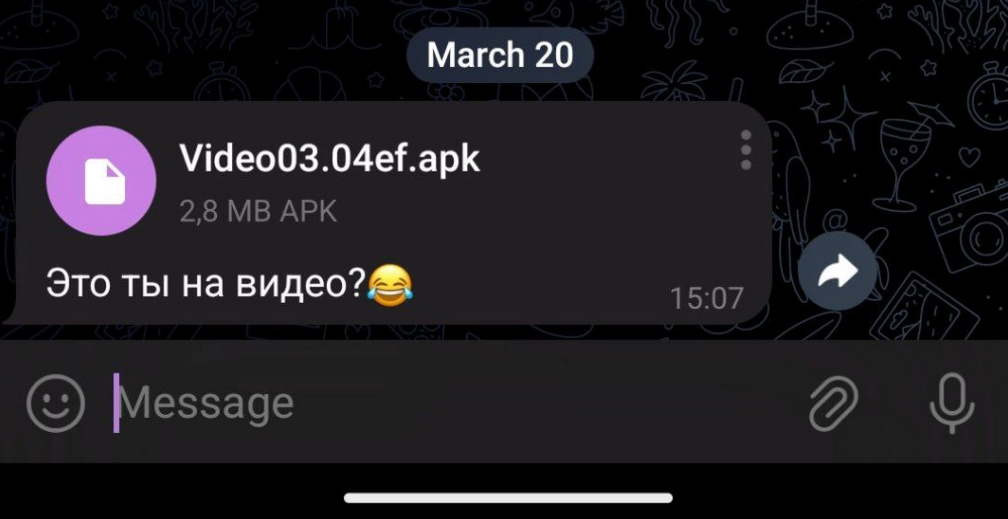
Распространяется вредонос в основном через Telegram, при этом его зачастую выдают за видео в надежде, что любопытство заставит адресатов забыть, что APK — недопустимый формат для такого контента.


Трояна также могут раздавать под видом специализированного софта — приложения службы доставки, трекера заказов, оформленных онлайн (в фейковом магазине), и т. п. После установки он начнет воровать ключи от счетов и СМС-коды, а также получать обновления — до тех пор, пока не уничтожат его командную инфраструктуру.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru