


Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Компания Google анонсировала выпуск Sec-Gemini v1 — экспериментальной большой языковой модели (БЯМ, LLM), способной повысить эффективность рабочих процессов SecOps в условиях роста сложности киберугроз, использующих ИИ.

Построенный на основе LLM Gemini новый специализированный помощник обладает возможностью формирования рассуждений и по запросу выводит обработанную информацию, включая данные киберразведки (CTI), почти в реальном времени.

Необходимые для анализа сведения Sec-Gemini черпает из множества источников, таких как Google Threat Intelligence (GTI), свободная база уязвимостей в opensource-проектах (OSV) и Mandiant Threat Intelligence.

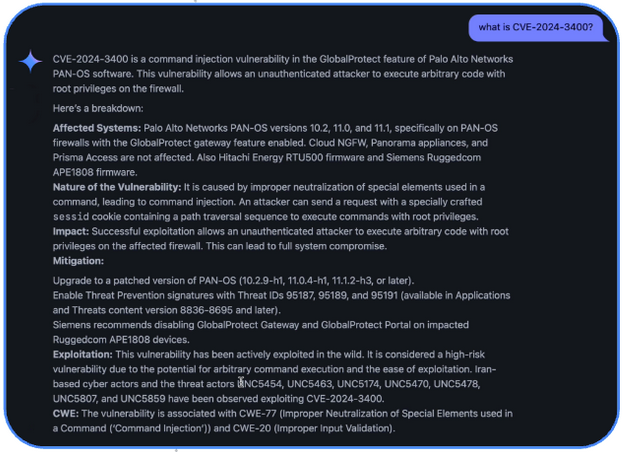
В качестве иллюстрации практической ценности LLM, заточенной под нужды ИБ, разработчики привели ее реакцию на вопрос о Salt Typhoon. ИИ-модель не только правильно идентифицировала кибергруппу, но также перечислила все характерные техники и тактики, а потом по просьбе юзера детализировала упомянутую в описании уязвимость.


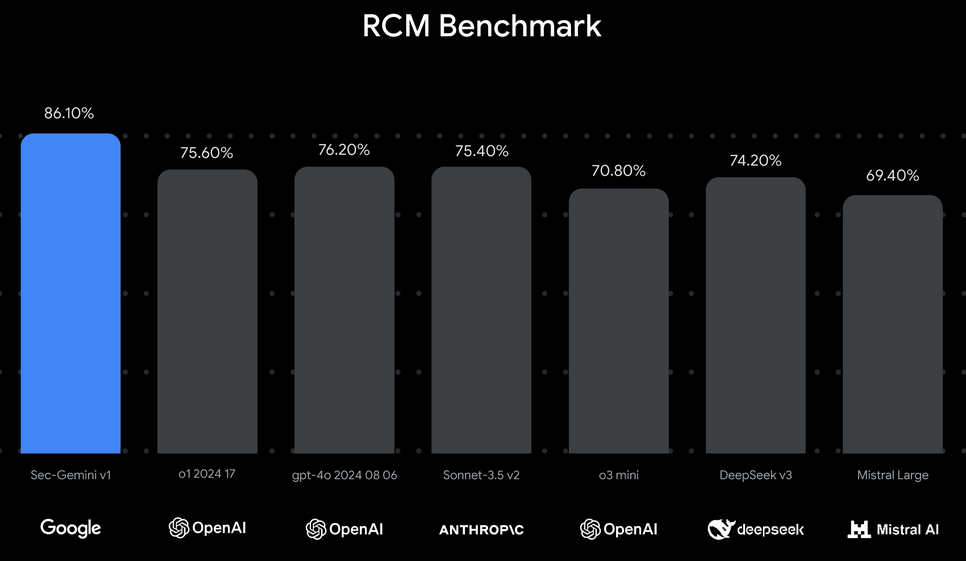
Тестирование Sec-Gemini v1 по CTI-MCQ (стандартный набор вопросов для LLM с многовариантным ответом) и CTI-RCM (умение интерпретировать описания уязвимостей, определять первопричину и классифицировать по CWE) показало результаты как минимум на 10,5% лучше в сравнении с потенциальными конкурентами.


В Google убеждены: развивать кибербез на основе ИИ, чтобы дать достойный отпор противнику, тоже взявшему на вооружение ИИ, можно лишь объединенными усилиями участников рынка. С этой целью было решено открыть доступ к новой LLM ограниченному кругу исследователей — организаций, профессионалов и НКО.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru