


Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Компания Google анонсировала выпуск Sec-Gemini v1 — экспериментальной большой языковой модели (БЯМ, LLM), способной повысить эффективность рабочих процессов SecOps в условиях роста сложности киберугроз, использующих ИИ.

Построенный на основе LLM Gemini новый специализированный помощник обладает возможностью формирования рассуждений и по запросу выводит обработанную информацию, включая данные киберразведки (CTI), почти в реальном времени.

Необходимые для анализа сведения Sec-Gemini черпает из множества источников, таких как Google Threat Intelligence (GTI), свободная база уязвимостей в opensource-проектах (OSV) и Mandiant Threat Intelligence.

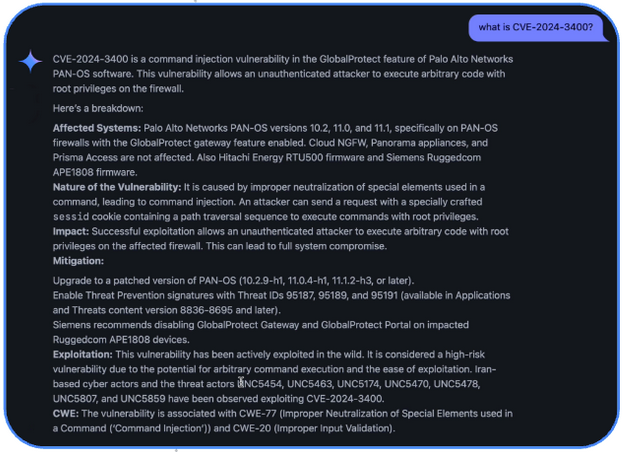
В качестве иллюстрации практической ценности LLM, заточенной под нужды ИБ, разработчики привели ее реакцию на вопрос о Salt Typhoon. ИИ-модель не только правильно идентифицировала кибергруппу, но также перечислила все характерные техники и тактики, а потом по просьбе юзера детализировала упомянутую в описании уязвимость.


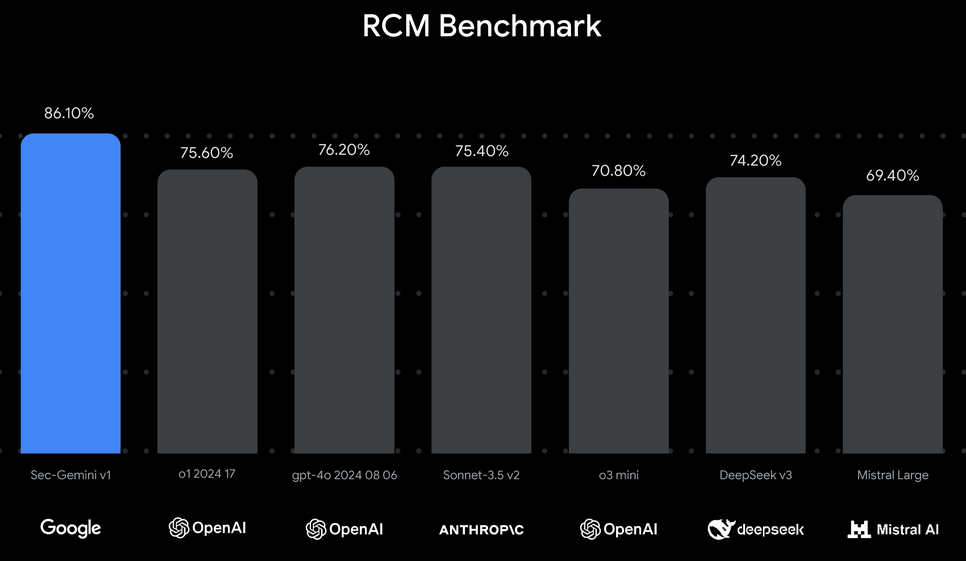
Тестирование Sec-Gemini v1 по CTI-MCQ (стандартный набор вопросов для LLM с многовариантным ответом) и CTI-RCM (умение интерпретировать описания уязвимостей, определять первопричину и классифицировать по CWE) показало результаты как минимум на 10,5% лучше в сравнении с потенциальными конкурентами.


В Google убеждены: развивать кибербез на основе ИИ, чтобы дать достойный отпор противнику, тоже взявшему на вооружение ИИ, можно лишь объединенными усилиями участников рынка. С этой целью было решено открыть доступ к новой LLM ограниченному кругу исследователей — организаций, профессионалов и НКО.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru