


BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

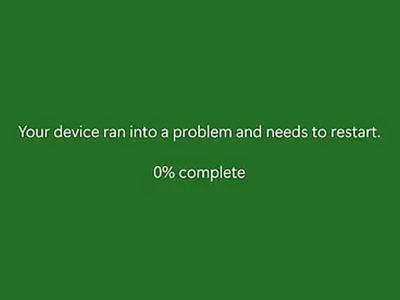
В новой сборке Windows 11 Insider Preview (26120.3653, KB5053658) Microsoft кардинально изменила внешний вид знаменитого «синего экрана смерти» (BSOD). В компании решили отказаться от привычного пользователям оформления с эмодзи и QR-кодом, введённого ещё во времена Windows 10.

Теперь экраны сбоев — будь то синий, зелёный или чёрный — выполнены в минималистичном стиле, похожем на дизайн Windows 8 образца 2012 года.

Новый экран сообщает пользователю лишь о наличии проблемы с системой, отображая краткую техническую информацию: код ошибки или название драйвера (мелким шрифтом внизу экрана).

Цветовые различия между экранами обусловлены типом сборки системы: зелёный и чёрный экраны обычно появляются в тестовых (Insider Preview) версиях, а синий экран по-прежнему остаётся стандартным для общедоступных релизов Windows. Помимо визуальных изменений, BSOD продолжает функционировать без изменений.

Эксперты уже поддержали решение Microsoft убрать QR-код с экрана смерти, отметив, что на практике он не приносил особой пользы, направляя пользователей на общий справочный ресурс Microsoft, где часто не удавалось найти конкретные рекомендации по решению проблемы.

Скорее всего, QR-коды использовались компанией для отслеживания пользовательского опыта, однако без реальной пользы такое отслеживание могло вызывать лишь раздражение.

При этом техническая информация об ошибке остаётся без изменений. Пользователям, столкнувшимся с подобным сбоем, по-прежнему рекомендуется сфотографировать экран ошибки и искать решение проблемы в интернете по указанному коду.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru