


Роскомнадзор требует удалить из Google Play 47 VPN

Роскомнадзор требует удалить из Google Play 47 VPN

Роскомнадзор требует удалить из Google Play 47 VPN

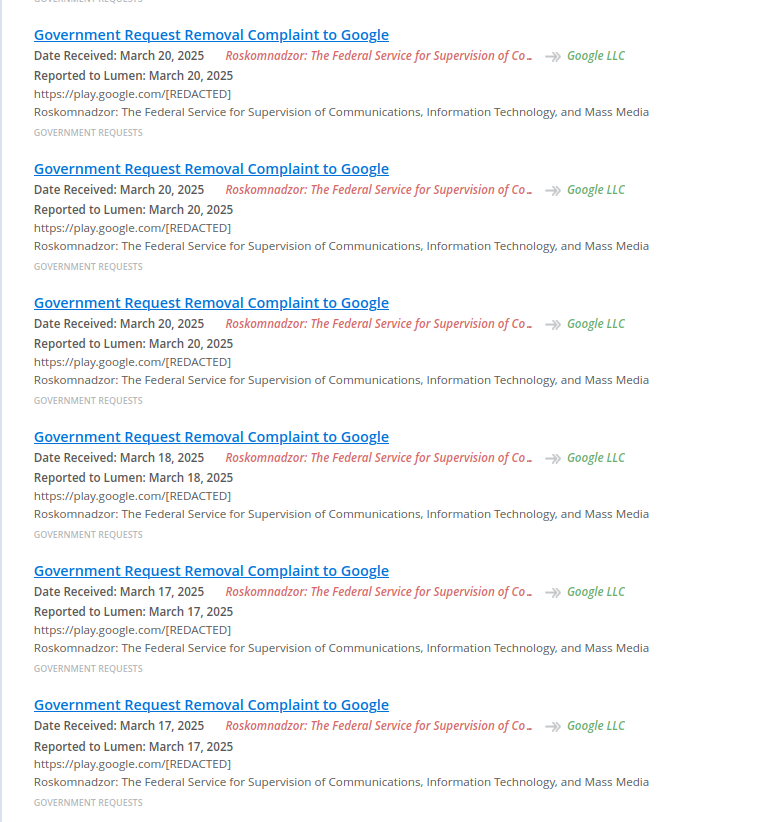
За последнюю неделю Роскомнадзор направил в Google 47 запросов на удаление приложений из российского Google Play. Все указанные приложения предоставляют доступ к VPN, а часть из них использует инфраструктуру Cloudflare.

О существенной активизации российского регулятора сообщило издание «Русбейс» со ссылкой на базу Lumen Database, которая аккумулирует информацию о запросах на удаление контента из онлайн-сервисов.

Роскомнадзор требует удалить из Google Play 47 VPN-приложений, среди которых официальный клиент 1.1.1.1 + WARP от Cloudflare, а также ряд других сервисов, использующих его инфраструктуру. По данным «Русбейс», это крупнейшая волна подобных запросов за последние полгода.

Причиной подачи запросов стало то, что указанные приложения «содержат запрещенную информацию о способах и методах обеспечения доступа к информационным ресурсам и (или) информационно-телекоммуникационным сетям, доступ к которым ограничен на территории Российской Федерации».

Еще осенью 2024 года Роскомнадзор настоятельно рекомендовал отказаться от использования Cloudflare из-за внедрения функции TLS ECH, позволяющей обходить блокировки.

С 2022 года Россия вышла на второе место в мире по объёму трафика, проходящего через VPN-сервисы. При этом сервисы, попавшие в первую пятерку по количеству загрузок, оказались среди тех, удаление которых сейчас требует Роскомнадзор.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru