


В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

Исследователи в области кибербезопасности предупредили о крупной мошеннической кампании, в рамках которой злоумышленники использовали сотни вредоносных приложений в Google Play для демонстрации полноэкранной рекламы и фишинговых атак.

Как сообщает Bitdefender, кампания, получившая название Vapor, впервые попалась экспертам на глаза в начале марта.

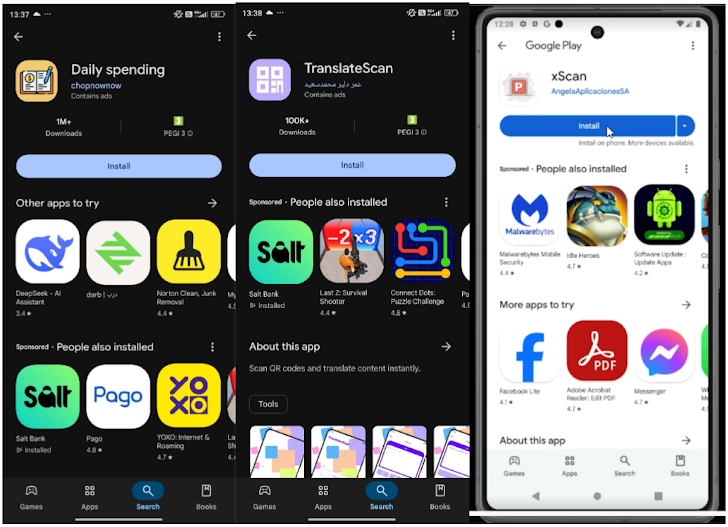
В ее рамках обнаружено более 180 приложений, разработанных для показа бесконечных полноэкранных видеороликов. Программы скрывались под видом легитимных утилит, приложений для фитнеса и образа жизни. В сумме они набрали свыше 56 миллионов загрузок и ежедневно генерировали более 200 миллионов рекламных запросов.

Злоумышленники регистрировали несколько аккаунтов разработчиков, размещая в каждом лишь несколько приложений, что позволяло им обходить модерацию и минимизировать потери при блокировке отдельных учетных записей. Кроме того, они сначала загружали на платформу безопасные версии приложений, а затем обновляли их, добавляя навязчивую рекламу.


Некоторые из этих программ не только скрывали свои значки с главного экрана, но и пытались похитить данные банковских карт, логины и пароли пользователей. Зафиксированы случаи, когда приложения блокировали экраны устройств, делая их неработоспособными.

По данным Bitdefender, масштабы атаки оказались больше, чем предполагалось ранее: выявлено 331 вредоносное приложение, общее количество загрузок которых превысило 60 миллионов.

Программы также могли скрываться на устройствах с Android TV, выдавая себя за Google Voice, и запускаться без взаимодействия пользователя, несмотря на ограничения Android 13.

Специалисты считают, что за атакой может стоять либо одна группа киберпреступников, либо несколько хакеров, использующих один и тот же инструмент для упаковки вредоносных программ. Все вредоносные приложения уже удалены из Google Play, однако пользователям рекомендуется проверять свои устройства и удалять подозрительные программы вручную.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru