


Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Специалисты фиксируют увеличение числа фишинговых атак на российские организации. Злоумышленники рассылают сообщения, выдавая себя за генеральных директоров или топ-менеджеров компаний, чтобы получить доступ к конфиденциальной информации и корпоративным данным.

Виктор Иевлев, руководитель отдела информационной безопасности компании ГК «Гарда», рассказал о распространённых схемах мошенничества и предложил базовые рекомендации по защите.

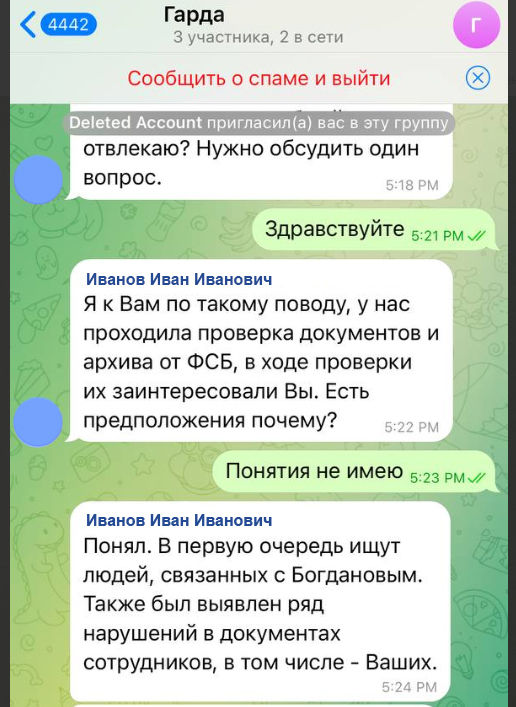
Чаще всего мошенники добавляют сотрудника в группу в мессенджере Telegram, используя название компании, в которой он работает. Однако подобные сообщения также могут поступать через другие мессенджеры или электронную почту.

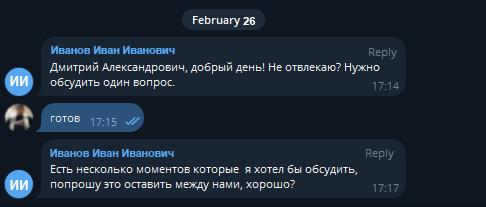
Злоумышленники создают поддельные аккаунты с именем генерального директора компании и от его имени сообщают сотрудникам о проверке документов, предлагая открыть вложения, которые на самом деле являются вредоносными файлами.


В других случаях мошенники могут просить срочно перечислить деньги или предоставить доступ к внутренним корпоративным системам.


Рекомендуемые меры безопасности:

  1. Проверяйте, действительно ли сообщение поступило от заявленного отправителя. Внимательно изучите адрес электронной почты или аккаунт в мессенджере. Если сообщение вызывает сомнения, используйте альтернативный способ связи (другой мессенджер, корпоративная почта, телефон, СМС) для проверки личности отправителя. Если прямое обращение к генеральному директору недопустимо, свяжитесь со службой информационной безопасности компании или секретарём руководителя для подтверждения факта отправки сообщения.
  2. Не переходите по ссылкам и не открывайте вложения в подозрительных или неожиданных сообщениях. В случае сомнений попросите отправителя прислать официальное письмо на корпоративную почту.
  3. Подтверждайте любые срочные или неожиданные запросы по официальным каналам связи, таким как телефон или корпоративная почта.
  4. Сообщите о подозрительных сообщениях в службу поддержки Telegram (abuse@telegram.org) или отправьте жалобу через аккаунт @notoscam.
  5. Периодически проводите в компании тренинги по информационной безопасности, чтобы сотрудники своевременно распознавали фишинговые атаки и соблюдали правила цифровой безопасности.
Подпишитесь на новости

Цифровой рубль без ажиотажа: за два месяца открыли 300 тыс. кошельков

За два месяца массового внедрения цифрового рубля в России открыли чуть больше 300 тысяч кошельков. К 1 ноября счета появились почти у 290 тысяч граждан и менее чем у 16 тысяч юридических лиц. Новая форма денег доступна, но очереди желающих переложить в неё привычные рубли пока не наблюдается.

Такие данные Банк России предоставил «Известиям». За сентябрь и октябрь на платформе прошло 235 тысяч операций.

Доминируют в этой статистике пополнения счетов, также пользователи оплачивали товары и услуги, переводили деньги друг другу и платили налоги.

Темп открытия счетов снизился: в сентябре их появлялось около 7 тысяч в день, в октябре — около 3 тысяч. Опрошенные изданием эксперты считают, что интерес пока во многом связан с любопытством.

Экономических приманок немного: проценты на остаток не начисляются, привычного банковского кешбэка нет.

Массовый запуск начался 1 сентября. Кошелёк открывается на платформе ЦБ через приложение подключённого банка, пользоваться цифровыми рублями граждане могут по желанию. Пополнять счёт со своих банковских счетов можно на сумму до 300 тысяч рублей в месяц.

Подстегнуть интерес, по мнению экспертов, способны смарт-контракты и платежи без интернета. Но офлайн-оплата пока находится на стадии прототипа. Но зачем человеку менять уже работающий способ оплаты на новый? Одной цифровой новизны для этого маловато.

RSS: Новости на портале Anti-Malware.ru