


Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Специалисты фиксируют увеличение числа фишинговых атак на российские организации. Злоумышленники рассылают сообщения, выдавая себя за генеральных директоров или топ-менеджеров компаний, чтобы получить доступ к конфиденциальной информации и корпоративным данным.

Виктор Иевлев, руководитель отдела информационной безопасности компании ГК «Гарда», рассказал о распространённых схемах мошенничества и предложил базовые рекомендации по защите.

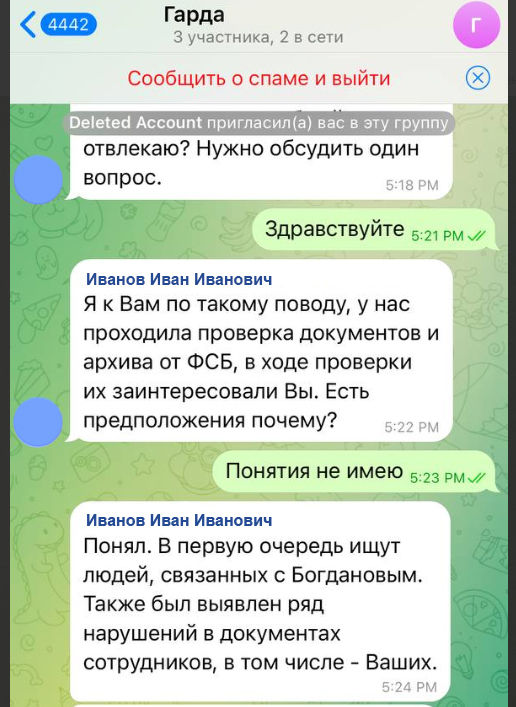
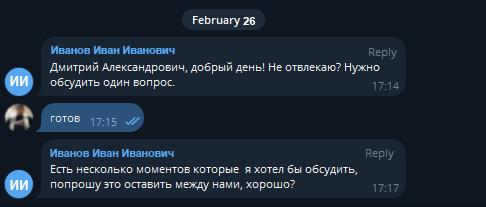
Чаще всего мошенники добавляют сотрудника в группу в мессенджере Telegram, используя название компании, в которой он работает. Однако подобные сообщения также могут поступать через другие мессенджеры или электронную почту.

Злоумышленники создают поддельные аккаунты с именем генерального директора компании и от его имени сообщают сотрудникам о проверке документов, предлагая открыть вложения, которые на самом деле являются вредоносными файлами.


В других случаях мошенники могут просить срочно перечислить деньги или предоставить доступ к внутренним корпоративным системам.


Рекомендуемые меры безопасности:

  1. Проверяйте, действительно ли сообщение поступило от заявленного отправителя. Внимательно изучите адрес электронной почты или аккаунт в мессенджере. Если сообщение вызывает сомнения, используйте альтернативный способ связи (другой мессенджер, корпоративная почта, телефон, СМС) для проверки личности отправителя. Если прямое обращение к генеральному директору недопустимо, свяжитесь со службой информационной безопасности компании или секретарём руководителя для подтверждения факта отправки сообщения.
  2. Не переходите по ссылкам и не открывайте вложения в подозрительных или неожиданных сообщениях. В случае сомнений попросите отправителя прислать официальное письмо на корпоративную почту.
  3. Подтверждайте любые срочные или неожиданные запросы по официальным каналам связи, таким как телефон или корпоративная почта.
  4. Сообщите о подозрительных сообщениях в службу поддержки Telegram (abuse@telegram.org) или отправьте жалобу через аккаунт @notoscam.
  5. Периодически проводите в компании тренинги по информационной безопасности, чтобы сотрудники своевременно распознавали фишинговые атаки и соблюдали правила цифровой безопасности.
Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru