


Читы для Roblox на RuTube оказались ловушкой с троянами

Читы для Roblox на RuTube оказались ловушкой с троянами

Читы для Roblox на RuTube оказались ловушкой с троянами

На RuTube всё чаще появляются ролики, рекламирующие «бесплатные читы» для Roblox, и за безобидными на первый взгляд видео нередко скрывается вредоносная схема. К такому выводу пришли исследователи Open Measures, изучившие, куда именно ведут ссылки из описаний под подобными видео.

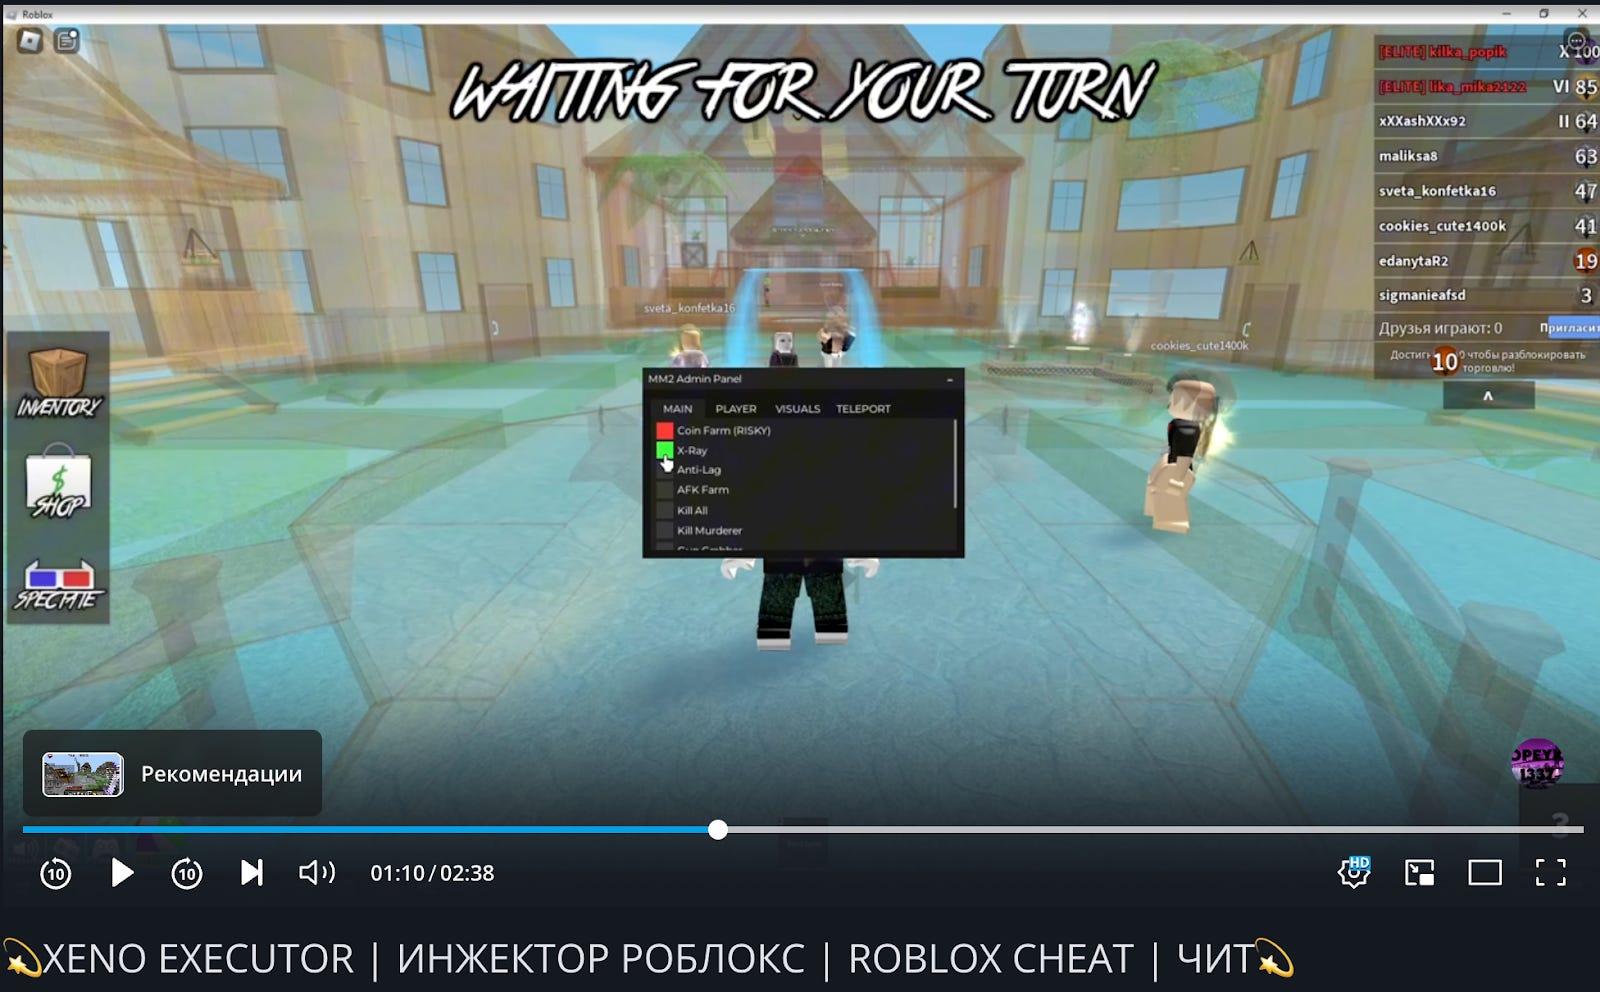
Сценарий выглядит довольно типично. Автор ролика показывает геймплей Roblox с «магическими» возможностями — например, увеличенный прыжок или админ-панель — и предлагает скачать их по ссылке.

Часть таких файлов действительно оказывается обычными скриптами, но значительная доля загрузок содержит трояны и стилеры, которые незаметно устанавливаются вместе с «читом».

Особую тревогу у исследователей вызывает аудитория Roblox. По официальным данным, у платформы более 100 млн активных пользователей в день, и значительная часть из них — дети. Именно они становятся основной целью злоумышленников: доверие к «читам», слабое понимание рисков и желание получить преимущества в игре делают такую аудиторию особенно уязвимой.

В рамках исследования специалисты отобрали 10 видео на RuTube, посвящённых Roblox-читам, и проверили файлы по ссылкам из описаний. В итоге удалось скачать шесть уникальных файлов.


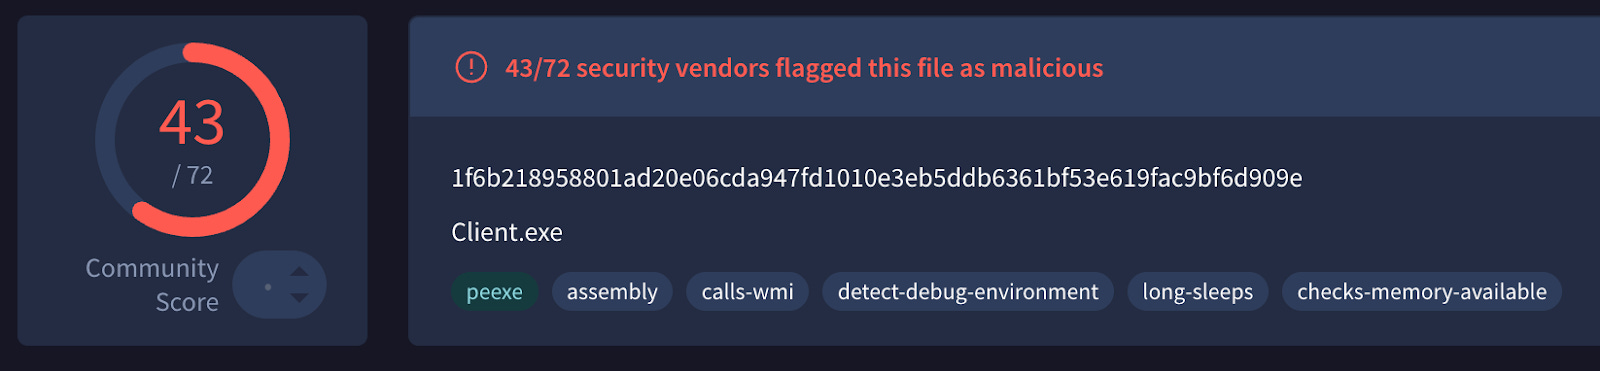
Четыре из них антивирусные движки на VirusTotal уверенно определили как вредоносные. Речь идёт о троянах, в том числе стилерах — зловредах, которые крадут логины, пароли, cookies, платёжные данные и другую конфиденциальную информацию. Один из образцов, например, был отнесён к семейству Salat Stealer.


Отдельный нюанс — маскировка. Вредоносные файлы распространяются под видом легитимных инструментов для Roblox и никак не выдают себя на этапе установки. Пользователь уверен, что скачивает «чит», а на деле запускает полноценный зловред, который работает в фоне.

Исследователи также обратили внимание на реакцию самой платформы. К моменту публикации отчёта большинство видео с вредоносными ссылками были уже удалены, однако каналы, которые их публиковали, продолжили работу. Один из них — Moryak Team — до сих пор выкладывает ролики и использует новые поводы для привлечения аудитории.

Так, в декабре канал начал продвигать видео о «способах обхода блокировки Roblox в России», при этом ссылки в описании снова вели к вредоносным файлам.

Эксперты отмечают, что любые «читы» и сторонние инструменты для игр остаются одним из самых популярных и при этом опасных каналов распространения зловредов. И чем активнее злоумышленники подстраиваются под текущую повестку — будь то блокировки или хайп вокруг обновлений, — тем выше вероятность, что подобные схемы будут только масштабироваться.

Напомним, Roblox перестал работать в России 3 декабря. Формальным основанием стали распространение запрещённой информации и высокая активность педофилов.

Ранее мошенники освоили тему разблокировки Roblox для краж с карт родителей, а также запустили фальшивый «Roblox без VPN», ворующий аккаунты россиян.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru