


Читы для Roblox на RuTube оказались ловушкой с троянами

Читы для Roblox на RuTube оказались ловушкой с троянами

Читы для Roblox на RuTube оказались ловушкой с троянами

На RuTube всё чаще появляются ролики, рекламирующие «бесплатные читы» для Roblox, и за безобидными на первый взгляд видео нередко скрывается вредоносная схема. К такому выводу пришли исследователи Open Measures, изучившие, куда именно ведут ссылки из описаний под подобными видео.

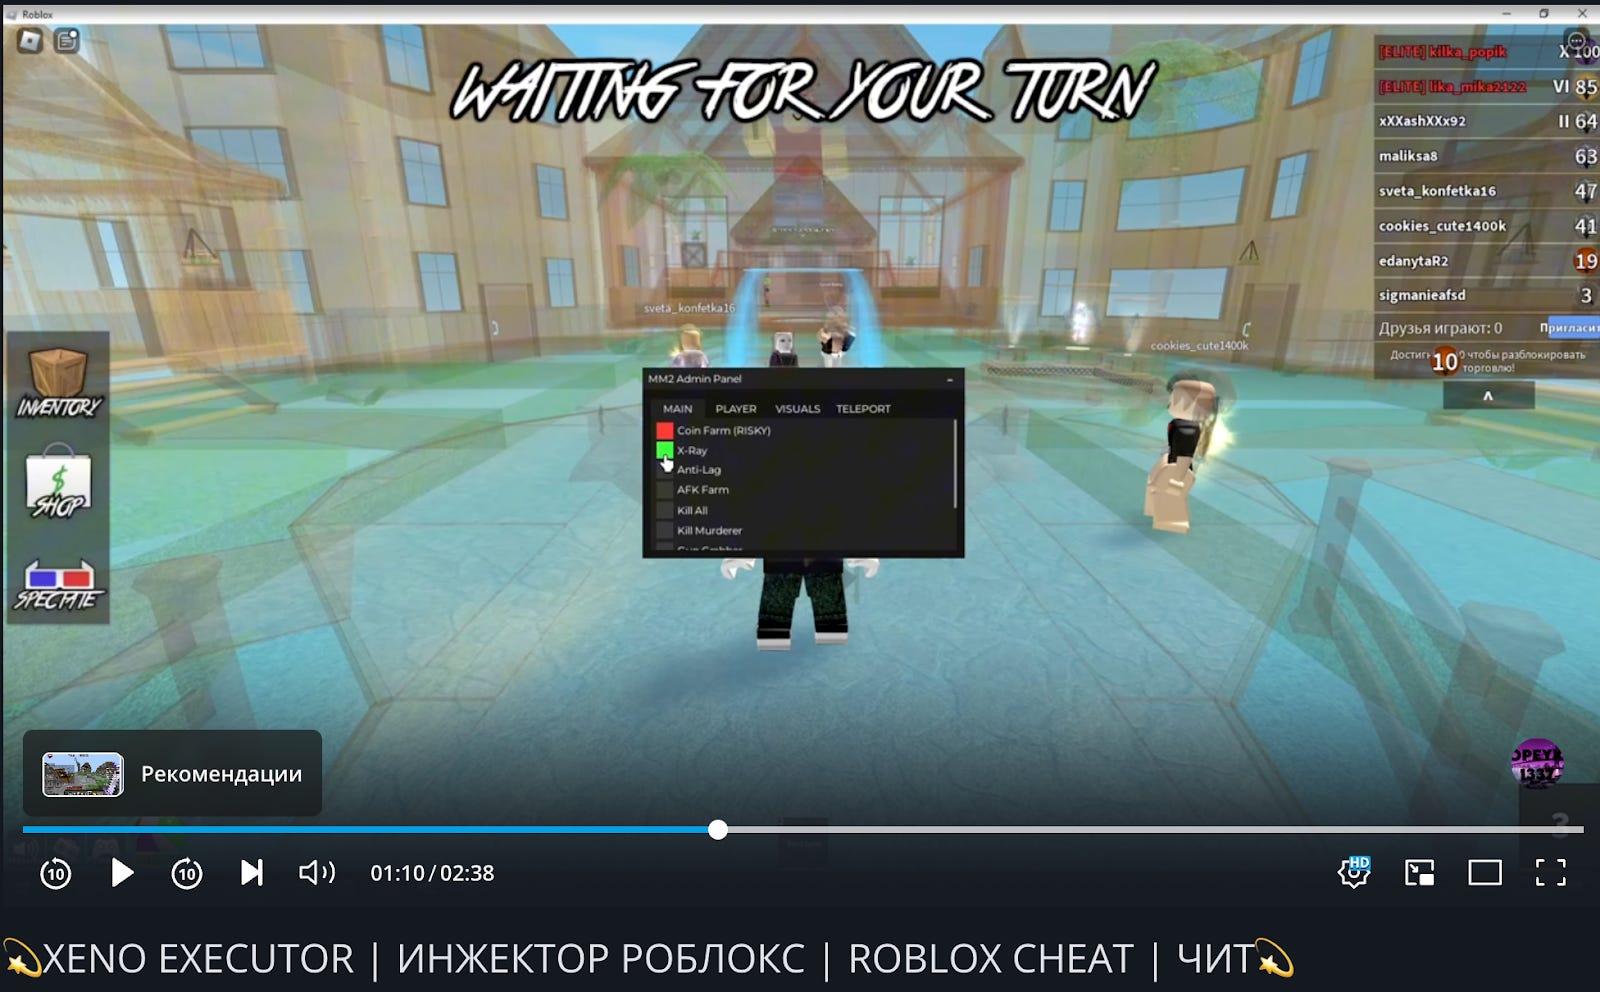
Сценарий выглядит довольно типично. Автор ролика показывает геймплей Roblox с «магическими» возможностями — например, увеличенный прыжок или админ-панель — и предлагает скачать их по ссылке.

Часть таких файлов действительно оказывается обычными скриптами, но значительная доля загрузок содержит трояны и стилеры, которые незаметно устанавливаются вместе с «читом».

Особую тревогу у исследователей вызывает аудитория Roblox. По официальным данным, у платформы более 100 млн активных пользователей в день, и значительная часть из них — дети. Именно они становятся основной целью злоумышленников: доверие к «читам», слабое понимание рисков и желание получить преимущества в игре делают такую аудиторию особенно уязвимой.

В рамках исследования специалисты отобрали 10 видео на RuTube, посвящённых Roblox-читам, и проверили файлы по ссылкам из описаний. В итоге удалось скачать шесть уникальных файлов.


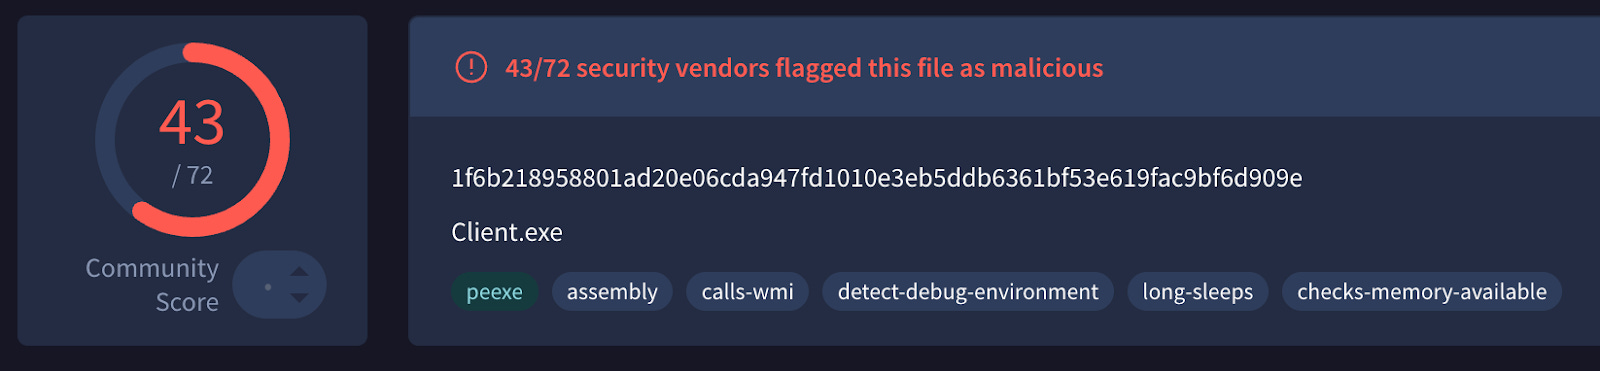
Четыре из них антивирусные движки на VirusTotal уверенно определили как вредоносные. Речь идёт о троянах, в том числе стилерах — зловредах, которые крадут логины, пароли, cookies, платёжные данные и другую конфиденциальную информацию. Один из образцов, например, был отнесён к семейству Salat Stealer.


Отдельный нюанс — маскировка. Вредоносные файлы распространяются под видом легитимных инструментов для Roblox и никак не выдают себя на этапе установки. Пользователь уверен, что скачивает «чит», а на деле запускает полноценный зловред, который работает в фоне.

Исследователи также обратили внимание на реакцию самой платформы. К моменту публикации отчёта большинство видео с вредоносными ссылками были уже удалены, однако каналы, которые их публиковали, продолжили работу. Один из них — Moryak Team — до сих пор выкладывает ролики и использует новые поводы для привлечения аудитории.

Так, в декабре канал начал продвигать видео о «способах обхода блокировки Roblox в России», при этом ссылки в описании снова вели к вредоносным файлам.

Эксперты отмечают, что любые «читы» и сторонние инструменты для игр остаются одним из самых популярных и при этом опасных каналов распространения зловредов. И чем активнее злоумышленники подстраиваются под текущую повестку — будь то блокировки или хайп вокруг обновлений, — тем выше вероятность, что подобные схемы будут только масштабироваться.

Напомним, Roblox перестал работать в России 3 декабря. Формальным основанием стали распространение запрещённой информации и высокая активность педофилов.

Ранее мошенники освоили тему разблокировки Roblox для краж с карт родителей, а также запустили фальшивый «Roblox без VPN», ворующий аккаунты россиян.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru