


Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Ботнет BadBox потерял 500 тыс. зараженных Android-устройств

Несмотря на попытку ликвидации, BadBox продолжал наращивать потенциал, который в итоге превысил 1 млн ботов. Повторная подмена C2-серверов (sinkhole) обезвредила 500 тыс. зараженных Android-устройств, однако это вряд ли остановит рост численности ботнета.

Дело в том, что BadBox состоит из бюджетных гаджетов с бэкдором, внедренным в результате атаки на цепочку поставок либо позднее, через загрузку вредоносного приложения или обновление прошивки.

Недостатка в таких девайсах нет, они плохо защищены и, став частью ботнета, начинают проксировать трафик для киберкриминала, накручивать рекламные клики, принимать участие в массовом взломе аккаунтов.

Предыдущая попытка обезвредить BadBox была предпринята властями Германии в декабре прошлого года. На тот момент им удалось пресечь C2-коммуникации 30 тыс. инфицированных Android-устройств; не прошло и недели, как вредоносная сеть увеличилась до 192 тыс. боевых единиц.

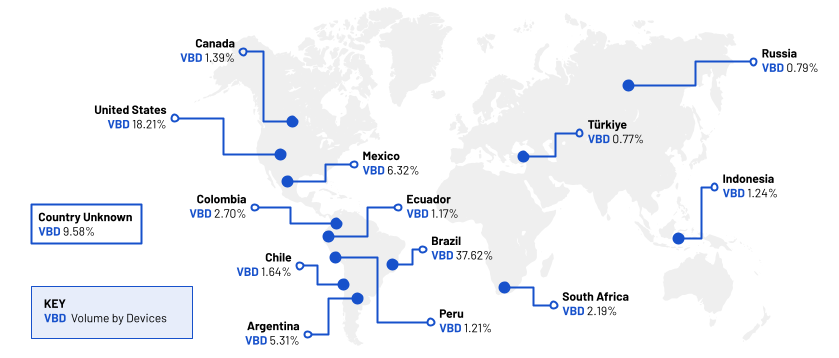
С тех пор ботнет еще больше разросся: в HUMAN зафиксировали более 1 млн заражений в 222 странах, с наибольшей концентрацией в Бразилии, США, Мексике и Аргентине.


В основном это устройства китайского производства с AOSP-версией Android — ТВ-приставки, планшеты, кинопроекторы, информационно-развлекательные системы автомобилей.

Бэкдор, лежащий в основе ботнета BadBox 2.0 (в HUMAN его отслеживают как вторую версию из-за резкого роста численности), схож с Vo1d, однако последний ориентирован лишь на ТВ-приставки. Как оказалось, зловред работает по прежней схеме: подключается к вшитому в код C2, получает конфигурационный файл, а затем загружает дополнительные компоненты.

Пользуются ботнетом и обеспечивают его работу четыре кибергруппы:

  • SalesTracker (управление инфраструктурой);
  • MoYu (разработка бэкдоров и ботов);
  • Lemon (мошенничество с рекламой);
  • LongTV (разработка вредоносных приложений).

Осуществить подмену C2-серверов по методу sinkhole экспертам помогли их коллеги из Shadowserver Foundation. В Google Play были обнаружены 24 приложения, ассоциированных с BadBox; их уже удалили, а аккаунты Google Ads, также связанные с операциями ботнета, аннулировали.


К сожалению, Google не в состоянии помочь жертвам заражения, не использующим Play Protect и Play Services. Принятые меры также бесполезны против предустановки вредоносных программ на дешевые Android-гаджеты. Практика показывает, что потеря C2 тоже восполнима: ботоводы в любой момент могут поднять новые серверы, а заодно усилить их защиту.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru