


Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет, собранный вредоносным приложением BadBox, разросся до 192 тысяч заражённых мобильных устройств. И это несмотря на недавние усилия правоохранителей в Германии, которые пытались положить конец активности ботнета.

Специалисты компании BitSight предупреждают о новом подходе операторов BadBox: если раньше вредонос атаковал китайские устройства Android неизвестных производителей, то теперь он легко заражает Yandex TV и Hisense.

Судя по всему, BadBox основан на семействе Android-вредоносов Triada, которое также специализируется на заражении бюджетных девайсов. Как правило, установка зловреда достигается с помощью атаки на цепочку поставок, но иногда злоумышленникам помогали в этом непорядочные сотрудники.

Задача BadBox — сгенерировать прибыль своим операторам. Для этого вредоносное приложение может использовать устройство в качестве прокси или реализовывать различные мошеннические рекламные схемы.

Кроме того, BadBox умеет устанавливать дополнительные зловреды, что грозит пользователям куда более серьёзными последствиями.

На прошлой неделе правоохранительные органы Германии сообщили об спешном проведении операции по ликвидации ботнета. По их словам, 30 тысяч смартфонов на Android были отрезаны от BadBox.

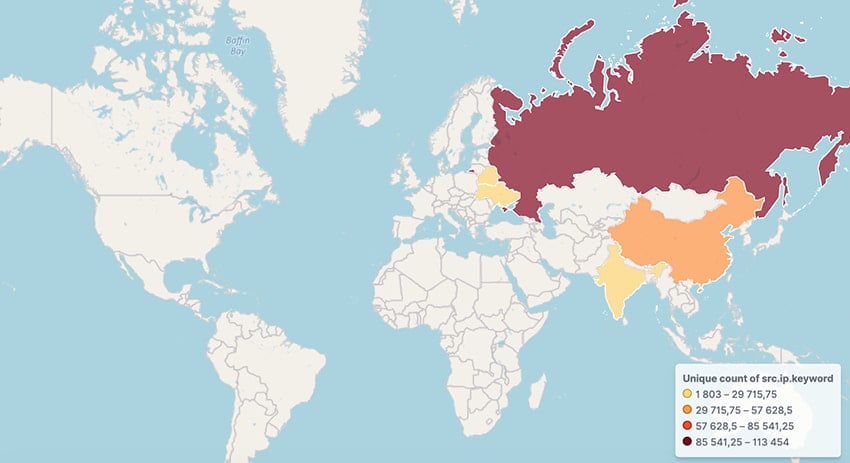
Тем не менее ботнет продолжает расти, что явно свидетельствует об отсутствии результата полицейской операции. Как отметил специалист BitSight Педро Фале, BadBox регистрирует более 160 тыс. уникальных IP-адресов в сутки.

Подавляющее большинство заражённых устройств находится в России, Китае, Индии, Белоруссии и Бразилии.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru