


Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

Google начинает следить за юзерами Android еще до открытия приложений

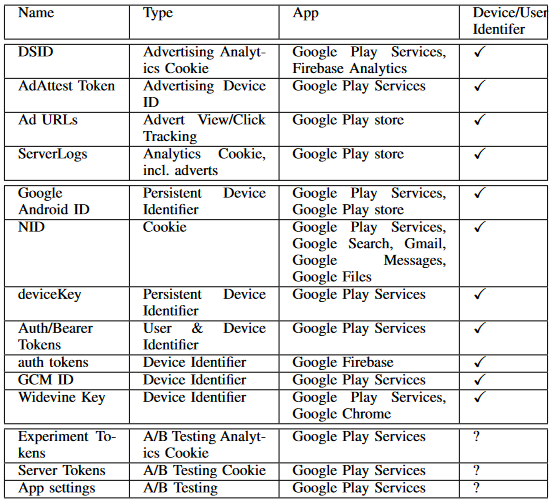
Исследование, проведенное профессором Тринити-колледжа в Дублине, показало, что куки и другие идентификаторы, используемые Google для аналитики и персонализации рекламы, появляются на Android-гаджетах прежде, чем пользователь открыл первое приложение.

Эти трекеры отдаются (PDF) с серверов Google, сохраняются на устройстве и отправляют данные техногиганту через предустановленные приложения, такие как Google Play Services и клиент Google Play.

При этом согласия юзера никто не испрашивает, и отказ от слежки не предусмотрен. Исследователь заключил, что подобная практика противоречит европейскому Регламенту по защите данных (GDPR).

Как выяснилось, вскоре после входа в Google-аккаунт (когда стартует Android) на смартфон загружается DSID — куки-файл, хранимый в папке данных приложения Google Play Services и используемый для отслеживания заходов пользователя на сторонние сайты.

После первого подключения Google Play Services на устройстве создается еще один идентификатор, привязанный к учетной записи Google, — Android ID. Он не прекращает передачу данных даже в случае выхода юзера из аккаунта, и избавиться от этого можно, лишь сбросив настройки до заводских.


Перед публикацией результатов исследования автор обратился за разъяснениями в Google. Респондент был лаконичен: затронутые правовые аспекты — без комментариев, ошибок и вводящих в заблуждение заявлений не обнаружено; вопрос о планируемых изменениях в отношении куки и проч. остался без ответа.

В комментарии для The Register представитель компании пояснил:

«В отчете рассмотрены инструменты и технологии, на базе которых Google создает полезные продукты и сервисы. Автор исследования упомянул, что у него нет юридического образования, и мы не согласны с его правовой оценкой результатов анализа. Конфиденциальность пользователей — первостепенная задача для Android, и мы подтверждаем готовность соблюдать соответствующие законы и нормы».

Техногиганту далеко не первый раз пеняют на расхождение слова и дела в вопросах обеспечения приватности пользователей. Так, недавно у юзеров возникли новые опасения в связи с принудительной установкой и запуском ИИ-приложения Android System SafetyCore.

Разработчик поспешил развеять сомнения, пояснив, что эта системная служба не сканирует контент на стороне клиента, а лишь классифицирует его для Messages, и результаты не расшариваются. Однако согласия пользователей опять не спросили и возможности opt-out не предоставили.

Впрочем, новинку можно удалить либо отключить через настройки: Приложения > Показать все (или системные) приложения, в списке выбрать SafetyCore и кликнуть «Удалить» либо «Остановить». К сожалению, навязанная фича вернется со следующим обновлением ОС.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru