


Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

Кребс заподозрил Kaspersky в связи с провайдерами bulletproof-хостинга

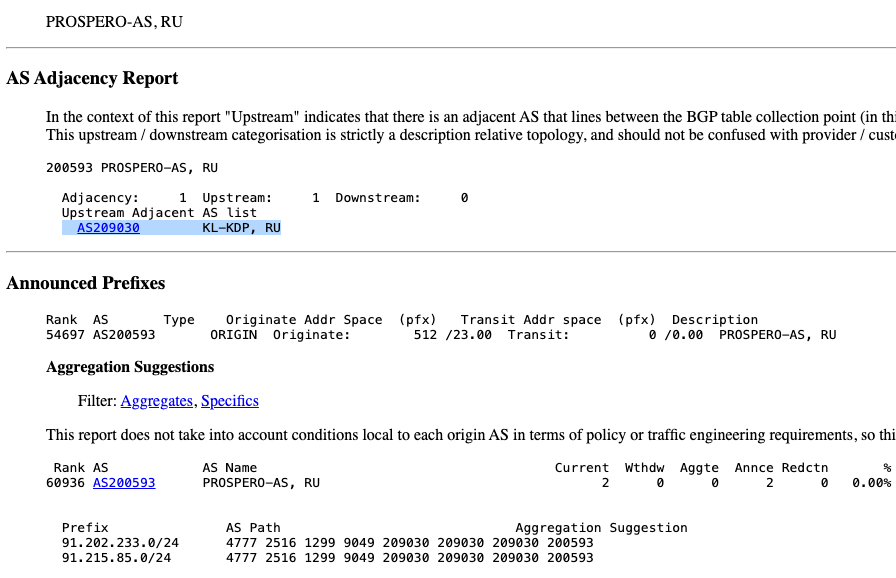
С конца прошлого года трафик российского провайдера Prospero идет транзитом через AS-сеть «Лаборатории Касперского». Поскольку IP-адреса Prospero засветились в спам- и фишинг-кампаниях, подобная ассоциация у многих вызвала недоумение.

Как выяснил блогер и исследователь Брайан Кребс, во французской ИБ-компании Intrinsec с большой долей уверенности полагают, что Prospero (AS200593) вовлечена в схемы предоставления услуг bulletproof-хостинга, известные как Securehost и BEARHOST.

Проведенное специалистами исследование выявило многочисленные злоупотребления: IP-адреса российского AS-провайдера неоднократно использовались для размещения фишинговых страниц, скриптов FakeUpdates, они же SocGholish, а также для управления троянами SpyNote, Octo и GootLoader.

А команда аналитиков Interisle Consulting Group, составляя список хостеров с наибольшей концентрацией спам-ботов по итогам 2024 года, вывела AS200593 на первое место.

Факт подключения Prospero к интернету через сети Kaspersky (AS209030) на днях подтвердила НКО Spamhaus, которая неоднократно пыталась внести BEARHOST в черные списки, которыми пользуются многие интернет-провайдеры.


В ответ на запрос KrebsOnSecurity о комментарии в Kaspersky опровергли предположение, будто они предоставляют услуги провайдеру bulletproof-хостинга.

«Эти утверждения неверны, Kaspersky не работает и никогда не работала с этим сервис-провайдером, — сказано в ответном письме. — Маршрутизация через сети, находящиеся в ведении Kaspersky, отнюдь не означает предоставление услуг: AS-система Kaspersky могла объявиться как технический префикс в сети телеком-провайдеров, с которыми сотрудничает данная компания».

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru