


В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

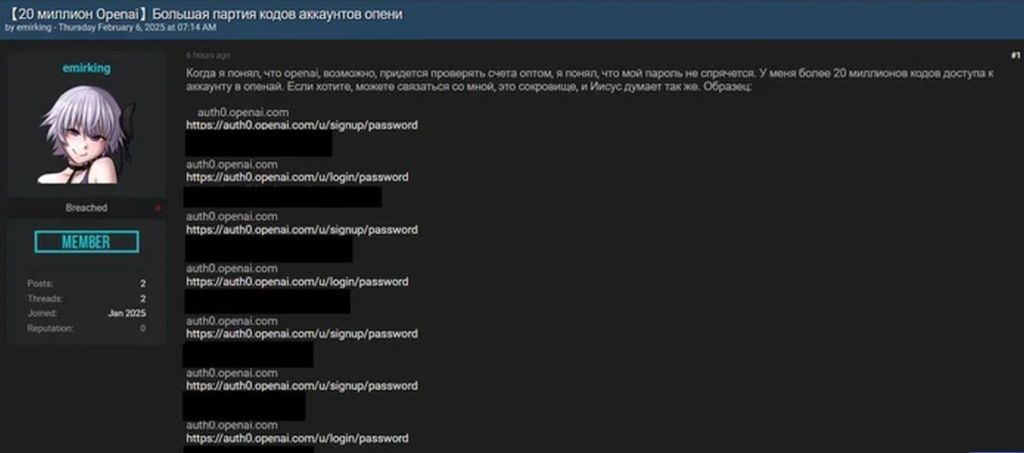
Исследователи из Malwarebytes обнаружили на хакерском форуме объявление о продаже более 20 млн кодов доступа к аккаунтам OpenAI. В подтверждение своих слов русскоязычный продавец выложил семплы якобы украденных данных.

Судя по записи, это должны быть коды, помогающие обойти системы аутентификации OpenAI. Если утверждение верно, такое количество, по мнению экспертов, вряд ли можно собрать посредством фишинга; скорее, это результат компрометации поддомена auth0.openai.com через уязвимость либо кражу учеток админа.


Аккаунт emirking, под которым размещено объявление о продаже, создан в прошлом месяце, однако его владелец, по словам аналитиков, мог ранее публиковаться под другим ником и потом поменять его по соображениям безопасности.

Покупка кодов доступа (если это они) позволяет злоумышленникам просматривать обращения юзеров в OpenAI и заполучить конфиденциальные данные для прицельного фишинга и финансового фрода.

Доступ к таким аккаунтам можно также использовать для подключения жертвам платных подписок Plus и Pro. Узнать содержимое бесед с ChatGPT подобным образом, судя по отзывам форумчан, не получится.

Проверить сенсационное заявление emirking пока не удалось: сайт BreachForums, на котором был найден пост, ушел в офлайн. Тем, кого беспокоит сохранность учеток OpenAI, аналитики советуют сменить пароль, включить многофакторную аутентификацию (MFA) и мониторить аккаунт на предмет необычной активности и неправомерного использования.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru