


Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

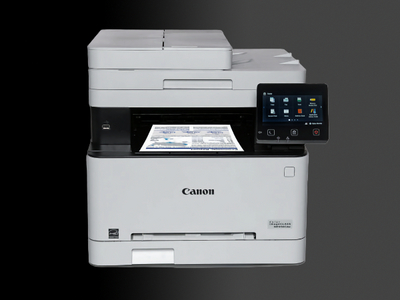
В офисных многофункциональных устройствах и лазерных принтерах Canon были обнаружены уязвимости, позволяющие удаленно выполнить произвольный код или вызвать состояние отказа в обслуживании (DoS).

Проблемы CVE-2024-12647, CVE-2024-12648 и CVE-2024-12649 связаны с возможностью переполнения буфера при обработке некоторых шрифтов и метаданных. Степень угрозы во всех случаях оценена в 9,8 балла CVSS — как критическая.

Информируя пользователей, Canon подчеркнула: риск эксплойта выше для принтеров, напрямую подключенных к интернету. Успешная атака может повлечь потерю контроля над устройством.

Затронуты несколько моделей устройств семейства imageCLASS (в Европе продаются под брендом i-SENSYS, в Японии — Satera):

  • MF656CDW;
  • MF654CDW;
  • MF653CDW;
  • MF652CW;
  • LBP632CDW (прошивка v05.04 или ниже);
  • LBP633CDW (прошивка v05.04 или ниже).

Юзерам рекомендуется назначить принтеру частный IP-адрес, использовать файрвол или роутер для ограничения доступа и обновить прошивку.

Два года назад в принтерах Canon была обнаружена иная критическая уязвимость — возможность взлома ключей RSA, используемых для TLS-связи. А в 2020 году компания-производитель пострадала от атаки шифровальщика Maze; взломщикам удалось нарушить работу большинства сервисов Canon и украсть 10 Тбайт внутренних данных.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru