

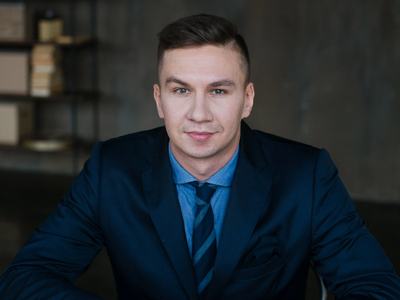

Никита Андреянов теперь заместитель гендиректора Crosstech Solutions Group

Никита Андреянов теперь заместитель гендиректора Crosstech Solutions Group

Никита Андреянов теперь заместитель гендиректора Crosstech Solutions Group

Российская компания Crosstech Solutions Group, специализирующаяся на мониторинге, контроле и защите от внутренних угроз, назначила Никиту Андреянова на должность заместителя генерального директора по продуктовой политике.

Никита Андреянов работает в компании с 2020 года. Ранее он занимал должность технического директора и руководил инженерным центром, проектным офисом и центром управления сервисами.

В его обязанности входило внедрение и сопровождение продуктов компании, а также обучение пользователей.

В новой роли Андреянов сосредоточится на разработке и внедрении единой продуктовой политики Crosstech Solutions Group. Среди ключевых задач — совершенствование существующих решений, создание новых продуктов и укрепление позиций компании на рынке информационной безопасности.

«Формирование стратегии развития продуктов — моя основная цель на ближайшее время. Необходимо внедрить единые подходы к развитию решений, внести изменения в бизнес-планы и оптимизировать продуктовый цикл, чтобы ускорить выход новых продуктов на рынок», — отметил Никита Андреянов.

До прихода в Crosstech Solutions Group он реализовывал комплексные проекты для топ-10 российских банков, а также для компаний из списка РБК-500. Окончил НИУ МИЭТ по специальности «Информационная безопасность».

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru