

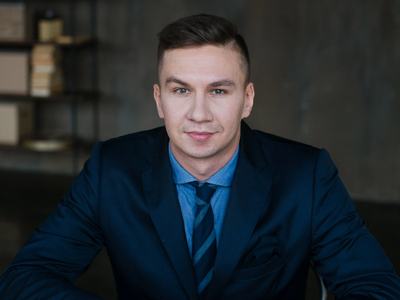

Никита Андреянов теперь заместитель гендиректора Crosstech Solutions Group

Никита Андреянов теперь заместитель гендиректора Crosstech Solutions Group

Никита Андреянов теперь заместитель гендиректора Crosstech Solutions Group

Российская компания Crosstech Solutions Group, специализирующаяся на мониторинге, контроле и защите от внутренних угроз, назначила Никиту Андреянова на должность заместителя генерального директора по продуктовой политике.

Никита Андреянов работает в компании с 2020 года. Ранее он занимал должность технического директора и руководил инженерным центром, проектным офисом и центром управления сервисами.

В его обязанности входило внедрение и сопровождение продуктов компании, а также обучение пользователей.

В новой роли Андреянов сосредоточится на разработке и внедрении единой продуктовой политики Crosstech Solutions Group. Среди ключевых задач — совершенствование существующих решений, создание новых продуктов и укрепление позиций компании на рынке информационной безопасности.

«Формирование стратегии развития продуктов — моя основная цель на ближайшее время. Необходимо внедрить единые подходы к развитию решений, внести изменения в бизнес-планы и оптимизировать продуктовый цикл, чтобы ускорить выход новых продуктов на рынок», — отметил Никита Андреянов.

До прихода в Crosstech Solutions Group он реализовывал комплексные проекты для топ-10 российских банков, а также для компаний из списка РБК-500. Окончил НИУ МИЭТ по специальности «Информационная безопасность».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru