


Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Взломщики создают скрытый админ-аккаунт Windows через подмену RID

Эксперты корейской ИБ-компании AhnLab представили результаты разбора техники RID Hijacking, применяемой в целевых атаках кибергруппы Andariel для создания в Windows бэкдор-аккаунтов с правами администратора.

Относительный идентификатор (RID) указывает на уровень доступа учетной записи Windows и является частью SID. Такие значения хранятся в базе данных SAM, по умолчанию доступной лишь с привилегиями SYSTEM.

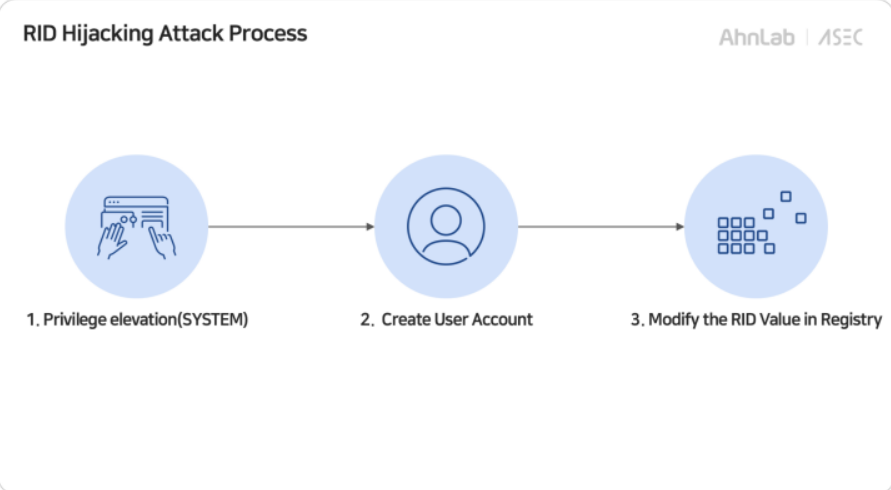
Авторы рассматриваемых атак получают их после взлома с помощью PsExec. Далее создается скрытая учетная запись обычного пользователя (с использованием команды NET USER), к имени добавляется символ «$».

Подмена RID для повышения привилегий аккаунта осуществляется с помощью специализированного opensource-инструмента и кастомного зловреда (на VirusTotal детектируется с результатом 49/72 по состоянию на 25 января). После этого новый юзер добавляется в группы RDP и администраторов Windows.


Для большей скрытности привнесенные в реестр (базу SAM) изменения экспортируются. Также удаляются ключ и бэкдор-аккаунт, который затем вытаскивается из бэкапа и заново регистрируется, чтобы активация не отобразилась в логах.

Инициатором атак RID Hijacking исследователи считают Andariel, входящую в состав Lazarus. Локальное повышение привилегий таким способом трудно выявить и предотвратить.

Снизить риски сисадминам поможет LSA: включенная служба позволяет мониторить попытки входа в систему, замены паролей, а также отслеживать и пресекать несанкционированный доступ к базе SAM.

Кроме того, рекомендуется ограничить использование PsExec, JuicyPotato и подобных им инструментов, отключить гостевые учетные записи, а остальным активировать многофакторную аутентификацию.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru