


Identity Check: новая функция Android блокирует конфиденциальные настройки

Identity Check: новая функция Android блокирует конфиденциальные настройки

Identity Check: новая функция Android блокирует конфиденциальные настройки

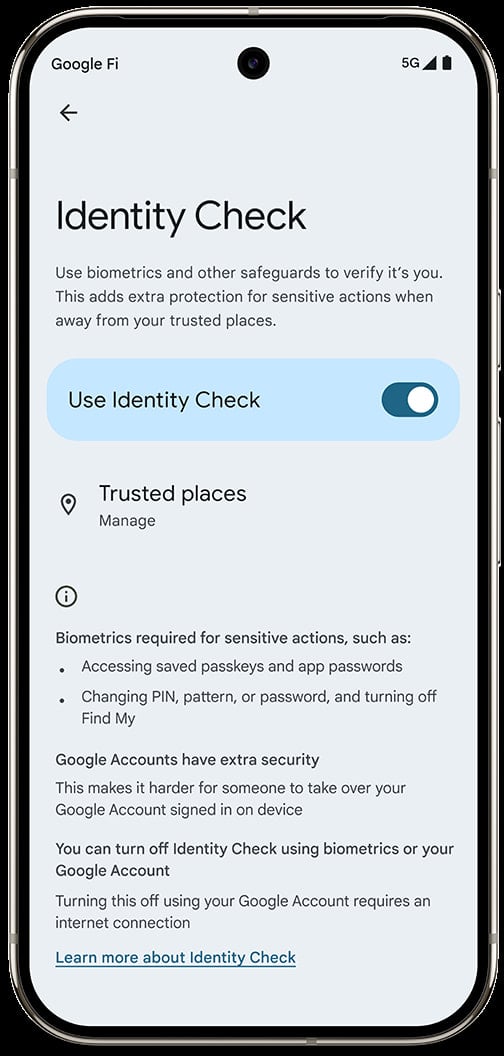
Разработчики Android представили новую защитную функциональность под названием «Identity Check», задача которой — закрывать конфиденциальные настройки с помощью биометрической аутентификации при работе за пределами доверенной области.

Фактически Identity Check является частью защитного механизма Theft Detection Lock, представленного в прошлом году.

Identity Check должна усовершенствовать защиту от краж: функциональность будет блокировать важные настройки, необходимые для доступа к аккаунту и конфигурации устройства.

Чтобы снять ограничения, пользователю потребуется пройти биометрическую аутентификацию. Под контроль Identity Check попадают следующие параметры:

  • сброс девайса до заводских настроек;
  • настройка экрана блокировки;
  • добавление новых отпечатков пальцев;
  • выключение функции «Find My Device»;
  • добавление аккаунта Google;
  • доступ к инструментам разработчика;
  • запуск Google Password Manager.

На сегодняшний день Identity Check доступна для устройств Google Pixel, работающих на Android 15, а также для Samsung Galaxy с One UI 7.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru