


Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

На протяжении двух месяцев новой версии инфостилера Banshee удавалось незаметно атаковать пользователей macOS. Уходить от детектирования вредоносу помогало шифрование строки через Apple XProtect.

Banshee впервые был замечен в августе 2024 года. Тогда специалисты отмечали, что зловред разработан специально для атак на пользователей macOS. На соответствующих форумах Banshee предлагали по подписке — $3000 в месяц.

В конце ноября исходные коды Banshee слили на GitHub, после чего созданный на основе трояна сервис (MaaS, Malware-as-a-Service) закрылся.

Основная функциональность трояна сводится к краже данных из браузеров, криптокошельков и многих браузерных плагинов. На тот момент разработчики обеспечили Banshee лишь базовой защитой: троян умел вычислять виртуальную среду и отладчики.

Теперь же специалисты Check Point сообщают о новых функциональных возможностях вредоноса. Последние по времени версии Banshee задействуют шифрование, помогающее ему выглядеть легитимно при краже данных.

Ещё одно нововведение заключается в том, что операторы больше не брезгуют заражением компьютеров русскоговорящих пользователей.

Интересно, что Banshee выбрал именно Apple XProtect — технологию для детектирования вредоносных программ в macOS. XProtect использует набор правил, которые чем-то напоминают антивирусные сигнатуры.

Актуальные образцы Banshee взяли на вооружение алгоритм шифрования строки, который XProtect использует для защиты своих данных. Таким образом, дешефруя строки лишь в процессе выполнения, вредоносу удаётся уходить от стандартных методов статичного детектирования.

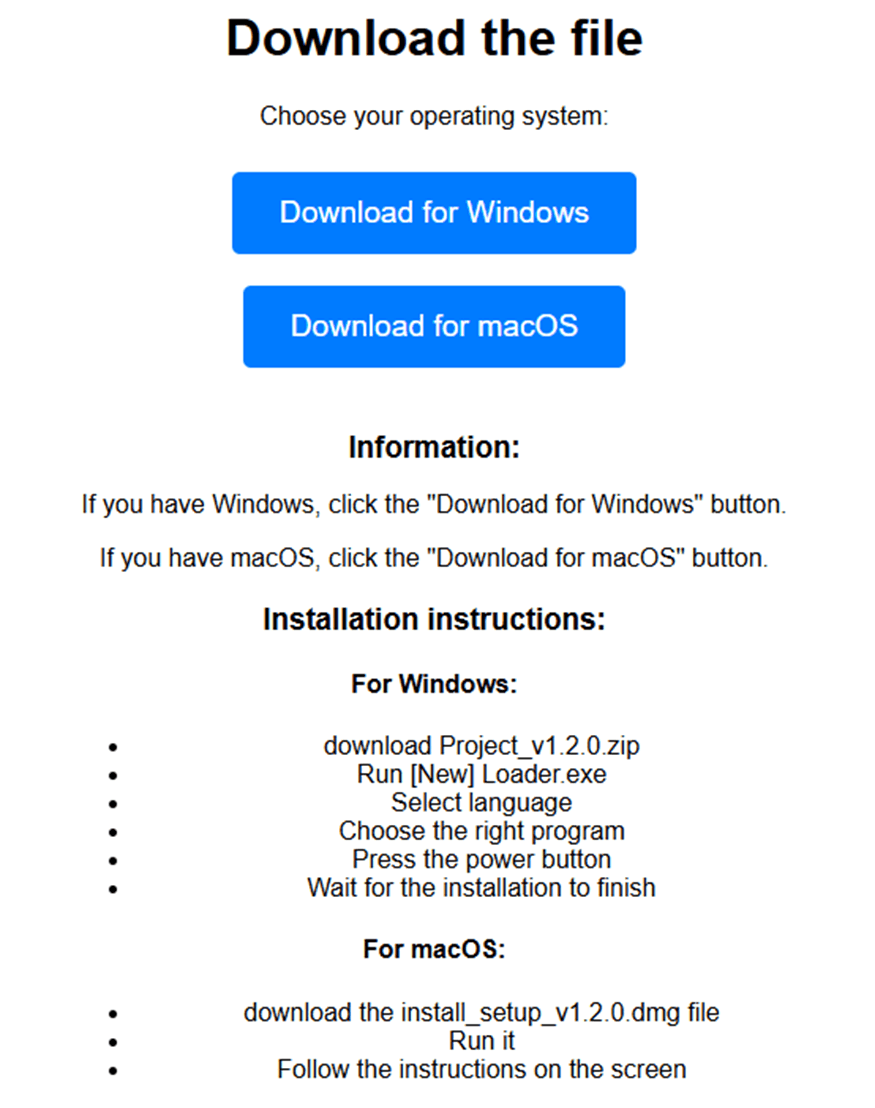
Banshee распространяется через репозитории на площадке GitHub, маскируясь при этом под легитимный софт.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru