


Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет, собранный вредоносным приложением BadBox, разросся до 192 тысяч заражённых мобильных устройств. И это несмотря на недавние усилия правоохранителей в Германии, которые пытались положить конец активности ботнета.

Специалисты компании BitSight предупреждают о новом подходе операторов BadBox: если раньше вредонос атаковал китайские устройства Android неизвестных производителей, то теперь он легко заражает Yandex TV и Hisense.

Судя по всему, BadBox основан на семействе Android-вредоносов Triada, которое также специализируется на заражении бюджетных девайсов. Как правило, установка зловреда достигается с помощью атаки на цепочку поставок, но иногда злоумышленникам помогали в этом непорядочные сотрудники.

Задача BadBox — сгенерировать прибыль своим операторам. Для этого вредоносное приложение может использовать устройство в качестве прокси или реализовывать различные мошеннические рекламные схемы.

Кроме того, BadBox умеет устанавливать дополнительные зловреды, что грозит пользователям куда более серьёзными последствиями.

На прошлой неделе правоохранительные органы Германии сообщили об спешном проведении операции по ликвидации ботнета. По их словам, 30 тысяч смартфонов на Android были отрезаны от BadBox.

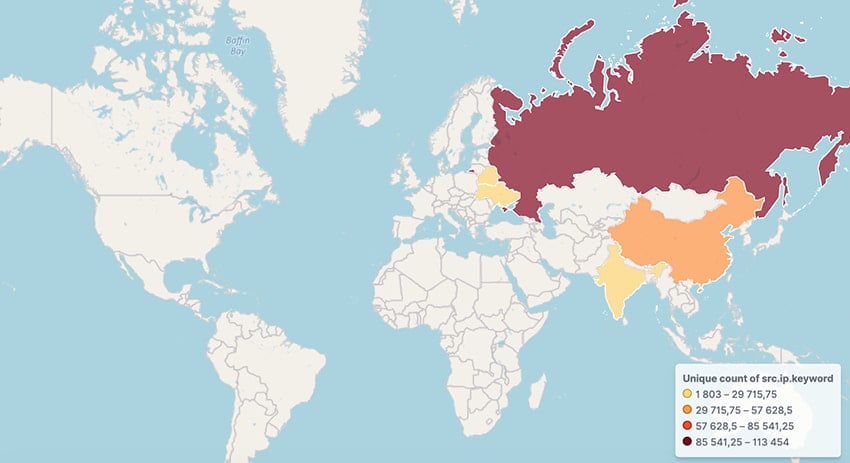
Тем не менее ботнет продолжает расти, что явно свидетельствует об отсутствии результата полицейской операции. Как отметил специалист BitSight Педро Фале, BadBox регистрирует более 160 тыс. уникальных IP-адресов в сутки.

Подавляющее большинство заражённых устройств находится в России, Китае, Индии, Белоруссии и Бразилии.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru