


В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

Всплеск активности C.A.S (Cyber Anarchy Squad) позволил экспертам «Лаборатории Касперского» освежить свои знания о техниках, тактиках и инструментах кибергруппы, а также выявить ее связи с другими хактивистами.

По данным ИБ-компании, группировка C.A.S проводит атаки на территории России и Белоруссии с 2022 года. От нападений, нацеленных на причинение максимального ущерба, страдают организации разных вертикалей.

Проникновение в сети мишеней обычно происходит через эксплойт уязвимостей в публично доступных сервисах — Jira, Confluence, Microsoft SQL Server. Иногда с этой целью используются услуги брокеров готового доступа.

Развить атаку помогают добытые из открытых источников трояны удаленного доступа (в настоящее время Revenge RAT и Spark RAT). Используются также CMD, PowerShell, Meterpreter, а для сбора учеток — XenAllPasswordPro, BrowserThief и Mimikatz.

Чтобы уберечь зловредов от обнаружения, их папки вносят в список исключений Microsoft Defender. В качестве дополнительной меры защиты троянские экзешники маскируют под легитимные процессы Windows: svxhost.exe, svrhost.exe, rpchost.exe, ssbyt.exe.

Взломщики также могут получить полный контроль над СЗИ — из-за неправильных настроек, и такие случаи нередки. В ходе одной из атак C.A.S удалось отключить агент EPP, который забыли запаролить, с использованием rm.ps1.

Для закрепления в системах создаются новые учетные записи (с помощью net.exe), а также новые ключи реестра.

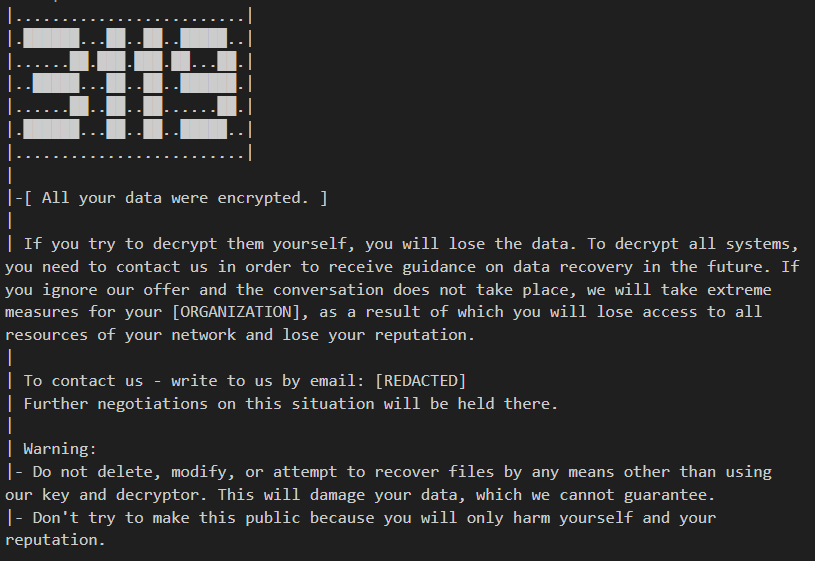
Во взломанную сеть запускаются шифровальщики, созданные с помощью утекших в Сеть билдеров LockBit и Babuk. Расширения, добавляемые к именам обработанных файлов, обычно генерируются случайным образом.

Иногда в этом качестве используется число 3119, сдублированное в имени троянского файла. Как оказалось, это порядковые номера букв латиницы — C, A и S.


Для нанесения еще большего вреда злоумышленники могут стереть данные в некоторых сегментах сети или на определенных серверах. С этой целью вначале с помощью утилиты df проводится сбор информации о подключенных дисках, а потом уже в ход идет dd.

Участники C.A.S, как и многие другие хакитивисты, любят похвастаться своими успехами в Telegram.


Кроме телеграм-канала, у C.A.S есть открытый чат для ведения дискуссий с подписчиками. Примечательно, что среди его администраторов числятся также представители других хактивистских групп, в том числе Ukrainian Cyber Alliance.

В инфраструктуре одной из недавних жертв целевой атаки были обнаружены артефакты, указывающие на связь C.A.S с группировкой DARKSTAR, она же Shadow и Comet.

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru