


В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

Всплеск активности C.A.S (Cyber Anarchy Squad) позволил экспертам «Лаборатории Касперского» освежить свои знания о техниках, тактиках и инструментах кибергруппы, а также выявить ее связи с другими хактивистами.

По данным ИБ-компании, группировка C.A.S проводит атаки на территории России и Белоруссии с 2022 года. От нападений, нацеленных на причинение максимального ущерба, страдают организации разных вертикалей.

Проникновение в сети мишеней обычно происходит через эксплойт уязвимостей в публично доступных сервисах — Jira, Confluence, Microsoft SQL Server. Иногда с этой целью используются услуги брокеров готового доступа.

Развить атаку помогают добытые из открытых источников трояны удаленного доступа (в настоящее время Revenge RAT и Spark RAT). Используются также CMD, PowerShell, Meterpreter, а для сбора учеток — XenAllPasswordPro, BrowserThief и Mimikatz.

Чтобы уберечь зловредов от обнаружения, их папки вносят в список исключений Microsoft Defender. В качестве дополнительной меры защиты троянские экзешники маскируют под легитимные процессы Windows: svxhost.exe, svrhost.exe, rpchost.exe, ssbyt.exe.

Взломщики также могут получить полный контроль над СЗИ — из-за неправильных настроек, и такие случаи нередки. В ходе одной из атак C.A.S удалось отключить агент EPP, который забыли запаролить, с использованием rm.ps1.

Для закрепления в системах создаются новые учетные записи (с помощью net.exe), а также новые ключи реестра.

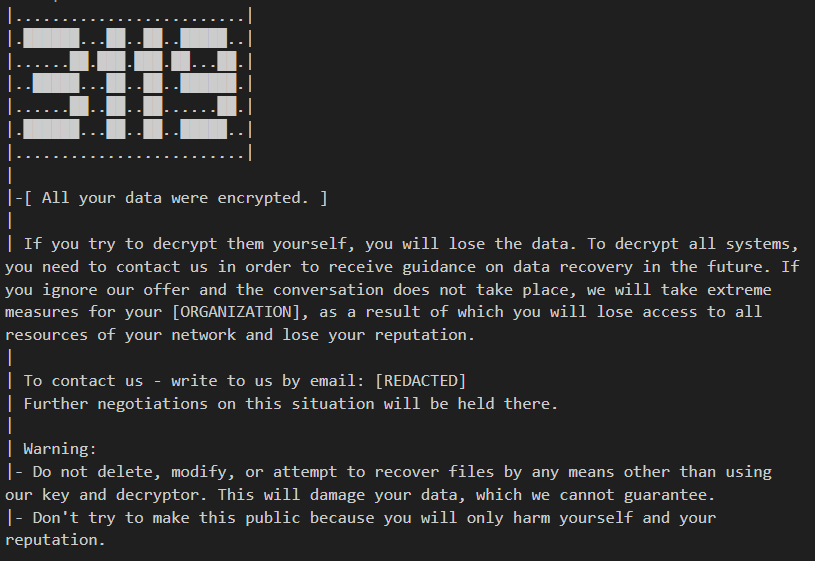
Во взломанную сеть запускаются шифровальщики, созданные с помощью утекших в Сеть билдеров LockBit и Babuk. Расширения, добавляемые к именам обработанных файлов, обычно генерируются случайным образом.

Иногда в этом качестве используется число 3119, сдублированное в имени троянского файла. Как оказалось, это порядковые номера букв латиницы — C, A и S.


Для нанесения еще большего вреда злоумышленники могут стереть данные в некоторых сегментах сети или на определенных серверах. С этой целью вначале с помощью утилиты df проводится сбор информации о подключенных дисках, а потом уже в ход идет dd.

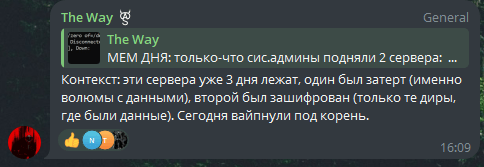
Участники C.A.S, как и многие другие хакитивисты, любят похвастаться своими успехами в Telegram.


Кроме телеграм-канала, у C.A.S есть открытый чат для ведения дискуссий с подписчиками. Примечательно, что среди его администраторов числятся также представители других хактивистских групп, в том числе Ukrainian Cyber Alliance.

В инфраструктуре одной из недавних жертв целевой атаки были обнаружены артефакты, указывающие на связь C.A.S с группировкой DARKSTAR, она же Shadow и Comet.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru