


Лжекадровики раздают Android-трояна под видом Chrome, TikTok и CRM-софта

Лжекадровики раздают Android-трояна под видом Chrome, TikTok и CRM-софта

Лжекадровики раздают Android-трояна под видом Chrome, TikTok и CRM-софта

Специалисты Zimperium выявили масштабную имейл-кампанию, нацеленную на засев нового Android-трояна под видом Google Chrome, TikTok и CRM-приложений. Зловред, нареченный AppLite, обладает функциями банкера, стилера и RAT.

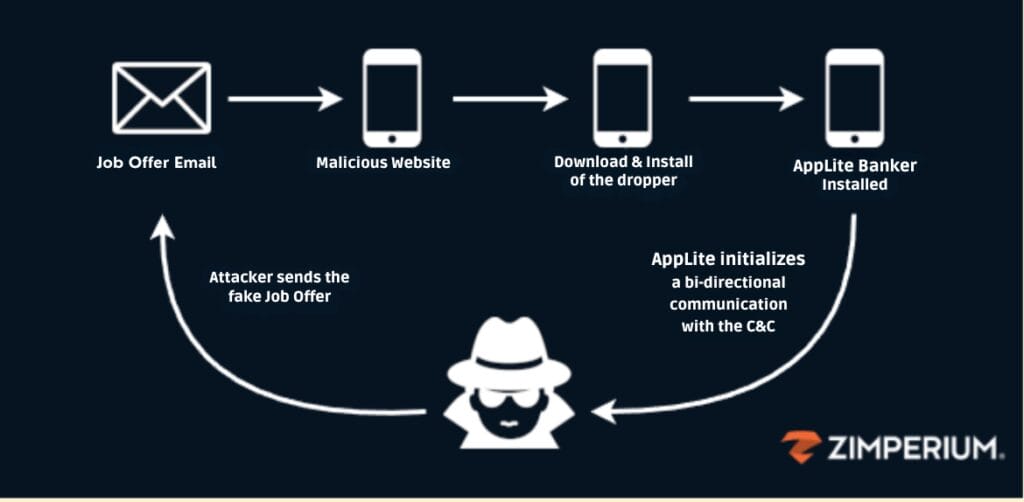
Вредоносные письма распространяются от имени HR-отдела известных компаний, кадрового агентства либо вуза. Получателям предлагают работу или запрашивают дополнительную информацию в связи с возможным трудоустройством.

В ходе переписки потенциальную жертву направляют на поддельный сайт, якобы для подачи заявки либо выбора даты собеседования. Там ее убеждают скачать CRM-софт или обновление для TikTok / Chrome, а на самом деле — дроппер банковского трояна.


Анализ показал, что AppLite представляет собой усовершенствованный вариант AntiDot. Чтобы уберечь его от обнаружения, злоумышленники используют обфускацию: изменяют ZIP-формат APK, не трогая структуру архива; в итоге парсер вряд ли сможет корректно обработать такой файл.

Новобранец, как и другие банкеры, оперирует оверлеями, налагая фишинговые страницы поверх окон целевых приложений. Для подключения к C2-серверу используются веб-сокеты.

Вредонос также умеет выполнять и другие действия, но уже по команде оператора:

  • регистрировать клавиатурный ввод;
  • составлять список установленных приложений;
  • отправлять USSD-запросы;
  • запускать и деинсталлировать указанные программы;
  • воровать содержимое адресной книги, СМС, пароли к приложениям, Google ID;
  • отправлять СМС;
  • инициировать звонки и блокировать вызовы с номеров по полученному списку;
  • выводить пуш-уведомления, фейковые страницы ожидания (загрузки или автоапдейта), вредные подсказки;
  • работать с камерой;
  • выключать звук, изменять яркость экрана;
  • обеспечивать удаленное подключение по VNC;
  • предотвращать попытки деинсталляции, отслеживая их средствами Accessibility Service;
  • блокировать и разблокировать девайс без помощи жертвы;
  • удалять себя из системы.

Текущая вредоносная кампания ориентирована на пользователей, владеющих английским, испанским, французским, немецким, итальянским, португальским либо русским языком. Список целей AppLite включает 95 банковских клиентов, 62 криптокошелька и 13 приложений других финансовых сервисов, которыми пользуются жители Северной Америки, Европы и Азии.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru