


Билайн предупредил о новом скрипте по выманиванию кодов из СМС

Билайн предупредил о новом скрипте по выманиванию кодов из СМС

Билайн предупредил о новом скрипте по выманиванию кодов из СМС

Мошенники разработали новую схему по взлому учетных записей на портале Госуслуг. Код из СМС злоумышленники требуют при получении якобы подарка.

О появлении такого изменения в скриптах, которые используются в мошеннических схемах, предупредила группа быстрого реагирования оператора «Билайн».

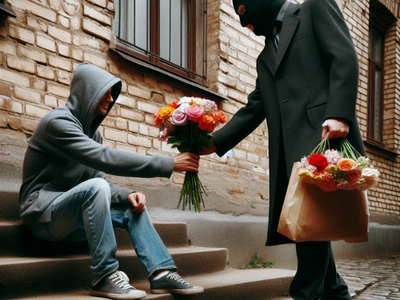
«Мошенники придумали новый способ обмана: они отправляют жертве цветы или другой подарок, а спустя несколько дней запрашивают "код подтверждения доставки"», - рассказали представители оператора корреспонденту «РИА Новости».

Назвав этот код, жертва мошенников рискует остаться не только без сбережений, но и с кредитами, причем взятыми в микрофинансовых организациях под повышенный процент.

Мошенническая схема, связанная с перехватом доступа к личному кабинету на портале Госуслуг с помощью полученных с помощью манипулятивных технологий кодов из СМС, которые являются вторым фактором аутентификации, впервые начала использоваться в начале 2022 года. Мошенники притупляли бдительность потенциальных жертв тем, что не требовали в явном виде передачи им денег или реквизитов банковских карт.

С того времени данная схема стала одной из наиболее популярных у мошенников. Они звонят от имени госучреждений (ФНС, Росфинмониторинга), энергосбытовых компаний, медицинских учреждений, «Почты России».

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru