


АМ Медиа запускает третий сезон шоу AM Talk

АМ Медиа запускает третий сезон шоу AM Talk

АМ Медиа запускает третий сезон шоу AM Talk

8 ноября на платформах «АМ Медиа» стартует третий сезон технологического шоу AM Talk. С какими вызовами столкнется мир криптовалют? Как защитить себя от хакеров, взломавших ваш автомобиль? Можно ли оцифровать сны? На эти и другие вопросы ответят эксперты, выступающие в формате, вдохновленном TEDx.

AM Talk предлагает короткие монологи в стиле технологического евангелизма. Специалисты в области информационных технологий и кибербезопасности делятся своим опытом, идеями и свежим взглядом на привычные вещи.

Темы нового сезона условно разделены на четыре направления:

  1. Технологический Ренессанс: новации в ИТ и информационной безопасности.
  2. ИИ против киберугроз: от теории к практике.
  3. Правовая рамка: законы и ответственность.
  4. ТехноПульс: пространство идей и мнений.

«Под зонтиком AM Talk собрались спикеры, которыми я, как продюсер, горжусь, — говорит Олеся Афанасьева, руководитель проекта. — 20 экспертов, 20 ярких тем, каждая из которых достойна внимания и обсуждения».

Среди горячих вопросов нового сезона:

  • Чипирование и будущее аутентификации.
  • Как не стать дипфейком?
  • Как расследуются крипто-преступления?
  • Как хакеры развивают кибербезопасность?
  • Когда мы оцифруем сны и научимся управлять реальностью?

Полный календарь сезона доступен на сайте шоу https://amtalk.anti-malware.ru/

«Монологи на AM Talk отличаются от обычных выступлений на конференциях или вебинарах и требуют особой подготовки, — отмечает Олеся. — Мы начинаем работу со спикерами за несколько недель до записи. Обсуждаем тему, “крутим” ее, чтобы нащупать тот самый технологический евангелизм, за которым и приходят на наш проект».

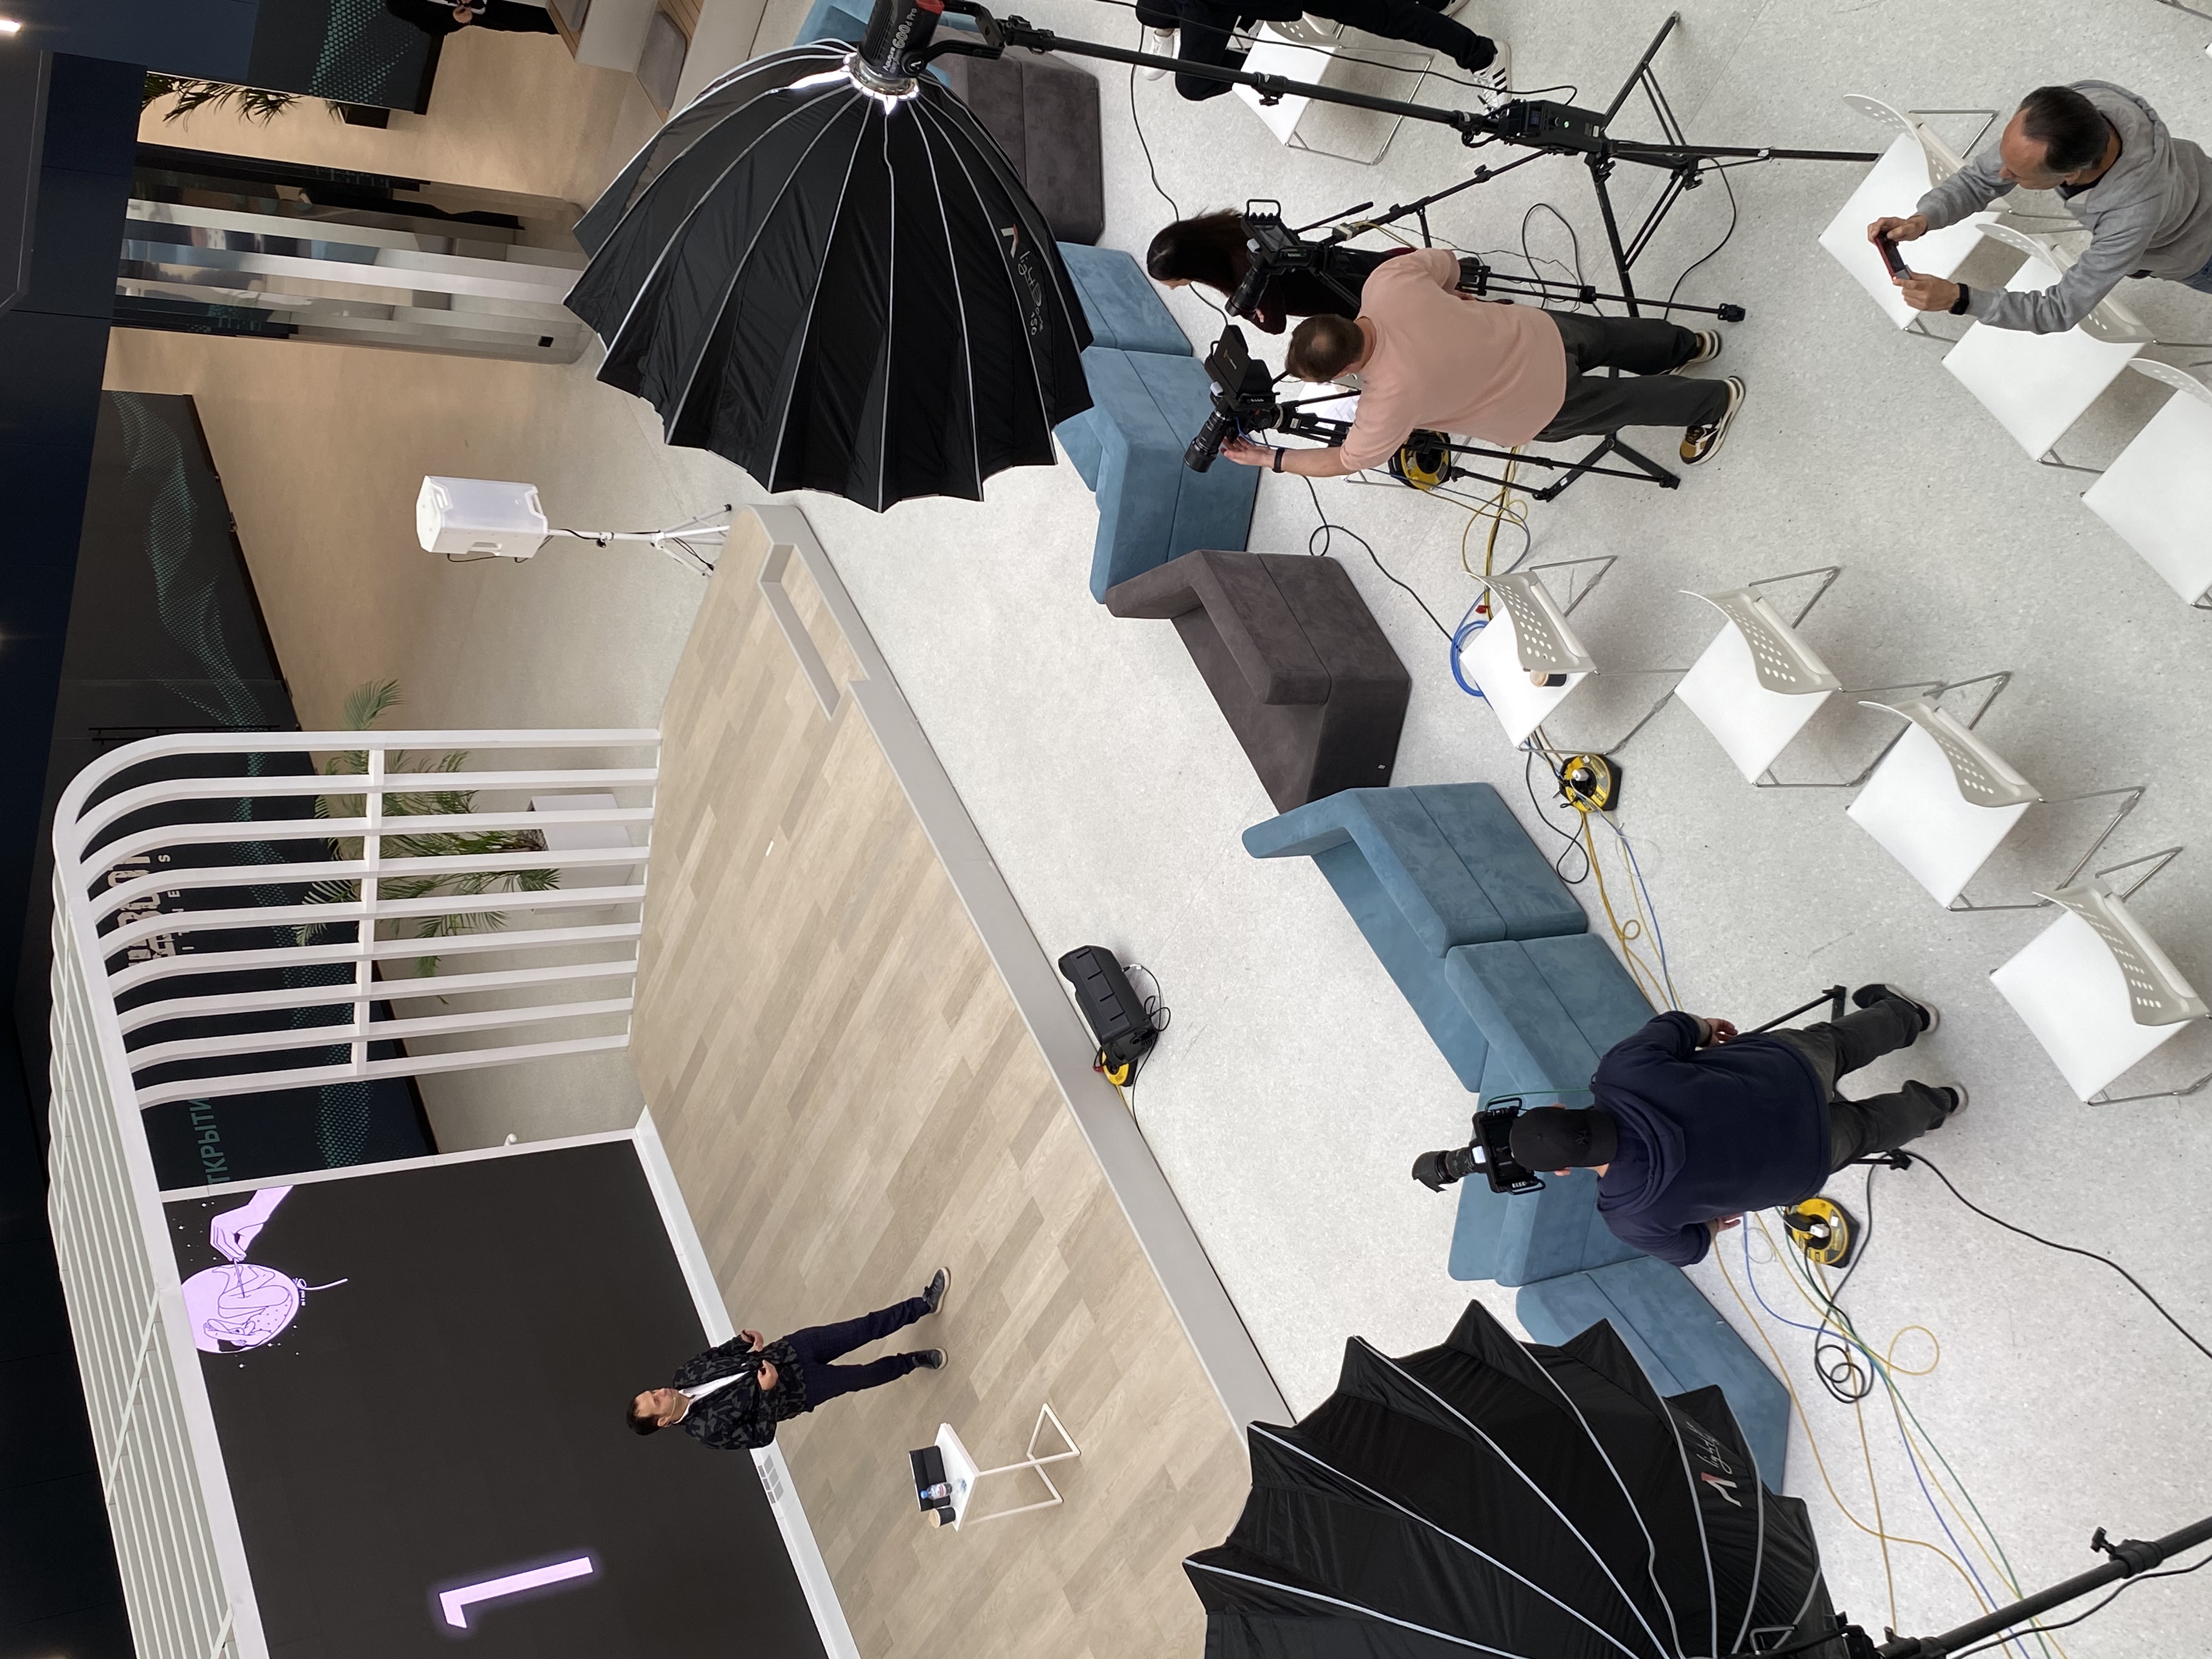
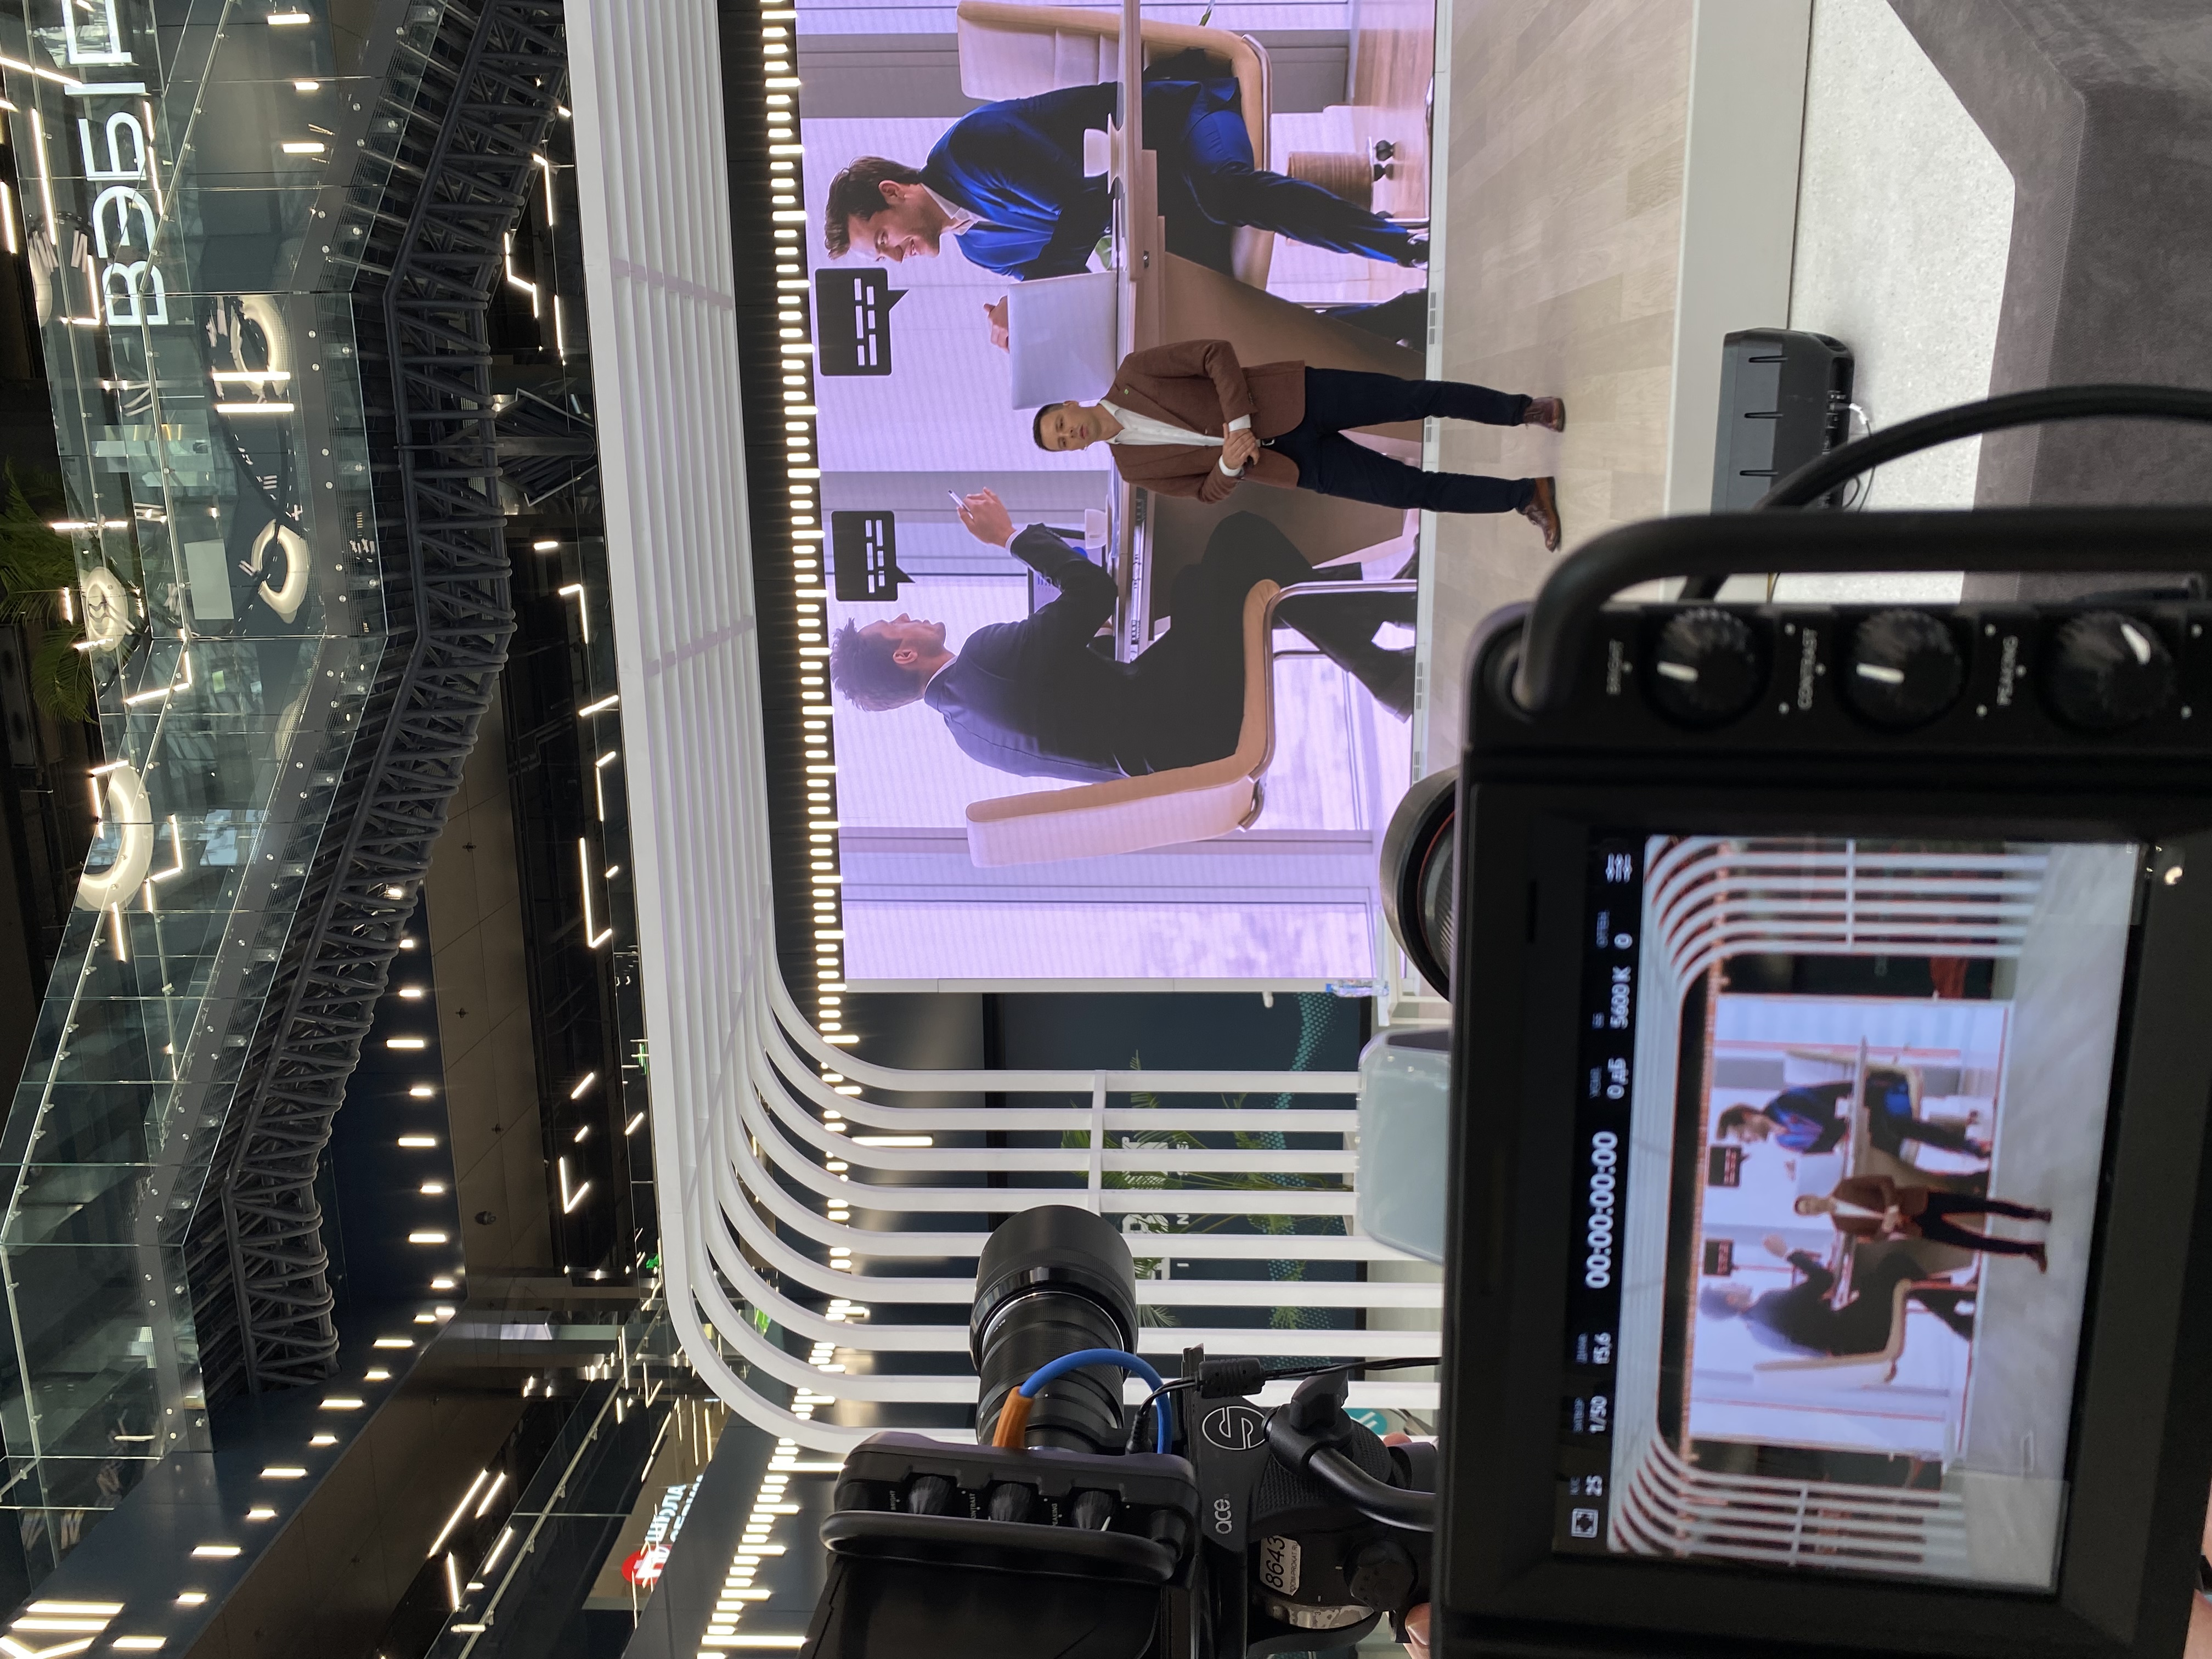
Этот сезон снимали в центре Москвы, в инновационном пространстве ВЭБ-Центра, при поддержке Российского фонда развития информационных технологий (РФРИТ) и КиберХаба Сколково. Атриум ВЭБ-Центра под стеклянным куполом на 8 часов превратился в телевизионную съемочную площадку.

«Для ВЭБ.РФ тема информационных технологий — это ключевое направление, — говорит исполнительный директор ВЭБ-Центра Михаил Подругин. — В нашей группе работают центры, которые обеспечивают опережающее развитие цифровых технологий в России. Особую роль в этом играют Фонд содействия инновациям и РФРИТ, поддерживающие ИТ-проекты на всех этапах. Благодарим организаторов и РФРИТ за то, что это мероприятие проходит у нас».

«Мы активно сотрудничаем с ИТ-сообществом и ведущими разработчиками, — добавляет глава РФРИТ Александр Павлов. — Умение кратко рассказать о проекте крайне важно в нашей сфере. Если ты не можешь донести суть идеи на решающей встрече, это может привести к неудаче».

«AM Talk — это лучшее из того, что есть на сегодняшний день в формате, который стоит попробовать», — подводит итог Павлов.


Такой формат — отличный способ донести информацию до зрителя, считает Игорь Бирюков, руководитель КиберХаба «Сколково».


«Все кратко и эффективно. Это мой первый опыт, и я получил положительные эмоции. Рекомендую всем, кто хочет поделиться мнением о ИБ, участвовать в АМ Talk! Удачи и лайков».

Шоу стартовало с выпуска «Как попасть под лавину ИТ-законов». А уже в понедельник выйдет монолог: «Когда вас взломает собственный автомобиль?»

Новые ролики будут выходить два раза в неделю, вплоть до февраля.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru