


При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

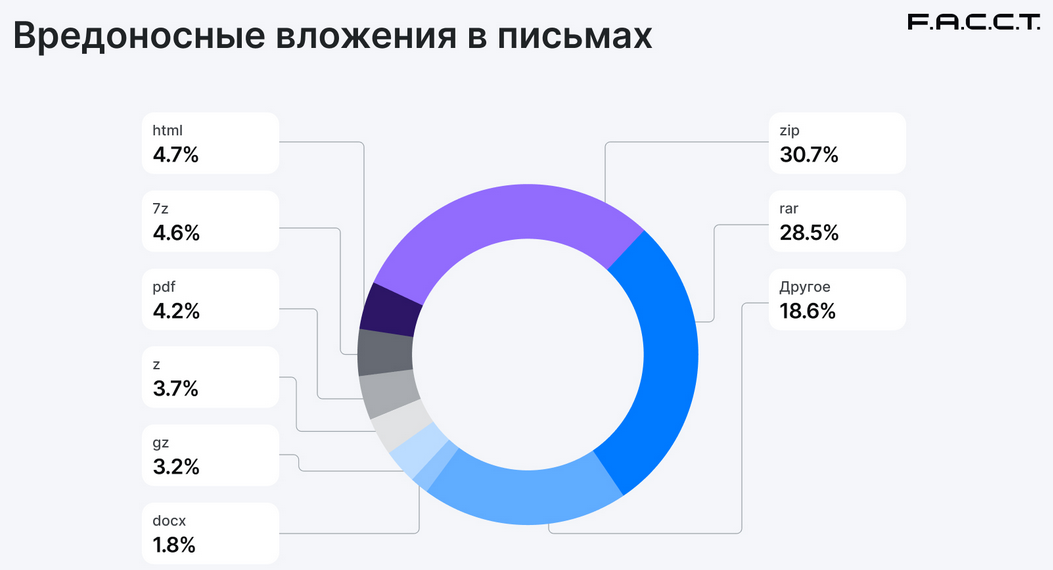
Распространители зловредов по имейл почти перестали пользоваться ссылками. Согласно статистике F.A.C.C.T., в III квартале 2024 года 99,1% вредоносных писем содержали вложение, чаще в виде архивного файла.

Отказ от использования URL аналитики объясняют стремлением сократить накладные расходы: в этом случае злоумышленникам приходится создавать или арендовать веб-хранилища вредоносного кода. Получателей к тому же нужно убедить кликнуть по ссылке, в то время как вложения реже вызывают подозрение.

«Несмотря на то, что в массовых рассылках практически перестали использовать ссылки для доставки ВПО, этот способ остается популярным в таргетированных атаках, когда злоумышленники профилируют потенциальную жертву и могут дополнительно проводить проверки, кто и при каких условиях кликает по ссылке в письме, — отметил Ярослав Каргалев, руководитель Центра кибербезопасности в F.A.C.C.T. — По результатам такой проверки атакующие могут отдать вредоносную нагрузку либо файл-пустышку».

В качестве вредоносных вложений обычно используются архивные файлы, чаще всего ZIP или RAR. Доля PDF и DOCX в сравнении со II кварталом возросла на 2,4 п. п., до 8,8%, формат XLS стал встречаться заметно реже.


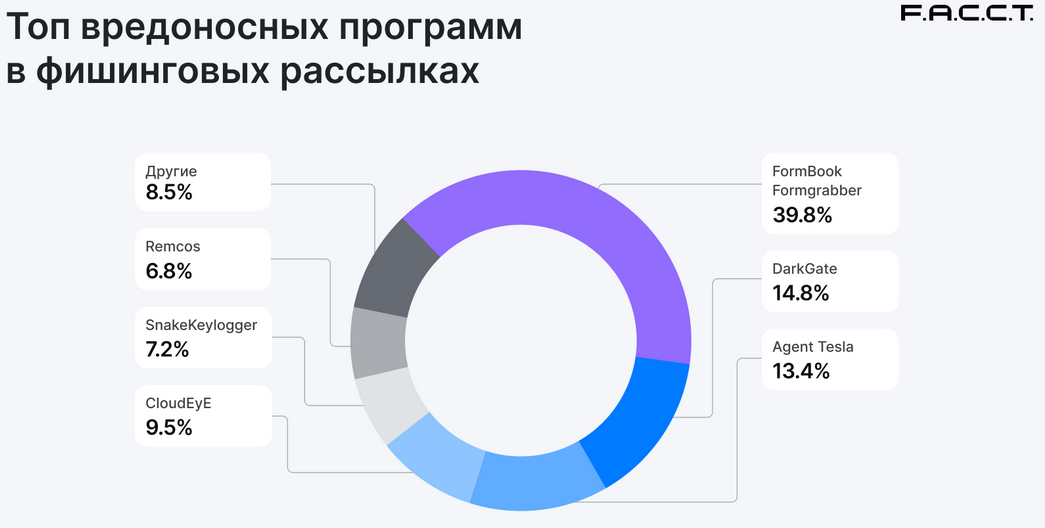
Содержимым с большой долей вероятности может оказаться инфостилер Formbook. Присутствие стойкого лидера AgentTesla в почтовых каналах сократилось в четыре раза, в отчетный период его обставил не только конкурент Formbook, но также многофункциональный троян DarkGate.


В разделении по классам зловредов большой популярностью по-прежнему пользуется шпионский софт, предоставляемый в пользование как услуга (Malware-as-a-Service, MaaS). На его долю сейчас приходится 63% вредоносных рассылок — на 8 п. п. меньше, чем во II квартале. Вклад программ-загрузчиков возрос с 10 до 23%, бэкдоров — сократился до 8%.

Популярность бесплатных почтовых сервисов у злоумышленников продолжает снижаться. В настоящее время на их долю приходится 2,6% вредоносных рассылок, и больше половины проводятся с адресов Gmail. Авторы имейл-атак также специально создают домены (в TLD-зонах COM, RU, NET, JP, ORG) и используют спуфинг.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru