

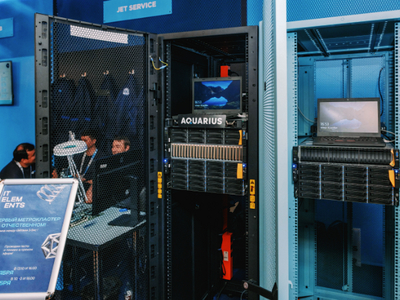

Инфосистемы Джет и Аэродиск протестировали первый российский метрокластер

Инфосистемы Джет и Аэродиск протестировали первый российский метрокластер

Инфосистемы Джет и Аэродиск протестировали первый российский метрокластер

Интегратор «Инфосистемы Джет» и отечественный вендор систем хранения данных «Аэродиск» провели успешные испытания первого отечественного метрокластера на базе СХД в рамках трех сценариев эмуляции различных отказов и сбоев.

В состав метрокластера входят две идентичные СХД, разнесенные по разным площадкам.

Между системами настраивается синхронное зеркалирование, в итоге при выходе из строя одной СХД или целой площадки данные остаются доступны на второй, и работа всех систем продолжается. При этом переключение узлов в случае сбоя происходит автоматически и не требует вмешательства администратора.

В рамках конференции IT Elements тестировалась конфигурация, собранная полностью на отечественных решениях, произведённых на заводе «Аквариуса»: две СХД «Аэродиск» AQ440, соединенные между собой оптическими каналами связи через коммутаторы 25GBE AQ-N5001.

Ферма виртуализации функционировала на серверах T50 и отечественном ПО, как системном, так и СУБД PostgreSQL. В работу также вносились сетевые задержки для эмуляции использования канала связи между географически разнесенными ЦОД.

В первом тестовом сценарии была смоделирована ситуация отказа СХД на одной площадке в результате аварийного отключения электропитания. В этом случае виртуальный интерфейс (VIP) метрокластера мигрировал на другую СХД в течение 30 секунд. В ходе него работа виртуальной машины не прерывалась. 

Второй сценарий — эмуляция отказа всей площадки путем отключения электропитания оборудования, включая сервер, СХД, сетевые коммутаторы. В этом испытании потребовалось провести переключение виртуальной машины из-за отказа хоста виртуализации.

После этого тестовая нагрузка была перезапущена на второй площадке. Весь процесс с восстановлением нагрузки после аварии занял не более трех минут.

В третьем тесте оценивалась работа метрокластера при сбое каналов связи. В ходе него эксперты проверили работу механизма арбитража между двумя СХД. СХД, сохраняющая связь с арбитром, становится основной и принимает на себя нагрузку, при этом вторая СХД исключается из кластера, чтобы избежать повреждения данных.

«Все крупные компании привыкли к конфигурации метрокластера, когда использовали западные решения, однако с уходом зарубежных вендоров этой технологии не стало. На IT Elements мы продемонстрировали первую подобную российскую разработку, у которой нет прямых аналогов. Мы уже провели ряд пилотных тестирований в ИТ-ландшафте заказчиков и рекомендуем компаниям, для которых важна отказоустойчивая ферма виртуализации, провести тесты и пилоты в собственном ИТ-окружении и в условиях реальных нагрузок», — отметил Юрий Семенюков, директор центра инфраструктурных решений «Инфосистемы Джет».

«Такие тестирования не только помогают выявить слабые места в инфраструктуре, но и дают возможность командам разработать более эффективные стратегии реагирования на чрезвычайные ситуации. Мы были рады помочь нашим партнерам, предоставив оборудование для испытаний. Команда “Инфосистемы Джет” продемонстрировала работу решений в максимально реалистичных условиях и тут же комментировала процесс, отвечая на вопросы из зала. Лучшего формата развития российских ИТ-продуктов для создания новых цифровых ландшафтов придумать сегодня сложно», — отметил Роман Козлов, руководитель отдела системной архитектуры компании «Аэродиск».

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru