


Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Эксперты Microsoft раскрыли детали уязвимости, обнаруженной ими в защитном механизме macOS TCC. Проблема, уже устраненная Apple, позволяла обойти этого охранника и получить несанкционированный доступ к пользовательским данным.

Уязвимости, нареченной HM Surf, присвоен идентификатор CVE-2024-44133, Патч вышел в прошлом месяце в составе версии macOS Sequoia 15.

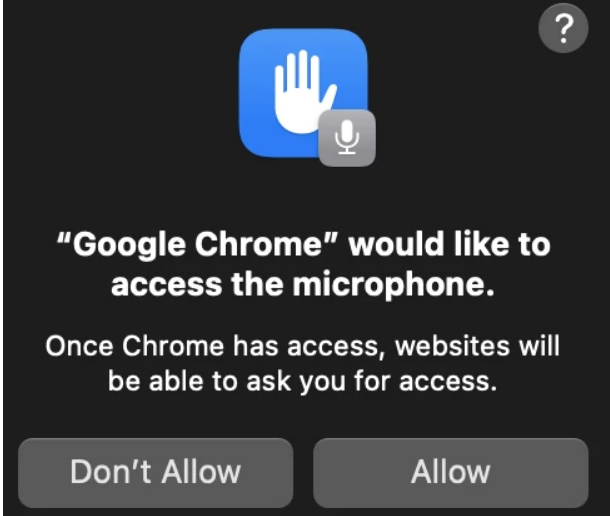
Защитник TCC предотвращает доступ приложений к охраняемым ресурсам без согласия пользователя. При первой попытке использования микрофона, камеры либо данных геолокации софт подвергается проверкам на полномочность, и TCC выводит юзеру диалоговое окно с запросом разрешения.


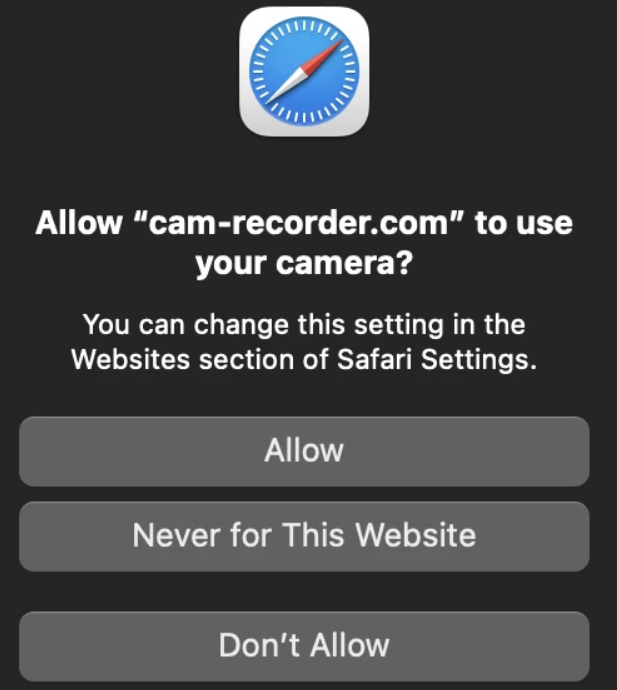
Программы Apple имеют больше привилегий, чем сторонние разработки, и могут вообще не проходить TCC-проверку. Тем не менее Safari при первом визите на сайт, требующий доступа к камере или геолокации, по умолчанию испрашивает согласие пользователя, а затем сохраняет его выбор в папке ~/Library/Safari.


Разработанная исследователями PoC-атака проводится поэтапно:

  1. Изменение домашнего каталога текущего пользователя с помощью утилиты dscl.
  2. Модификация конфигурационных файлов (хранимых преференций пользователя) в ~/Library/Safari.
  3. Откат смены домашнего каталога.
  4. Запуск Safari для открытия сайта, которому теперь разрешен доступ к камере, микрофону, геолокации.


Похожее подозрительное поведение было недавно замечено у рекламного зловреда AdLoad, однако эксперты не могут с уверенностью сказать, что это следствие эксплойта HM Surf.

Ранее команда Microsoft находила в десктопной ОС Apple другие способы обхода защиты — Shrootless, powerdir, Achilles, Migraine. В недавно вышедшей Sequoia тоже объявился аналогичный баг, его уже взяли на вооружение распространители нового macOS-стилера.

Подпишитесь на новости

ИИ в России будет искать неплательщиков по дорожным камерам

Дорожные камеры получили новую работу: теперь они помогают искать автомобили неплательщиков. На Алтае тестируют программно-аппаратный комплекс «Гарпун» от Netvision, который сверяет номера машин с базами ФССП и ГИБДД. По словам разработчика, проверка занимает доли секунды.

О проекте компания рассказала ТАСС. Система может выявлять автомобили, связанные с задолженностями по алиментам, штрафам и коммунальным платежам.

Камера считывает госномер, ИИ ищет совпадение в базах и передаёт сигнал ответственному сотруднику. Сам «Гарпун» деньги со счёта не списывает.

Netvision называет комплекс полностью российской разработкой. В 2026-2027 годах технологию могут внедрить и в других регионах. Пока речь идёт о тестировании: показателей точности распознавания и результатов пилота в представленном сообщении нет.

Для приставов камеры уже давно стали чем-то большим, чем генератор штрафов за скорость. ФССП использует возможности «Безопасного города» для поиска должников и их машин, а также установления маршрутов передвижения.

Как пояснила «Российской газете» юрист Елена Ермохина, система распознаёт прежде всего автомобиль. Машина может принадлежать человеку с долгами, а управлять ею — кто-то другой.

Сигнал алгоритма также не создаёт универсального права остановить автомобиль: для действий полиции и приставов нужны предусмотренные законом основания.

Так что название у комплекса грозное, но юридические решения остаются за людьми.

RSS: Новости на портале Anti-Malware.ru