


В рунете рассылают троянские RAT от имени клиентов и партнеров

В рунете рассылают троянские RAT от имени клиентов и партнеров

В рунете рассылают троянские RAT от имени клиентов и партнеров

В «Лаборатории Касперского» фиксируют рост числа рассылок, нацеленных на засев троянов NetSupport RAT и BurnsRAT. Злоумышленники выдают вредоносные вложения за запросы потенциальных клиентов или партнеров.

По данным телеметрии Kaspersky, выявленная имейл-кампания стартовала в марте 2023 года и уже затронула более 1 тыс. частных пользователей, торговых организаций и предприятий сферы услуг — в основном российских.

Поскольку маскировка позволяет фальшивкам влиться в общий поток обращений, обычно получаемых бизнесменами, эксперты нарекли текущие рассылки Horns&Hooves, «Рога и копыта» — по имени организации, придуманной Остапом Бендером, чтобы «смешаться с бодрой массой служащих» (Ильф и Петров, «Золотой теленок).

«Компании регулярно получают запросы, связанные с оформлением заказов, разбираются с претензиями, поэтому далеко не всегда сотрудники могут заподозрить обман, — поясняет эксперт Kaspersky Артём Ушков. — В особой зоне риска малый и средний бизнес, ведь у небольших предприятий не всегда достаточно ресурсов для защиты».

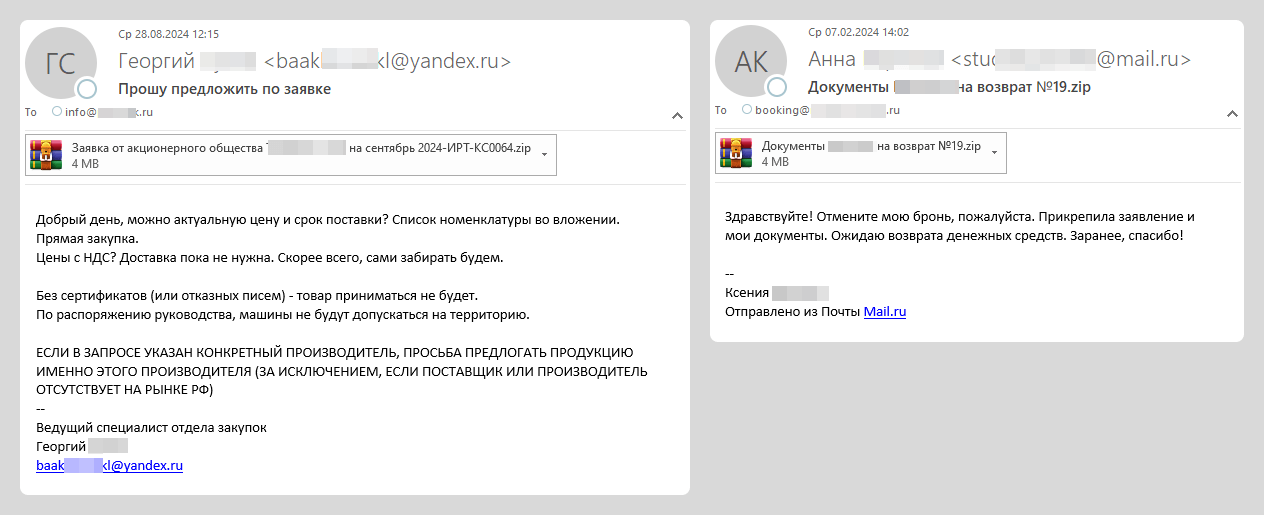
Анализ показал, что вложенный в фейковые письма ZIP содержит файл с вредоносным скриптом (как правило, JS). Он может быть поименован как заявка на закупку, запрос цен, акт сверки, заявление на возврат, досудебная или обычная претензия.


Для пущей убедительности в архив также могут быть включены верительные грамоты лица, за которое выдают себя авторы рассылки: выписка из ЕГРЮЛ, свидетельства о госрегистрации и постановке на налоговый учет, приказы, уставные документы.

При запуске JScript, используя встроенные средства Windows, скачивает с внешнего сервера и выводит на экран документ-приманку в текстовом формате (может также использоваться PNG) — например, таблицу со списком товаров для закупки.

Одновременно в систему загружается BAT-установщик и запускается на исполнение. Количество промежуточных скриптов в цепочке заражения варьируется, однако их дружная отработка дает один и тот же результат: появление в системе трояна.

В рамках Horns&Hooves раздаются NetSupport RAT и BurnsRAT — вредоносные версии легитимных инструментов удаленного управления NetSupport Manager и Remote Manipulator System. После заражения в систему могут вдобавок загрузить инфостилер (замечены Rhadamanthys и Meduza).

Исследователи с высокой долей вероятности полагают, что инициатором Horns&Hooves является кибергруппа TA569, она же Mustard Tempest и Gold Prelude. Эти злоумышленники обычно взламывают системы для продажи доступа в даркнете.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru