


Трояна Buhtrap вновь раздают с фейковых сайтов для юристов и финансистов

Трояна Buhtrap вновь раздают с фейковых сайтов для юристов и финансистов

Трояна Buhtrap вновь раздают с фейковых сайтов для юристов и финансистов

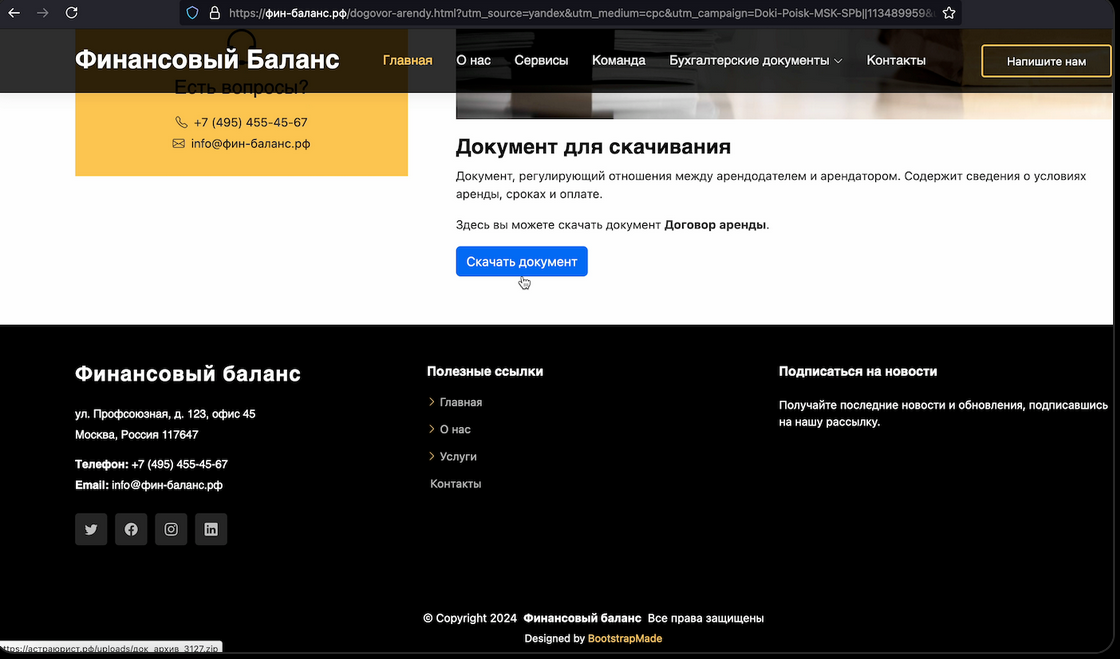
Эксперты F.A.C.C.T. зафиксировали новую атаку Buhtrap по своей клиентской базе. Сотрудник подопечной компании скачал трояна вместо шаблона документа, который он пытался найти через «Яндекс»; вредоносный сайт всплыл в первых строках поисковой выдачи.

Запуск Windows-зловреда, используемого для хищения денежных средств с корпоративных счетов в банках, был с успехом заблокирован. Анализ показал, что за полтора года затишья схема атак Buhtrap практически не изменилась.

Загруженный с поддельного сайта ZIP-архив содержит исполняемый файл с вводящим в заблуждение именем Документ № [0-9].exe — начальный загрузчик (лоадер). При его активации распаковывается дроппер, запускающий Wordpad.exe с пустым документом.

Развертывание целевой полезной нагрузки происходит, когда жертва закрыла окно Wordpad . По словам экспертов, этот трюк применяется для обхода песочниц.

Троян сохраняется на диск и прописывается в системном реестре на автозагрузку как экзешник с произвольным именем (на латинице). Весной 2023 года вредонос оседал в системах в виде DLL.

В рамках новой Buhtrap-кампании было выявлено несколько взаимосвязанных сайтов-приманок (все домены зарегистрированы в конце июля):

  • астраюрист[.]рф;
  • фин-баланс[.]рф;
  • финансовыйбаланс[.]рф;
  • законноерешение[.]рф (пока не используется).

Чтобы повысить их позиции в результатах поиска, злоумышленники применяют методы черной оптимизации (black SEO). Под встроенными в страницы кнопками «Скачать документ» скрыт редирект на другой вредоносный ресурс в той же инфраструктуре.


Русскоговорящая группировка Buhtrap объявилась в интернете осенью 2014 года. Ее жертвы — в основном российские юрлица; одноименный троян обычно распространяется через взломанные или специально созданные сайты для финансистов и юристов (метод watering hole), реже — вложением в поддельные письма.

Ущерб от атак Buhtrap в период с 2020 года по 2022-й в F.A.C.C.T. оценили в 2 млрд руб., за все годы активности кибергруппы в глобальном масштабе — в 6-7 млрд рублей.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru